二段階認証・二要素認証とは二段階は確認を2回に分ける方式、二要素は知っているもの・持っているもの・本人自身のうち種類の違う2つを使う方式で、二段階でも一要素の場合がある。Google(グーグル)の2段階認証プロセスの設定手順、SMSの強さ、バックアップコードまで【2026年10月版】
日刊AIニュース10月17日(土)号:前日のAIのニュース17本を短くまとめました(約8分)›
二段階認証は、ログインの確認を2回に分ける方式で、二要素認証は、「知っているもの」「持っているもの」「本人自身に関するもの」のうち種類の違う2つを組み合わせる方式だと、総務省の用語集と国家サイバー統括室(NCO)のハンドブックは書いている。同じハンドブックは、二段階認証でも一要素認証のものがあり、一段階認証でも二要素認証の場合があると書く。2026年10月13日に、Google・Apple・Microsoftの公式ヘルプを開いて設定の入口を原文で確かめ、認証アプリのコードの計算をRFC 6238の試験値でこのMacで再現した。
目次
- 二段階認証と二要素認証は何が違うのか。総務省と国家サイバー統括室は回数と要素の種類で分けている
- 違いを表で見る。回数と要素の種類を別々に数える
- 設定画面の名前は「2段階」でも「2ファクタ」でも、同じ意味で使われている
- 2つ目の手順には何があるか。公的機関は方式ごとの強さをどう書いているか
- 二要素認証を入れても、乗っ取られることはあるのか。偽サイトにコードを入れさせる手口
- Googleアカウントの2段階認証プロセスは、どこから有効にするのか
- Apple AccountとMicrosoftアカウントは、どこから始めるのか
- スマホをなくした時、コードが届かない時はどうなるのか
- どれから設定するか。筆者の目安(提案)
- 筆者が確かめたこと:公式ヘルプを開いた時刻と画面の文言、認証アプリのコードの計算
- ログイン後の画面とスマホ実機は、この記事では見ていない
- 公式ページを開いた時刻(2026年10月13日2時45分から3時14分)
- この記事でよく聞かれること
2026年10月13日・日本時間時点の情報です。 二段階認証(にだんかいにんしょう)はログインの確認を2回に分けて行う方式、二要素認証(にようそにんしょう)は「知っているもの」「持っているもの」「本人自身に関するもの」のうち種類の違う2つで確かめる方式です(総務省の用語集)。数えているものが、回数と要素の種類で違います。国家サイバー統括室(NCO)が公開しているハンドブックは、「二段階認証であっても一要素認証もあれば、一段階認証であっても二要素認証の場合もあり」と書き、二要素の方が安全性は高まるとしています。
目的は、パスワードが漏れてもそれだけではログインされないようにすることだと、IPAとAppleは書いています。Google(グーグル)・Apple・Microsoftのアカウントでは、設定から有効にできます。
3行まとめ
- 総務省の用語集は、二段階認証を「利用者認証を2回に分けて行うもの」、二要素認証を「2つの要素を使うもの」と書く。国家サイバー統括室のハンドブックは、二段階でも一要素の場合があると書く。
- 同じハンドブックは、SMSやメールで届くワンタイムパスワードを「推奨できないもの」、認証アプリやUSBセキュリティキーを「基本的に推奨できるもの」に分ける。米国のCISAは、組織向けの文書でSMS・音声を「last resort」(最後の手段)と書く。
- Googleのヘルプは、設定の入口を「[セキュリティとログイン]」>「[Google にログインする方法]」>「[2 段階認証プロセスを有効にする]」と書く。バックアップコードは10個で、1つにつき1回だけ使える。
サービスごとの扱いはGitHub・Figma・Notion・Adobeの各ログイン記事に、パスワードの代わりになる仕組みはパスキーの記事に書いています。
二段階認証と二要素認証は何が違うのか。総務省と国家サイバー統括室は回数と要素の種類で分けている
総務省の「国民のためのサイバーセキュリティサイト」の用語集は、「二段階認証」を次のように書きます。
「利用者認証を2回に分けて行うもの。多要素認証とは異なり、同じ認証の要素で2つの段階に分けて認証する場合もそう言います。一方、異なる要素を組み合わせて2回認証を行う場合は二要素認証とも言います。同じ要素2回よりは異なる要素2回の方がセキュリティレベルは高くなります。」(用語集 な行)
「多要素認証」の項は、「3つの要素((1)知っているもの(2)持っているもの(3)本人自身に関するもの)のうち、2つ以上の要素を用いて行うもの」で、「2つの要素を使うものは「二要素認証」とも言います」と書きます(た行)。同じサイトのコラムが挙げる例は、知っているもの=パスワード、持っているもの=スマホ、本人自身に関するもの=指紋・静脈・顔・虹彩などです。
国家サイバー統括室(NCO)が公開している「インターネットの安全・安心ハンドブック」(Ver 5.10・令和7年3月11日)は、第5章の1.6「二段階認証と二要素認証と多要素認証の安全性」(102ページ)で、こう書きます。
「複数の要素を使用するものを多要素認証、その中でもとくに2つの要素を使用するものを二要素認証と呼びます。」
「一方、アカウント認証に関する記事などでよく用いられる言葉に「二段階認証」というものがあります。これは、認証のプロセスを二段階に分けて行うものであり、構成する要素とは関係がありません。したがって、二段階認証であっても一要素認証もあれば、一段階認証であっても二要素認証の場合もあり、前者よりは後者の方が安全性が高まります。」(用語集への参照記号は省略)
ハンドブックの第5章の扉には、NISC(内閣サイバーセキュリティセンター)の名前とロゴがあります。警察庁の「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」は、NISCが令和7年7月に改組され、内閣官房に国家サイバー統括室(NCO)が設置されたと脚注に書いています。
違いを表で見る。回数と要素の種類を別々に数える
次の表は、2つの定義を筆者が3つの例に当てはめたものです。「呼び方」の列はすべて筆者の当てはめで、右の列に公的機関の記述との関係を書きました。
| 認証の例 | 回数 | 要素の種類 | 呼び方(筆者の当てはめ) | 公的機関の記述との関係 |
|---|---|---|---|---|
| パスワードのあとに「秘密の質問」に答える | 2回 | 1種類(どちらも知っているもの) | 二段階認証だが、二要素認証ではない | 公的機関が挙げた例ではない。総務省の「同じ認証の要素で2つの段階に分けて認証する場合」に当たると筆者は読む |
| パスワードのあとに、スマホへ届いたコードを入れる | 2回 | 2種類(知っているもの+持っているもの) | 二段階認証でもあり、二要素認証でもある | 総務省「安全なパスワードの設定・管理」が、多要素認証の具体例に挙げる |
| 暗証番号とキャッシュカード | 1回と数えた場合(数え方は筆者) | 2種類(知っているもの+持っているもの) | 二要素認証。1回と数えれば、一段階で二要素の例になる | ハンドブックの図が「多要素認証の組み合わせ例」に挙げる。回数を1回と数えるのは筆者 |
ハンドブックの用語集は、秘密の質問について「正直に答えているとSNSなどで探し当てられることもある」と書きます。同じハンドブックは、「多要素認証だからそれだけで絶対安全とは限りません」とも書きます(103ページ)。
設定画面の名前は「2段階」でも「2ファクタ」でも、同じ意味で使われている
Googleは「2 段階認証プロセス(2 要素認証とも呼ばれます)」、Microsoftは「2 段階認証 (多要素認証とも呼ばれます)」、Appleは「2ファクタ認証」と書きます。CISAのページも「Different ways to say MFA」(MFAの別の言い方)に「Two Step Authentication」「Two Factor Authentication」「2FA」などを並べます。画面の名前でなく、2つ目に何を使うかで、前の表のどの行に当たるかが決まります。
2つ目の手順には何があるか。公的機関は方式ごとの強さをどう書いているか
| 方式 | 公的機関・標準化団体の書き方 | 提供元の書き方 |
|---|---|---|
| SMS・音声通話(電話番号に届くコード) | ハンドブックは「推奨できないもの」。CISAは「last resort」。NISTは「restricted」(制限つき) | Microsoftは、個人アカウントでSMSの段階的な廃止を始めると書く。Googleは、SMSの確認コードの代わりに「Google からのメッセージ」を勧める |
| 認証アプリ(アプリが数字のコードを出す) | ハンドブックは「基本的に推奨できるもの」(ソフトウェアトークン)。CISAは、フィッシングには弱いが、SIMスワップなどは当てはまらないと書く | Googleは、インターネット接続がなくてもコードを生成できると書く。Microsoftは、6桁の番号は「30 秒ごとに変更される」と書く |
| プッシュ通知(通知で「はい」を押す) | CISAは、数字の照合がない通知は「push bombing」(承認の通知を連続で送り、押させる手口)に弱いと書く | Googleは、通知にログインが試みられたデバイス・場所・時刻が出ると書く |
| セキュリティキー(USBなどの物理キー) | ハンドブックは「基本的に推奨できるもの」。CISAはフィッシング耐性のあるMFAを「gold standard」と書き、例にFIDO/WebAuthnを挙げる | Googleは、スマホの組み込みのキーを使うか、キーを購入する方法を書く |
| パスキー(指紋・顔・PINで端末が承認) | FIDO Allianceは、FIDO標準に基づく認証情報と定義。IPAの10大脅威は「パスキーが利用可能な場合は、極力利用する」 | Googleは、パスキーでログインすると2つ目の手順は省略されると書く |
ハンドブックは、生体認証も「基本的に推奨できるもの」に入れつつ、「絶対安心と過信しない」ことが重要と書きます。SMSやメールを「推奨できないもの」に置く理由は、次のとおりです(102ページ)。
「SMSを使ったワンタイムパスワード受信は、海外でSIMハイジャックという攻撃により破られた例があります。また、メールも同様にパスワードを「送信する」をいう点で攻撃の余地が多くなります。」(「をいう点」は原文のまま)
CISAの組織向けの文書「Implementing Phishing-Resistant MFA」(2022年10月)は、方式を強い順に並べた表でSMSと音声を最も下に置き、「Vulnerable to phishing, SS7, and SIM swap attacks.」「This form of MFA should only be used as a last resort MFA option.」(訳:フィッシング、SS7、SIMスワップの攻撃に弱い。この形のMFAは、最後の手段としてのみ使うべきである)と書きます。同じ文書は、SS7を通信設備のプロトコル(弱点を突いてSMSや音声のコードを得る手口がある)、SIMスワップを携帯会社をだまして電話番号を攻撃者のSIMカードへ移させる手口と説明します。ただし同じ表は、SMSも、より強い方式へ移るまでの「temporary solution」(一時的な解決策)にはなると書き、CISAのページは「any MFA is better than no MFA」(どのMFAでも、ないよりよい)と書きます。
NISTの政府機関向けガイドライン「SP 800-63B-4」は、「there is one restricted authenticator: the use of the PSTN for out-of-band authentication」(制限つきの認証手段は1つで、電話網を使った帯域外認証)と書き、電話網を「(i.e., SMS or voice)」と説明します。禁止ではなく、使う場合は制限のない別の方式も利用者に用意するよう求めています。Microsoftは、個人アカウントについて「we will start phasing out SMS as a method of authentication and account recovery」(認証とアカウント回復の方法としてのSMSを、段階的に廃止し始める)と書きます。
二要素認証を入れても、乗っ取られることはあるのか。偽サイトにコードを入れさせる手口
IPAの「情報セキュリティ10大脅威 2026[個人編]ハンドブック」(9ページ、インターネットバンキングの不正利用の項)は、「近年、リアルタイム型フィッシング※3により、二要素認証を突破する手口が横行」と書きます。脚注※3は、偽サイトに入れたIDとパスワードを攻撃者がすぐ使い、本物の利用者に届いたワンタイムパスワードを利用者が偽サイトに入力(または電話で伝達)すると、「二要素認証を有効にしていても攻撃者がログインできてしまう」と説明します。国家サイバー統括室のハンドブックも、コラム3(121ページ)で「たとえ多要素認証を採用していても、この中間者攻撃をすべて防ぐことはできません」と書きます。IPAの安心相談窓口だより(2025年8月28日)は、SMSで届いた認証コードをDMの相手に教えて乗っ取られた、インスタグラムの相談例を載せています。
コードを偽サイトに入れたり、人に教えたりしないことが前提です。Googleのヘルプも「ログイン時以外にバックアップ コードを Google が要求することはありません」と書きます。CISAは、偽サイトにログインさせられても「the FIDO protocol will block the attempt」(FIDOのプロトコルが、その試みを阻止する)と書き、組織にFIDOへ移る計画を始めるよう促しています。見分け方と相談先はフィッシング詐欺の記事にあります。
Googleアカウントの2段階認証プロセスは、どこから有効にするのか
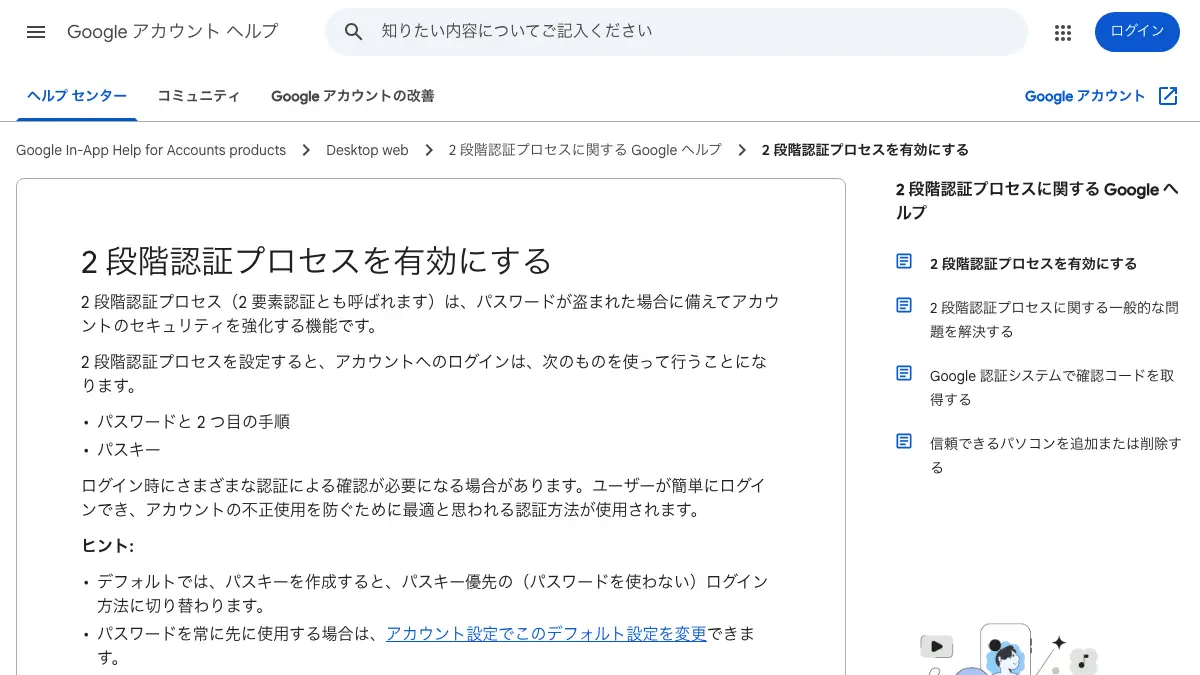
Googleのアカウント ヘルプ「2 段階認証プロセスを有効にする」は、「パスワードが盗まれた場合に備えてアカウントのセキュリティを強化する機能です」と書き、有効にする手順を次の4つにしています(2時47分取得)。
- 「Google アカウントを開きます。」
- 「[セキュリティとログイン] をタップします。」
- 「[Google にログインする方法] で [2 段階認証プロセスを有効にする] を選択します。」
- 「画面上の指示に沿って手順を完了します。」
日本語版のページの末尾には、「AI 技術を使用して翻訳されたコンテンツが含まれている場合があります」という注記があります。筆者は3時10分に英語版も取得し、手順が同じ4つで、項目名が「Security & sign-in」「How you sign in to Google」「Turn on 2-Step Verification」であることを確かめました。
職場・学校などのアカウントではこの手順で設定できないことがあり、その場合は管理者に問い合わせるとヘルプは書きます。追加した電話番号は、Googleが信頼できる番号として確認するまでに最長で7日かかることがあります。
Apple AccountとMicrosoftアカウントは、どこから始めるのか
Appleのサポート「Apple Accountの2ファクタ認証」(公開日2026年8月13日)は、「ほとんどのアカウントでは、2ファクタ認証がデフォルトのセキュリティ対策となっています。」と書き、Apple Payや「Appleでサインイン」などでは必須だとしています。まだ使っていない場合の、Apple製デバイスでの手順は次の3つです。
- 「iPhoneまたはiPadで「設定」を開くか、Macで「システム設定」を開きます。」
- 「「[ユーザ名]」を選択し、「サインインとセキュリティ」を選択します。」
- 「2ファクタ認証をオンにし、画面の案内に従います。」
Microsoftのサポート「Microsoft アカウントで 2 段階認証を使用する方法」(日本語版)の手順は次のとおりです。
- 「account.microsoft.com/security の [Microsoft アカウントのセキュリティ] タブにサインインする」
- 「[ サインイン方法の管理] を選択して、自分が誰であるかを証明する方法を示します。」
- 「[ 追加のセキュリティ と 2 段階認証] で 、[ 有効にする ] または [ オフにする] を選択します。」
- 「画面に表示される指示に従います。」
英語版(2時50分取得)も、同じ4つの手順です。筆者が取得した日本語版の画面のテキストに翻訳の注記はありませんでしたが、3時10分に取得したHTMLには「ms.translationtype」が「MT」(機械翻訳を指すと筆者は読んでいます)と書かれていました。
スマホをなくした時、コードが届かない時はどうなるのか
Googleのヘルプ「バックアップ コードを使用してログインする」は、バックアップコードは「スマートフォンを紛失した場合や電話番号を変更した場合など、テキスト メッセージ、通話、Google 認証システムでコードを取得できない場合に便利です」と書きます。同じページによると、10個の新しいセットはいつでも取得でき、新しいセットを作ると古いセットは無効になり、各コードは1回しか使えません。作成は「[セキュリティとログイン]」の「[Google にログインする方法] で [2 段階認証プロセス]」から「[バックアップ コード]」へ進みます。
Appleのサポート「Apple Accountの信頼できる電話番号と信頼できるデバイスについて」(公開日2026年9月23日)は、iPhoneが唯一の信頼できるデバイスで、信頼できる電話番号にアクセスできる唯一のデバイスでもある場合、そのiPhoneをなくすと「アカウントへのアクセスに必要な確認コードを受け取れなくなります」と書きます。同じページは、iPhoneに関連付けられていない電話番号を、追加の信頼できる電話番号にすることを検討するよう書き、アカウント復旧には「数日(あるいはそれ以上)かかることがあります」と書きます。
Microsoftのサポートは、2 段階認証を有効にして連絡方法が使えなくなると「パスワードだけでアカウントに再びアクセスすることはできません。再びアクセスできるようになるまでに 30 日かかる可能性があります。」と書き、セキュリティ情報を3つ関連付けておくことを「強くお勧めします」としています。
新しいスマホに替える時の認証コードの引き継ぎは、iPhoneの機種変更の記事に書いています。
どれから設定するか。筆者の目安(提案)
以下は公的機関の指示ではなく、出典を読んだうえでの筆者の提案です。
- メールのアカウントから。 CISAのページは、MFAを入れる場所の最初にメールのアカウントを挙げます。メールを使っているGoogle・Apple・Microsoftのアカウントを先にします。
- 2つ目は、ハンドブックが「基本的に推奨できる」側から。 認証アプリ、セキュリティキー、パスキーが使えるならSMSより先に選び、SMSしか選べないなら、CISAの「any MFA is better than no MFA」を理由に設定しておく考え方があります。
- 回復の手段を同じ日に用意する。 Googleのバックアップコード、Appleの追加の信頼できる電話番号、Microsoftの3つのセキュリティ情報です。
筆者が確かめたこと:公式ヘルプを開いた時刻と画面の文言、認証アプリのコードの計算
筆者は2026年10月13日の2時45分から3時0分に、このMacで、ログインせずに開ける公式ページを開きました。ブラウザは画面に出さない設定(Playwrightのheadless)で撮影し、画面のテキストを保存しました。アカウントは作らず、設定も変えていません。
| 時刻 | 開いたページ | 画面に出ていたこと |
|---|---|---|
| 2時47分 | Google「2 段階認証プロセスを有効にする」 | 右上は「ログイン」ボタンのまま(未ログイン)。手順は4行 |
| 2時48分 | IPAの特集ページが載せるAppleのリンク(「Apple ID の 2 ファクタ認証」) | 開くと「Apple Accountの2ファクタ認証」(公開日2026年8月13日)に移った |
| 2時48分 | IPAの特集ページが載せるMicrosoftのページ | 上部にSMSの段階的な廃止の注記。3時12分に curl で、IPAのリンクが301で現在のアドレスへ転送されることを確かめた |
認証アプリのコードの計算も確かめました。IETFのRFC 6238(TOTP。時刻をもとにした使い捨てパスワードの計算方法)は、時間の刻みの既定値を「default value X = 30 seconds」とし、付録Bに試験用の秘密(ASCIIの「12345678901234567890」)と時刻ごとの正解を載せています。筆者はPython 3.14.7の標準ライブラリ(hmacなど)だけで計算するスクリプトを書き、2時53分に実行しました。実在のアカウントの秘密は使っていません。
- 付録BのSHA1・8桁の6件は、すべて正解と一致しました(時刻59の値は94287082)。
- 試験用の秘密で6桁を出すと、2時53分00秒からの30秒は337512、2時53分30秒からは337480で、30秒の区切りで変わりました。秘密の最後の1文字を変えると、同じ時刻のコードは219943になりました。
計算に使うのは「秘密」と「時刻」で、途中にネットワークを使う手順はありません。Googleのヘルプの「インターネット接続やモバイル サービスを利用できない場合でも、コードを生成できます」と食い違いません。GoogleやMicrosoftのアプリが同じ計算を使っているかは、確かめていません。
ログイン後の画面とスマホ実機は、この記事では見ていない
- ログイン後の設定画面は見ていない。 3社の手順はヘルプの文言の引用で、筆者は自分のアカウントで設定し直してはいません。
- Googleのヘルプは「パソコン」の表示だけを取得した。 手順は英語版と照らしましたが、それ以外の文は日本語版の表示のまま引用しています。本文に更新日の表示は見当たりませんでした。
- 日本の銀行・証券会社・携帯会社の個別の扱いは見ていない。 SMSの確認コードを使うサービスが日本でどれだけ残っているかは、確かめていません。
公式ページを開いた時刻(2026年10月13日2時45分から3時14分)
本文で名指しした公式ページは、すべて記事の出典に、取得した時刻とともに入れています。
この記事でよく聞かれること
- 二段階認証と二要素認証の違いは何ですか
- 二段階認証は認証を2回に分けて行う方式、二要素認証は「知っているもの」「持っているもの」「本人自身に関するもの」のうち種類の違う2つを使う方式です。総務省の用語集は、二段階認証には同じ要素を2回確かめる場合もあると書き、国家サイバー統括室(NCO)が公開するハンドブックは、二段階認証でも一要素認証のものがあり、一段階認証でも二要素認証の場合があると書きます(2026年10月13日取得)。
- パスワードのあとに秘密の質問を答える方法は二要素認証ですか
- 総務省と国家サイバー統括室のハンドブックの定義に当てはめると、どちらも「知っているもの」なので、二段階認証にはなっても二要素認証にはならない、と筆者は読みます。総務省の用語集は、同じ認証の要素で2つの段階に分けて認証する場合も二段階認証と言い、異なる要素を2回確かめる方がセキュリティレベルは高くなると書きます。秘密の質問を二段階認証の例に挙げた公的機関の記述は、本記事では確かめていません。
- 二段階認証を設定していれば、乗っ取られませんか
- 乗っ取られないとは限りません。IPAの「10大脅威 2026[個人編]」は、リアルタイム型フィッシングで二要素認証を突破する手口が横行していると書き、国家サイバー統括室のハンドブックは、多要素認証を採用していても中間者攻撃をすべて防ぐことはできないと書きます。偽サイトにコードを入れたり、人に教えたりしないことが前提で、CISAは、FIDO/WebAuthnをフィッシングに耐える認証と書いています。
- Googleの2段階認証プロセスの設定方法(やり方)を教えてください
- Googleのヘルプは、「Google アカウントを開きます。」「[セキュリティとログイン] をタップします。」「[Google にログインする方法] で [2 段階認証プロセスを有効にする] を選択します。」「画面上の指示に沿って手順を完了します。」の4つを書きます(2026年10月13日取得。英語版の手順とも同じ順序でした)。職場や学校のアカウントは、この手順で設定できないことがあり、その場合は管理者に問い合わせるとヘルプは書いています。
- SMSと認証アプリは、どちらを選べばよいですか
- 公的機関の書き方は、認証アプリを上に置きます。国家サイバー統括室のハンドブックは、ソフトウェアトークン(ワンタイムパスワードを作るアプリ)を「基本的に推奨できるもの」、SMSやメールで届くワンタイムパスワードを「推奨できないもの」に分けます。CISAは組織向けの文書でSMSを「last resort」(最後の手段)と書く一方、「any MFA is better than no MFA」(どのMFAでも、ないよりよい)とも書きます。Microsoftは、個人アカウントでSMSの段階的な廃止を始めると書いています。
- スマホをなくしたら、2段階認証でログインできなくなりますか
- 備えがあれば入れます。Googleのヘルプは、スマホをなくした場合に使うバックアップコード(10個・8桁・1つにつき1回だけ)を作っておけると書きます。Appleは、iPhoneに関連付けられていない電話番号を、追加の信頼できる電話番号にすることを検討するよう書き、復旧には数日以上かかることがあると書きます。Microsoftは、連絡方法が使えないと再びアクセスできるまでに30日かかる可能性があるとして、セキュリティ情報を3つ付けることを勧めています。
- 二段階認証とパスキーは同じですか
- 別の仕組みです。FIDO Allianceは、パスキーをFIDO標準に基づく認証情報と定義しています。Googleのヘルプによると、パスキーでログインした場合は、2段階認証プロセスの2つ目の手順は省略されます。パスキーの保存先や設定の入口は、パスキーの記事に書きました。
- 二段階認証は無料で使えますか
- 本記事が2026年10月13日に開いたGoogle・Apple・Microsoftのヘルプページには、2段階認証や2ファクタ認証の料金の記載はありませんでした。Microsoftは、認証アプリのMicrosoft Authenticatorを「無料のアプリ」と書きます。セキュリティキーは、Googleのヘルプによると、キーを買うか、互換性のあるスマートフォンの組み込みのキーを使う方法があります。
出典・参照資料
- 一次資料総務省 国民のためのサイバーセキュリティサイト: 用語集(な行)「二段階認証」(2026年10月13日2時45分取得) ↗
- 一次資料総務省 国民のためのサイバーセキュリティサイト: 用語集(た行)「多要素認証」(2026年10月13日2時45分取得) ↗
- 一次資料総務省 国民のためのサイバーセキュリティサイト: 推測できる簡単なパスワードを利用しないようにしよう(コラム「多要素認証(2要素認証)を活用しよう」。2026年10月13日2時45分取得) ↗
- 一次資料総務省 国民のためのサイバーセキュリティサイト: 安全なパスワードの設定・管理(多要素認証の活用。2026年10月13日2時45分取得) ↗
- 一次資料国家サイバー統括室(NCO): インターネットの安全・安心ハンドブック 案内ページ(Ver 5.10・令和7年3月11日。2026年10月13日2時46分取得) ↗
- 一次資料国家サイバー統括室(NCO)ハンドブック Ver 5.10 第5章(PDF。1.6 二段階認証と二要素認証と多要素認証の安全性・コラム3。章の扉の名義はNISC。2026年10月13日2時46分取得) ↗
- 一次資料国家サイバー統括室(NCO)ハンドブック Ver 5.10 用語集(PDF。秘密の質問・使い捨てパスワード。2026年10月13日2時46分取得) ↗
- 一次資料警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(PDF。50ページの脚注34=NISCの改組と国家サイバー統括室の設置。2026年10月13日3時14分取得) ↗
- 一次資料IPA: 不正ログイン対策特集ページ(公開日2018年3月8日・最終更新日2023年9月29日。2026年10月13日2時46分取得) ↗
- 一次資料IPA: インターネットサービスへの不正ログインによる被害が増加中(安心相談窓口だより。公開日2025年8月28日。2026年10月13日2時46分取得) ↗
- 一次資料IPA: 情報セキュリティ10大脅威 2026[個人編]ハンドブック(PDF。インターネットバンキングの不正利用の項。2026年10月13日2時51分取得) ↗
- 一次資料Google アカウント ヘルプ: 2 段階認証プロセスを有効にする(2026年10月13日2時47分取得) ↗
- 一次資料Google Account Help: Turn on 2-Step Verification(英語版。日本語版の手順との照合。2026年10月13日3時10分取得) ↗
- 一次資料Google アカウント ヘルプ: バックアップ コードを使用してログインする(2026年10月13日2時47分取得) ↗
- 一次資料Google アカウント ヘルプ: Google 認証システムで確認コードを取得する(2026年10月13日2時51分取得) ↗
- 一次資料Google アカウント ヘルプ: 2 段階認証プロセスにセキュリティ キーを使用する(2026年10月13日2時51分取得) ↗
- 一次資料Google アカウント ヘルプ: Google からのメッセージを使用してログインする(2026年10月13日2時52分取得) ↗
- 一次資料Apple サポート: Apple Accountの2ファクタ認証(公開日 2026年8月13日。IPAが載せる旧リンクHT204915からの移動先。2026年10月13日2時47分取得) ↗
- 一次資料Apple サポート: 確認コードを入手して2ファクタ認証でサインインする(公開日 2025年12月26日。2026年10月13日2時49分取得) ↗
- 一次資料Apple サポート: Apple Accountの信頼できる電話番号と信頼できるデバイスについて(公開日 2026年9月23日。2026年10月13日2時48分取得) ↗
- 一次資料Apple サポート: Apple Accountの復旧キーを設定する(公開日 2026年9月23日。2026年10月13日2時49分取得) ↗
- 一次資料Microsoft サポート: Microsoft アカウントで 2 段階認証を使用する方法(日本語版。2026年10月13日2時48分取得) ↗
- 一次資料Microsoft Support: How to use two-step verification with your Microsoft account(英語版・手順と注記の原文。2026年10月13日2時50分取得) ↗
- 一次資料Microsoft Support: Microsoft to stop sending SMS codes for personal accounts(英語版。2026年10月13日2時50分取得) ↗
- 一次資料Microsoft サポート: 機能: 多要素認証とは(日本語版。2026年10月13日2時49分取得) ↗
- 一次資料Microsoft サポート: Microsoft Authenticator について(日本語版。2026年10月13日2時50分取得) ↗
- 一次資料CISA: More than a Password(MFAの別の言い方・MFAを入れる場所。2026年10月13日2時50分取得) ↗
- 一次資料CISA: Implementing Phishing-Resistant MFA(組織向けのファクトシート。2022年10月。2026年10月13日2時50分取得) ↗
- 一次資料NIST: SP 800-63B-4 Digital Identity Guidelines: Authentication and Authenticator Management(取得したページに表示された日付 2025年8月26日。2026年10月13日2時50分取得) ↗
- 一次資料IETF: RFC 6238 TOTP: Time-Based One-Time Password Algorithm(2011年5月。付録Bの試験値。2026年10月13日2時52分取得) ↗
- 一次資料FIDO Alliance: Passkeys(パスキーの定義。2026年10月13日3時0分取得) ↗

大きいニュースはYouTubeでも解説しています。Xでは新着記事をお知らせしています。
コメント
まだコメントはありません。最初のコメントを書いてみませんか?
AIについて聞きたいことはありますか?
質問箱で無料で受け付けています。回答は公開され、他の方の参考にもなります。
質問箱を見る →関連記事
パスキー(passkey)とは パスワードの代わりに指紋・顔・PINでログインする、FIDO標準に基づく認証情報(パスキー認証)。フィッシングに強いと説明される理由、iPhone・Android・Windows・Macの保存先、設定の入口、端末をなくした時の公式の説明【2026年10月版】
パスキー(passkey)とはパスワードの代わりに指紋・顔・PINでログインする、FIDO標準に基づく認証情報(パスキー認証)。フィッシングに強いと説明される理由、iPhone・Android・Windows・Macの保存先、設定の入口、端末をなくした時の公式の説明【2026年10月版】
フィッシング詐欺とは 実在する組織をかたる偽のメール・SMSで偽サイトへ誘導し、IDやカード番号を盗む手口。フィッシング対策協議会の2026年8月の報告は82,338件、本物との見分けは「非常に困難」と協議会。入力した時の連絡先まで原文で【2026年10月版】
フィッシング詐欺とは実在する組織をかたる偽のメール・SMSで偽サイトへ誘導し、IDやカード番号を盗む手口。フィッシング対策協議会の2026年8月の報告は82,338件、本物との見分けは「非常に困難」と協議会。入力した時の連絡先まで原文で【2026年10月版】
iPhoneの機種変更でデータを移す方法 2台を近づけるクイックスタート、iCloudバックアップ、Mac・Windowsのバックアップの3通り(有線転送もある)。移行前のバックアップ・Apple Watch・認証アプリの確認と、新しいiPhoneのApple Intelligence対応条件【2026年10月版】
iPhoneの機種変更でデータを移す方法2台を近づけるクイックスタート、iCloudバックアップ、Mac・Windowsのバックアップの3通り(有線転送もある)。移行前のバックアップ・Apple Watch・認証アプリの確認と、新しいiPhoneのApple Intelligence対応条件【2026年10月版】
Gemini(ジェミニ)のログイン方法 公式の入口は gemini.google.com、AIプランなしでも使え日本語で出る。ログインできない時の切り分けと、ログインなしで使える範囲【2026年10月版】
Gemini(ジェミニ)のログイン方法公式の入口は gemini.google.com、AIプランなしでも使え日本語で出る。ログインできない時の切り分けと、ログインなしで使える範囲【2026年10月版】
GitHub Copilot(ギットハブ コパイロット)のログイン方法 公式の入口は github.com/login、VS Code は「Use AI Features」から。Copilot Free は無料、画面は英語。ログインできない時の直し方【2026年10月版】
GitHub Copilot(ギットハブ コパイロット)のログイン方法公式の入口は github.com/login、VS Code は「Use AI Features」から。Copilot Free は無料、画面は英語。ログインできない時の直し方【2026年10月版】
Figma(フィグマ)のログイン方法 公式の入口は figma.com 右上の「ログイン」、無料のスターターから始められ日本語で使える。入れない時の直し方・学生向けプラン・会社のSSO・AI機能の入口【2026年10月版】
Figma(フィグマ)のログイン方法公式の入口は figma.com 右上の「ログイン」、無料のスターターから始められ日本語で使える。入れない時の直し方・学生向けプラン・会社のSSO・AI機能の入口【2026年10月版】
Notion(ノーション)のログイン方法 公式の入口は notion.com の「ログイン」、無料プランあり・日本語で使える。ログインできない時の直し方と職場アカウント(SSO)の注意点【2026年10月版】
Notion(ノーション)のログイン方法公式の入口は notion.com の「ログイン」、無料プランあり・日本語で使える。ログインできない時の直し方と職場アカウント(SSO)の注意点【2026年10月版】