SSL証明書(サーバー証明書)とは認証局が発行する電子証明書で、Webサイトの通信を暗号化する鍵の受け渡しに使う。SSLは古い名前で今の規格はTLS、鍵マークは安全の印ではなく、2026年3月15日以降に発行する証明書の有効期間は最大200日【2026年10月版】
日刊AIニュース10月17日(土)号:前日のAIのニュース17本を短くまとめました(約8分)›
SSL証明書(サーバー証明書)とは、認証局という第三者がドメイン名の利用権などを確かめて発行する電子証明書で、ブラウザとの通信を暗号化する鍵の情報を正しく渡すために使われます(総務省・IPA・JPRSの定義)。SSLは古い名前で、SSL 3.0はRFC 7568(2015年6月)で使用禁止になり、いまはTLSです。筆者は2026年10月13日にこのMacでIPA・総務省など5サイトの証明書を読み、DV・OV・EVの別、TLS 1.3と1.2の接続、約90日から389日までの有効期間を確かめました。鍵マークは安全の印ではなく、証明書の最大有効期間は2026年3月15日の発行分から200日です。
目次
- SSL証明書とは何か?総務省・IPA・JPRSの定義を並べる
- SSL通信とは?URLが https:// で始まる暗号化通信で、始めに証明書で相手を確かめる
- SSLとTLSの違いは?SSLは古い名前で、標準化されたTLSが後を継いだ
- このMacで公的機関など5サイトの証明書を読むと、種類・期限・TLSの版はどうだったか
- 証明書の種類(DV・OV・EV)は何が違うのか?
- ブラウザで証明書を確かめるには?Edge・Safariのヘルプと、IPAが書くChromeの手順
- 鍵マークが出ていれば安全なサイトなのか?公的機関とGoogleの原文
- 証明書の有効期間はなぜ短くなっているのか?CA/Browser Forumの決議と日付
- この記事で確かめていない点:画面の操作・各ブラウザの現在の表示・5サイト以外
- 本文の出典と開いた時刻(SSL証明書の記事)
- この記事でよく聞かれること
2026年10月13日・日本時間時点の情報です。 SSL証明書(エスエスエルしょうめいしょ)とは、Webサイトのサーバーについて、認証局という第三者がドメイン名の利用権などを確かめて発行する電子的な証明書で、ブラウザとの通信を暗号化する鍵の情報を正しく渡す役目も持ちます。官公庁や認証局の文書では「サーバー証明書」「サーバ証明書」と書かれ、名前の「SSL」は古い規格で、いま使われている規格はTLS(ティーエルエス)です。サイトを見る側が覚えておくことは、鍵マークは安全なサイトの印ではないことと、期限切れなどの警告が出たら先へ進まないことです(この2点は筆者の整理)。
3行まとめ
- SSL証明書(サーバー証明書)は、総務省の用語集によると「利用者がアクセスしているサーバが「本物」であることを保証する電子的な証明書」。認証局が発行し、IPAは暗号通信に使う公開鍵情報を正しく伝える役割も挙げる
- SSLは古い名前。SSL 3.0はRFC 7568(2015年6月)で使用禁止、TLS 1.0・1.1もRFC 8996(2021年3月)で廃止。筆者がこのMacで5サイトに接続すると、4つがTLS 1.3、1つがTLS 1.2だった
- 鍵マークは安全の印ではない(Googleは2023年5月2日に「nearly all phishing sites use HTTPS」と書いた)。最大有効期間は、2026年3月15日以降の発行で200日、2027年3月15日以降は100日、2029年3月15日以降は47日(CA/Browser Forum)
偽サイトの見分け方はフィッシング詐欺とは、ドメイン名の仕組みはDNSサーバーとはを見てください。
SSL証明書とは何か?総務省・IPA・JPRSの定義を並べる
総務省の用語集は、サーバ証明書を次のように定義します。
「SSL(TLS)を用いて、利用者がアクセスしているサーバが「本物」であることを保証する電子的な証明書のこと。」「サーバ証明書は、認証局と呼ばれる第三者機関によって発行されます。」
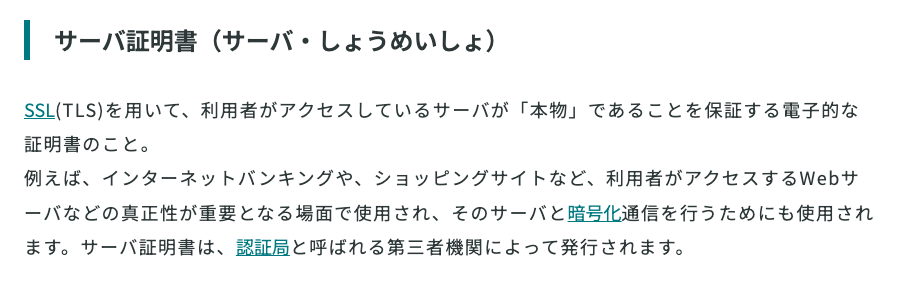
筆者が2026年10月13日3時32分に撮影。
IPAの「TLS暗号設定ガイドライン」(Ver. 3.1.1)は、役割を2つ挙げます。「①当該サーバが、意図する相手によって管理されているサーバであることを確認する手段をクライアントに対して提供すること」と、「②SSL/TLSによる暗号通信を行うために必要なサーバの公開鍵情報をクライアントに正しく伝えること」です。JPRSは「通信の暗号化」「Webサイトの運営者・運営組織の実在証明」の2つの役割と書きます(JPRSは証明書の発行サービスも行っています)。
「認証局」は、総務省の用語集で「電子証明書の登録、発行および失効などを行う第三者認証機関」です。「SSL証明書」「サーバー証明書」「サーバ証明書」は、筆者が読んだ資料では同じものを指します(IPAは「TLS サーバ認証用途向けデジタル証明書を「サーバ証明書」と呼んでいる」と書く)。
SSL通信とは?URLが https:// で始まる暗号化通信で、始めに証明書で相手を確かめる
「SSL通信」は、SSL/TLSで暗号化された通信のことです。国家サイバー統括室(NCO)の「インターネットの安全・安心ハンドブック」(Ver 5.10)の第5章は、暗号化していないサイトのURLは http://、SSL/TLSの通信は https:// で始まり、s は「secure」の意味だと説明します。暗号化されていない通信は平文で、盗聴する攻撃者は工夫なしに盗める、とも書きます。
通信を始める前の「ハンドシェイク」を、IPAは3つにまとめます。
- ブラウザとサーバーが、暗号アルゴリズムとプロトコルのバージョンを決める
- サーバー証明書によって、サーバーの認証を行う
- そのセッションで使うセッション鍵を共有する
2では、IPAによると、ブラウザは「ブラウザに登録された認証局の証明書を信頼の起点として、当該サーバ証明書の正当性を確認する」。NCOのハンドブックによると、暗号化されるのはブラウザから目的のサーバーまでの区間です(VPNとの違いはVPNとは)。
SSLとTLSの違いは?SSLは古い名前で、標準化されたTLSが後を継いだ
IPAのガイドラインによると、SSLはNetscape社が開発し、SSL 2.0が1995年、SSL 3.0が1996年に出ました。標準化団体のIETFが、SSL 3.0を土台にTLS 1.0を作りました。RFC 2246(1999年1月)は、両者の違いを「not dramatic」(訳:大きくはない)と書きます。
| 名前 | 文書と時期 | その後 |
|---|---|---|
| SSL 2.0 | 1995年(IPA) | RFC 6176(2011年3月)が使用を禁じる |
| SSL 3.0 | 1996年(IPA) | RFC 7568(2015年6月)「SSLv3 MUST NOT be used.」(訳:SSLv3を使ってはならない) |
| TLS 1.0・1.1 | RFC 2246(1999年1月)・RFC 4346(2006年4月) | RFC 8996(2021年3月)が廃止 |
| TLS 1.2 | RFC 5246(2008年8月) | 仕様書はRFC 8446・RFC 9846に置き換えられた。RFC 9846はTLS 1.2の実装への要件も定める |
| TLS 1.3 | RFC 8446(2018年8月) | RFC 9846(2026年7月)が置き換え、いまの仕様書。同じ版番号の「minor update」(訳:小さな更新) |
JPRSは「現在、SSLはすべての主要ブラウザでは利用できなくなっており」と書きつつ、「「SSL」という言葉自体が浸透しているため、使用されることがあります」とも書きます。総務省はTLSを「SSLを元にして標準化されました」と説明します。つまり「SSL証明書」「SSL通信」は、いまのTLSを古い名前で呼ぶ言い方です(筆者の整理)。
このMacで公的機関など5サイトの証明書を読むと、種類・期限・TLSの版はどうだったか
IPAのガイドラインは、証明書の「対象者(subject)」と「証明書ポリシー」のOIDを見ると、EV・OV・DVの別が判別できると書きます。筆者は画面を開かず、この Mac のコマンドで同じ項目を読みました。接続は各サイトへ1回ずつの通常のハンドシェイクです。2026年10月13日3時29分に、IPAのサイトへ次のコマンドを実行しました(OpenSSL 3.6.4、macOS 26.6)。
openssl s_client -connect www.ipa.go.jp:443 -servername www.ipa.go.jp </dev/null 2>/dev/null | openssl x509 -noout -issuer -subject -dates
issuer=C=US, ST=Arizona, L=Scottsdale, O=Starfield Technologies, Inc., OU=http://certs.starfieldtech.com/repository/, CN=Starfield Secure Certificate Authority - G2
subject=jurisdictionC=JP, businessCategory=Private Organization, serialNumber=0100-05-007126, C=JP, ST=東京都, L=文京区, O=独立行政法人情報処理推進機構, CN=www.ipa.go.jp
notBefore=Nov  6 22:16:35 2025 GMT
notAfter=Nov 25 00:04:41 2026 GMT
issuer が発行した認証局、subject が持ち主(O が組織名、CN がドメイン名、serialNumber は持ち主の登録番号で、EVガイドライン7.1.4.2.5の「Registration Number」。このMacの機器番号ではありません)、notBefore・notAfter が有効期間です。サーバーは証明書を3枚(サイト用・中間・ルート)送ってきて、OpenSSLは連鎖を確認でき、接続はTLS 1.3でした。このMacのシステムのルート証明書の入れ物(158件)にも、連鎖の最後の「Starfield Root Certificate Authority - G2」が入っていました(security find-certificate)。
同じ方法で5サイトを読みました。種類は、ポリシーOIDをCA/Browser ForumのBaseline Requirements(7.1.2.7)の対応で読み替え、日数は筆者が notAfter から notBefore を引いて計算しました(1日未満は切り捨て)。
| サイト | ポリシーOID | 種類 | 有効期間(GMT) | 接続 |
|---|---|---|---|---|
| www.ipa.go.jp | 2.23.140.1.1 | EV | 2025-11-06〜2026-11-25(383日) | TLS 1.3 |
| www.soumu.go.jp | 2.23.140.1.1 | EV | 2026-06-01〜2026-12-12(194日) | TLS 1.3 |
| www.antiphishing.jp | 2.23.140.1.1 | EV | 2026-01-07〜2027-01-31(389日) | TLS 1.3 |
| jprs.jp | 2.23.140.1.2.2 | OV | 2026-09-07〜2027-02-28(174日) | TLS 1.2 |
| cabforum.org | 2.23.140.1.2.1 | DV | 2026-09-26〜2026-12-25(約90日) | TLS 1.3 |
発行者の欄は、5サイトとも別々の認証局でした(特定の認証局を勧める意図はありません)。subject の欄は、EVの3サイトとOVのJPRSでは組織名と所在地が入り、DVのcabforum.orgは CN=cabforum.org(ドメイン名)だけでした。3時31分には、ヘッドレスのChromium 148(Playwright)で協議会を除く4サイトのページを開き、ブラウザが報告した発行者・期限・TLSの版もコマンドと同じでした。
証明書の種類(DV・OV・EV)は何が違うのか?
| 種類 | 認証局が確かめること | ポリシーOID |
|---|---|---|
| DV(ドメイン認証型) | 申請者がそのドメイン名の利用権を持つこと(JPRS)。持ち主の欄に組織名は載らない(Baseline Requirements 7.1.2.7.2) | 2.23.140.1.2.1 |
| OV(組織認証型) | DVに加え、運営組織の法的実在性(JPRS)。組織名が必須(同7.1.2.7.4) | 2.23.140.1.2.2 |
| EV | EVガイドラインの基準で、ウェブサイトを管理する法的な主体を特定する(EVガイドライン1.4.1.1) | 2.23.140.1.1 |
IPAは、DVでは「運営組織の実在性や、ドメイン名と運営組織の関係については確認されない」と書きます。フィッシング対策協議会のWGの文書が引く同協議会のガイドラインは「フィッシング対策の観点からは DV(Domain Validation)ではなく、OV(Organization Validation)もしくは EV(Extended Validation)であることが望ましい」と書きます。NCOのハンドブックは利用者に、「厳しい認証局の審査を伴う EV-SSL のウェブサイトを利用する方が、より安全である」と判断するよう書きます。一方、CA/Browser Forumは4つの型の説明に次の注を付けています。
「Note: Although each Subscriber Certificate type varies in Subject Information, all Certificates provide the same level of assurance of the device identity (domain name and/or IP address).」
(訳:注:各型の証明書は主体者情報の内容が異なるが、すべての証明書は、機器の身元(ドメイン名またはIPアドレス)について同じ水準の保証を与える。)
IPA・協議会・NCOは運営組織の確認の有無を、CA/Browser Forumはドメイン名の確認の水準を述べていると、筆者は読みました(解釈です)。EVの表示は、Chromium Docsによると Chrome 77から、鍵アイコンを押して開くページ情報へ移り、理由は「the EV UI does not protect users as intended」(訳:EVの表示は意図したようには利用者を守らない)です。NCOのハンドブックは、EVでは「一部のブラウザでは文字が緑になる」と書きます(どのブラウザかは書いていません)。
ブラウザで証明書を確かめるには?Edge・Safariのヘルプと、IPAが書くChromeの手順
フィッシング対策協議会の2022年9月6日の文書は、主要ブラウザーの更新でアドレスバーの表示が鍵マークだけになり、どの組織のサイトかは「一目では識別できなくなり」、確かめるには鍵マークのクリックが必要だと書きます。手順は次のとおりです。筆者はこの画面操作を自分の画面では行っていません。
- Microsoft Edge: Microsoftサポートによると、南京錠のアイコンをクリックすると「サイトのセキュリティ証明書の詳細が表示されます」。「接続がセキュリティで保護されているかどうか、および証明書の発行者が表示されます」。
- Safari(Mac): Appleサポートによると、「「Safari」>「接続セキュリティの詳細」と選択します。」。証明書の警告が出たときは、「「証明書を表示」をクリックして、証明書の内容を確認します。」。
- Google Chrome: IPAのガイドラインの付録D.1は、調整アイコン、「この情報は保護されています」、「証明書は有効です」の順にクリックする手順を載せています。開発者向けには、DevToolsのドキュメントが「[セキュリティ] > [概要] で [証明書を表示] をクリック」する手順を書きます。Chromeヘルプ「サイトの接続が安全かどうかを確認する」には、アイコンの意味と、パソコンに入っている証明書を見る「証明書の管理」の手順はありますが、開いているサイトの証明書を表示する手順は、本記事が確認した範囲では見当たりませんでした。
アイコンの見た目はブラウザや版で違います(Chromeの変更は次の節)。見る項目は、発行者、有効期限、サイトの名前(OV・EVでは組織名)です。
鍵マークが出ていれば安全なサイトなのか?公的機関とGoogleの原文
総務省の「フィッシング詐欺とは?」のページは、次のように書いています。
「WebブラウザのURLに鍵マークが表示されているにもかかわらず、フィッシングサイトであるケースが増えています。鍵マークには、Webサイトとの通信が暗号化されているという意味と、Webサイトを運営している組織が実在しているといった全く異なる意味がありますが、いずれも同じように表示されています。」
フィッシング対策協議会の「フィッシングとは」は「フィッシングサイトでも簡単に証明書を取得できるため、鍵マークが表示されてしまうことがあります」と書きます。IPAのガイドラインのコラムは、DV証明書は「ドメインが実在するかどうかしか検証せず」運営組織を確認しないので、フィッシングサイトにも発行でき、「ブラウザはそのサイトがフィッシングサイトであるかどうかの判断はしない」と書きます。
各社のヘルプも同じ趣旨です。Chromeヘルプは「安全なサイトでも、個人情報の扱いには十分注意してください。」、Appleのヘルプは「暗号化によりウェブサイトへの接続は安全になりますが、ウェブサイトの信頼性が保証されるわけではありません。」と書きます。
Googleは、鍵アイコンの扱いを次の順で変えてきました(いずれもChromium Blog)。
| 日付 | 発表の内容 |
|---|---|
| 2018年2月8日 | 2018年7月のChrome 68から、すべてのHTTPサイトを「not secure」(安全でない)と表示すると発表 |
| 2018年5月17日 | 2018年9月のChrome 69から「Secure」の文言を外し始める |
| 2023年5月2日 | 鍵アイコンを「tune」アイコンに置き換えると発表。Chrome 117(2023年9月上旬)で登場する予定と書く |
2023年5月2日の記事は、理由を次のように書きます。
「we know that the lock icon does not indicate website trustworthiness.」「nearly all phishing sites use HTTPS, and therefore also display the lock icon.」
(訳:鍵アイコンはウェブサイトが信頼できることを示さない、と私たちは知っている。ほぼすべてのフィッシングサイトがHTTPSを使っていて、そのため鍵アイコンも表示される。)
これは予定の発表で、実施についてはIPAのガイドライン(2025年4月公開)の脚注が、Chromeはアドレスバーの印を錠前から「調整アイコン」と呼ばれるものへ「変更を始めている」と書いています。
証明書の有効期間はなぜ短くなっているのか?CA/Browser Forumの決議と日付
最大有効期間は、Baseline Requirementsの6.3.2に表があります(Version 2.3.1、2026年10月4日)。
| 証明書の発行日 | 最大有効期間 |
|---|---|
| 2026年3月15日より前 | 398日 |
| 2026年3月15日以降、2027年3月15日より前 | 200日 |
| 2027年3月15日以降、2029年3月15日より前 | 100日 |
| 2029年3月15日以降 | 47日 |
これを定めたBallot SC081v3は、2025年4月11日に投票が終わり、同年5月16日に施行されました(改訂履歴)。認証局側は30票中25が賛成、反対0、棄権5、ブラウザ側のApple・Google・Microsoft・Mozillaは4票とも賛成でした。以前の段階として、改訂履歴には「825-day Certificate Lifetimes」(2017年3月17日採択、2018年3月1日施行)の行があり、Appleのサポートページは、2020年9月1日以降に発行するTLSサーバー証明書の有効期間は398日を超えてはならないと書きます(AppleのOSのルート認証局が対象)。
理由を、Ballotのページは「Certificates are representations of a point in time state of reality.」(訳:証明書は、ある時点の現実の状態を表したものである)と書き、時間がたつほど書かれた情報が現実とずれるので、有効期間を短くしてそのずれを小さくする、と説明します。フィッシング対策協議会のWGは2025年8月19日の文書で、短縮に対応するには「証明書のライフサイクル全体を自動化することが不可欠です」と書きます。
筆者が読んだ5サイトを、この表に当てます。2026年3月15日より前に発行されたIPA(383日)と協議会(389日)は398日の範囲内、3月15日以降に発行された総務省(194日)・JPRS(174日)・cabforum.org(約90日)は200日の範囲内でした。IPAの証明書の期限は2026年11月25日で、表のとおりなら、これから発行される証明書は最大200日です(IPAの更新予定は確かめていません)。期限切れなどで警告が出るサイトには、NCOのハンドブックは「接続しない」よう書いています。
この記事で確かめていない点:画面の操作・各ブラウザの現在の表示・5サイト以外
- 各ブラウザの手順は各社のヘルプとIPAの文言で、メニュー名が手元の版と一致するかは確かめていません。
- 各ブラウザのアドレスバーが、いまDV・OV・EVをどう表示するかは確かめていません。
- 証明書を読んだのは5サイトだけで、全体の傾向は示せません。「種類」はポリシーOIDの読み替えで、審査内容は確かめていません。
- 最大有効期間は、CA/Browser Forumの現在の文書に基づきます。Google・Mozilla・Microsoftが独自に定める期間は確かめていません。2029年3月15日の47日は、今後変わる可能性があります。
- RFC 9846は冒頭と、RFC 8446・TLS 1.2との関係の部分だけを読みました。クライアント証明書・S/MIME・コード署名の証明書は扱っていません。
本文の出典と開いた時刻(SSL証明書の記事)
本文で名指しした資料は、すべて記事冒頭のsourcesに入れています。取得は2026年10月13日3時19分から3時34分(日本時間)、ルート証明書の数え上げは3時32分です。
この記事でよく聞かれること
- SSL証明書とは何ですか?
- SSL証明書(サーバー証明書)は、Webサイトのサーバーについて、認証局という第三者が確かめて発行する電子的な証明書です。総務省の用語集は「利用者がアクセスしているサーバが「本物」であることを保証する電子的な証明書」と定義し、IPAは、暗号通信に使うサーバの公開鍵情報をクライアントに正しく伝える役割も挙げます(2026年10月13日取得)。証明書を用意するのはサイトの運営者で、IPAのガイドラインは主に運営者向けの文書です。
- SSLとTLSの違いは何ですか?
- SSLは古い名前のプロトコルで、いま使われているのはその後継のTLSです。SSLはNetscape社が開発し、IETFがTLS 1.0(RFC 2246、1999年1月)として標準化しました(IPAの記述とRFC)。SSL 3.0はRFC 7568(2015年6月)で「SSLv3 MUST NOT be used」とされ、TLS 1.0と1.1もRFC 8996(2021年3月)で廃止されました。TLS 1.3のいまの仕様書は、RFC 8446を置き換えたRFC 9846(2026年7月)です。JPRSは、SSLという言葉が浸透しているため今も使われると書いています。
- サーバー証明書とサーバ証明書は違うものですか?
- 違いません。総務省は「サーバ証明書」、JPRSは「サーバー証明書(SSL証明書)」と書き、IPAは「TLS サーバ認証用途向けデジタル証明書を「サーバ証明書」と呼んでいる」と書きます。表記が違うだけで、この記事が読んだ3機関の資料では同じ証明書を指しています(2026年10月13日取得)。
- DV・OV・EVの証明書は何が違いますか?
- 認証局が確かめる範囲が違います。DVはドメイン名の利用権、OVはそれに加えて運営組織の法的実在性を確かめた証明書です(JPRSの用語辞典)。EVはCA/Browser ForumのEVガイドラインに沿って確かめ、IPAは、EVほど厳格な実在確認はOVでは行われないと書きます。ただしCA/Browser Forumは、どの種類でも「same level of assurance of the device identity」(訳:機器の身元について同じ水準の保証)と書き、国家サイバー統括室のハンドブックは利用者にEV-SSLのサイトの方がより安全と判断するよう書くなど、資料によって力点が違います。アドレスバーの表示では種類を見分けにくくなっています(IPA・フィッシング対策協議会)。
- 鍵マークがあれば安全なサイトですか?
- 安全なサイトとは限りません。総務省は、鍵マークが表示されているフィッシングサイトが増えていると書きます。Googleは2023年5月2日に「the lock icon does not indicate website trustworthiness」(訳:鍵アイコンはサイトが信頼できることを示さない)と書きました。Appleのヘルプも、暗号化はウェブサイトの信頼性を保証するものではないと書いています。
- サイトの証明書はブラウザでどう確かめますか?
- EdgeとSafariは各社のヘルプに、ChromeはIPAのガイドラインに手順があります。Microsoft Edgeは、南京錠のアイコンをクリックすると証明書の詳細と発行者が表示されると書きます。AppleはMacのSafariで「Safari」>「接続セキュリティの詳細」を選ぶ手順を書いています。Chromeについては、IPAのガイドラインの付録が、調整アイコン、「この情報は保護されています」、「証明書は有効です」の順に押す手順を載せています。筆者はブラウザの画面ではなく、opensslコマンドで証明書を読みました(2026年10月13日)。
- SSL証明書の有効期間は何日までですか?
- 2026年10月13日時点で、2026年3月15日以降に発行される証明書は最大200日です。CA/Browser ForumのBaseline Requirementsは、2027年3月15日以降は100日、2029年3月15日以降は47日と定めています。2026年3月14日までの発行分は最大398日でした。筆者が読んだ5サイトの有効期間は、この上限の範囲内の約90日から389日でした。
- 証明書の期限が切れるとどうなりますか?
- ブラウザやセキュリティソフトが警告を出します(国家サイバー統括室のハンドブック)。Microsoft Edgeのヘルプは、証明書が「無効、期限切れ、自己署名」の場合に、個人情報を入力したり、そのサイトを使ったりしないよう提案すると書きます。国家サイバー統括室のハンドブックは、期限切れなどで警告が出るサイトには「接続しない」よう書いています(2026年10月13日取得)。
出典・参照資料
- 一次資料総務省 国民のためのサイバーセキュリティサイト:用語集(さ行)。「サーバ証明書」の定義(2026年10月13日3時19分取得、3時31分に撮影) ↗
- 一次資料総務省 国民のためのサイバーセキュリティサイト:用語集(英字)。「SSL」「TLS」の項目(2026年10月13日3時32分取得) ↗
- 一次資料総務省 国民のためのサイバーセキュリティサイト:用語集(な行)。「認証局」(2026年10月13日3時19分取得) ↗
- 一次資料総務省 国民のためのサイバーセキュリティサイト:フィッシング詐欺とは?(鍵マークの記述。2026年10月13日3時19分取得) ↗
- 一次資料IPA「TLS暗号設定ガイドライン」のページ(最終更新日2025年4月25日・第3.1.1版公開。2026年10月13日3時21分取得、3時31分に撮影) ↗
- 一次資料IPA「TLS暗号設定ガイドライン Ver. 3.1.1」PDF(2025年4月。TLSの歴史・サーバ証明書の種類・コラム・付録D.1のブラウザでの確認手順。2026年10月13日3時21分取得) ↗
- 一次資料JPRS「サーバー証明書とは」(SSLとTLSの説明。2026年10月13日3時28分取得、3時31分に撮影) ↗
- 一次資料JPRS用語辞典:ドメイン認証型(DV)(2026年10月13日3時28分取得) ↗
- 一次資料JPRS用語辞典:組織認証型(OV)(2026年10月13日3時28分取得) ↗
- 一次資料国家サイバー統括室(NCO)「インターネットの安全・安心ハンドブック」第5章 PDF(Ver 5.10。https・鍵マーク・EV-SSL・有効期限の節。2026年10月13日3時21分取得) ↗
- 一次資料国家サイバー統括室(NCO)「インターネットの安全・安心ハンドブック」掲載ページ(Ver 5.10・令和7年3月11日。2026年10月13日3時21分取得) ↗
- 一次資料フィッシング対策協議会:フィッシングとは(鍵マークの記述。2026年10月13日3時24分取得) ↗
- 一次資料フィッシング対策協議会 証明書普及促進WG:サーバー証明書の有効期間短縮化(2025年8月19日。2026年10月13日3時28分取得) ↗
- 一次資料フィッシング対策協議会 証明書普及促進WG:各ブラウザーによる SSL / TLS サーバー証明書の表示の違い(2022年9月6日。2026年10月13日3時28分取得) ↗
- 一次資料CA/Browser Forum:Baseline Requirements(Version 2.3.1・2026年10月4日。1.2.1の改訂履歴、6.3.2の有効期間、7.1.2.7の証明書の種類。2026年10月13日3時22分取得) ↗
- 一次資料CA/Browser Forum:Ballot SC081v3 Introduce Schedule of Reducing Validity and Data Reuse Periods(投票結果と趣旨。2026年10月13日3時22分取得) ↗
- 一次資料CA/Browser Forum:Guidelines for the Issuance and Management of Extended Validation Certificates(Version 2.0.4・2026年8月13日。1.4の目的と用途の限定。2026年10月13日3時22分取得) ↗
- 一次資料IETF RFC 9846 The Transport Layer Security (TLS) Protocol Version 1.3(2026年7月。RFC 8446を置き換え。2026年10月13日3時34分取得) ↗
- 一次資料IETF RFC 8446 The Transport Layer Security (TLS) Protocol Version 1.3(2018年8月。2026年10月13日3時21分取得) ↗
- 一次資料IETF RFC 7568 Deprecating Secure Sockets Layer Version 3.0(2015年6月。2026年10月13日3時21分取得) ↗
- 一次資料IETF RFC 8996 Deprecating TLS 1.0 and TLS 1.1(2021年3月。2026年10月13日3時21分取得) ↗
- 一次資料IETF RFC 6176 Prohibiting Secure Sockets Layer (SSL) Version 2.0(2011年3月。2026年10月13日3時34分取得) ↗
- 一次資料IETF RFC 2246 The TLS Protocol Version 1.0(1999年1月。2026年10月13日3時30分取得) ↗
- 一次資料IETF RFC 4346 The TLS Protocol Version 1.1(2006年4月。2026年10月13日3時30分取得) ↗
- 一次資料IETF RFC 5246 The Transport Layer Security (TLS) Protocol Version 1.2(2008年8月。2026年10月13日3時21分取得) ↗
- 一次資料Chromium Blog:An Update on the Lock Icon(2023年5月2日。2026年10月13日3時21分取得、3時31分に撮影) ↗
- 一次資料Chromium Blog:Evolving Chrome's security indicators(2018年5月17日。2026年10月13日3時21分取得) ↗
- 一次資料Chromium Blog:A secure web is here to stay(2018年2月8日。2026年10月13日3時21分取得) ↗
- 一次資料Chromium Docs:EV UI Moving to Page Info(Chrome 77からの変更。2026年10月13日3時27分取得) ↗
- 一次資料Google Chrome ヘルプ:サイトの接続が安全かどうかを確認する(日本語版。2026年10月13日3時24分取得) ↗
- 一次資料Chrome DevTools:セキュリティの問題を理解する(最終更新2025年2月27日。「証明書を表示」の記述。2026年10月13日3時26分取得) ↗
- 一次資料Microsoft サポート:Microsoft Edge の HTTPS-First モードで Web 閲覧を保護する(南京錠をクリックして証明書の詳細を見る手順。2026年10月13日3時25分取得) ↗
- 一次資料Microsoft サポート:Microsoft Edge で Web を安全に閲覧する(アドレスバーの接続アイコンの4つの状態。2026年10月13日3時25分取得) ↗
- 一次資料Apple サポート:MacのSafariにおけるデジタル証明書および暗号化されたウェブサイト(2026年10月13日3時26分取得) ↗
- 一次資料Apple サポート:MacのSafariで暗号化されたウェブサイトを使用して詐欺を避ける(「接続セキュリティの詳細」「証明書を表示」。2026年10月13日3時27分取得) ↗
- 一次資料Apple サポート:About upcoming limits on trusted certificates(398日の上限。公開日2023年8月21日。2026年10月13日3時23分取得) ↗

大きいニュースはYouTubeでも解説しています。Xでは新着記事をお知らせしています。
コメント
まだコメントはありません。最初のコメントを書いてみませんか?
AIについて聞きたいことはありますか?
質問箱で無料で受け付けています。回答は公開され、他の方の参考にもなります。
質問箱を見る →関連記事
フィッシング詐欺とは 実在する組織をかたる偽のメール・SMSで偽サイトへ誘導し、IDやカード番号を盗む手口。フィッシング対策協議会の2026年8月の報告は82,338件、本物との見分けは「非常に困難」と協議会。入力した時の連絡先まで原文で【2026年10月版】
フィッシング詐欺とは実在する組織をかたる偽のメール・SMSで偽サイトへ誘導し、IDやカード番号を盗む手口。フィッシング対策協議会の2026年8月の報告は82,338件、本物との見分けは「非常に困難」と協議会。入力した時の連絡先まで原文で【2026年10月版】
DNS(ディーエヌエス)とは ドメイン名からIPアドレスを調べる仕組み。DNSサーバーは権威DNSサーバーとキャッシュDNSサーバーの2種類で、家庭の端末はルーターなどから自動でアドレスを受け取る。名前解決の流れ・設定の変え方・つながらない時の確かめ方【2026年10月版】
DNS(ディーエヌエス)とはドメイン名からIPアドレスを調べる仕組み。DNSサーバーは権威DNSサーバーとキャッシュDNSサーバーの2種類で、家庭の端末はルーターなどから自動でアドレスを受け取る。名前解決の流れ・設定の変え方・つながらない時の確かめ方【2026年10月版】
VPN(ブイピーエヌ)とは インターネット上に仮想の専用トンネルを作り、通信を暗号化してやり取りする仕組み。Windows 11 は「設定」の「VPN」で接続を追加・変更でき、入力する値は会社か VPN サービスが決める【2026年10月版】
VPN(ブイピーエヌ)とはインターネット上に仮想の専用トンネルを作り、通信を暗号化してやり取りする仕組み。Windows 11 は「設定」の「VPN」で接続を追加・変更でき、入力する値は会社か VPN サービスが決める【2026年10月版】
ファイアウォール(firewall・FW)とは 通信を規則に照らして許可・遮断する仕組み。Windowsは標準で有効、Macにも組み込み、多くのルーターにもある。確かめる手順と、ファイアウォールだけでは防ぎきれないものを公式資料で【2026年10月版】
ファイアウォール(firewall・FW)とは通信を規則に照らして許可・遮断する仕組み。Windowsは標準で有効、Macにも組み込み、多くのルーターにもある。確かめる手順と、ファイアウォールだけでは防ぎきれないものを公式資料で【2026年10月版】
Cookie(クッキー)とは サイトがブラウザに預ける小さなデータで、ログイン状態の保持や広告の追跡に使われる。削除はChrome・Edge・Safari・Firefoxの設定から、消すと多くのサイトでログアウトされる【2026年10月版】
Cookie(クッキー)とはサイトがブラウザに預ける小さなデータで、ログイン状態の保持や広告の追跡に使われる。削除はChrome・Edge・Safari・Firefoxの設定から、消すと多くのサイトでログアウトされる【2026年10月版】
パスキー(passkey)とは パスワードの代わりに指紋・顔・PINでログインする、FIDO標準に基づく認証情報(パスキー認証)。フィッシングに強いと説明される理由、iPhone・Android・Windows・Macの保存先、設定の入口、端末をなくした時の公式の説明【2026年10月版】
パスキー(passkey)とはパスワードの代わりに指紋・顔・PINでログインする、FIDO標準に基づく認証情報(パスキー認証)。フィッシングに強いと説明される理由、iPhone・Android・Windows・Macの保存先、設定の入口、端末をなくした時の公式の説明【2026年10月版】
二段階認証・二要素認証とは 二段階は確認を2回に分ける方式、二要素は知っているもの・持っているもの・本人自身のうち種類の違う2つを使う方式で、二段階でも一要素の場合がある。Google(グーグル)の2段階認証プロセスの設定手順、SMSの強さ、バックアップコードまで【2026年10月版】
二段階認証・二要素認証とは二段階は確認を2回に分ける方式、二要素は知っているもの・持っているもの・本人自身のうち種類の違う2つを使う方式で、二段階でも一要素の場合がある。Google(グーグル)の2段階認証プロセスの設定手順、SMSの強さ、バックアップコードまで【2026年10月版】