Cookie(クッキー)とはサイトがブラウザに預ける小さなデータで、ログイン状態の保持や広告の追跡に使われる。削除はChrome・Edge・Safari・Firefoxの設定から、消すと多くのサイトでログアウトされる【2026年10月版】
Cookie(クッキー)とは、ウェブサイトのサーバーがブラウザに保存させる小さなデータで、ブラウザが次のアクセスで送り返すことで、ログイン状態や設定を覚えさせる仕組みです(IETFのRFC 6265、総務省の用語集)。別のサイトが置くサードパーティCookieは広告や解析の追跡にも使われ、Googleは2025年4月22日に、サードパーティCookieを利用者が設定で選べるChromeの「現在のアプローチを維持」すると発表しました。削除の手順はChrome・Edge・Safari・Firefoxの公式ヘルプから引き、筆者はこのMacで、Yahoo! JAPANと個人情報保護委員会のサイトでCookieを消して開き直すと、同じ名前の新しいCookieが作られることを確かめました。
目次
- Cookie(クッキー)とは何か。総務省・個人情報保護委員会・RFC 6265はどう説明しているか
- Cookieはどんな仕組みで動くのか。RFC 6265の例と、属性の意味
- Cookieは何のために使われるのか。ログイン・設定の記憶と、追跡
- サードパーティ Cookieとは何か。ファーストパーティ Cookieとの違い
- ChromeのサードパーティCookieはどうなったのか。Googleの発表を日付順に
- 「Cookieを受け入れますか」の表示はなぜ出るのか。日本の外部送信規律と個人情報保護法
- Cookieの削除方法。Chrome・Edge・Safari・Firefoxの公式ヘルプの手順
- Cookieを消すと何が起きるのか。ログアウト・設定の消去・残るもの
- Cookieを消しても残る追跡の手法と、AIの関係
- Cookieの名前と期限を、このMacで実際に見た結果(2026年10月13日2時台)
- Firefoxの現行ページと、設定画面での実際の削除は確かめていない
- Cookieの説明と削除手順に使った公式ページの取得時刻
- この記事でよく聞かれること
2026年10月13日・日本時間時点の情報です。 Cookie(クッキー)とは、ウェブサイトのサーバーがブラウザに預けて保存させる小さなデータで、ブラウザが次にそのサイトへアクセスするたびに送り返すことで、ログイン状態や設定を覚えさせる仕組みです。使い道は、ログイン状態の保持や設定の記憶のほか、閲覧先とは別のサイトが置く「サードパーティ Cookie」による広告や解析の追跡があります。削除はChrome・Edge・Safari・Firefoxのどれも設定画面からでき、消すと多くのサイトでログアウトされます。
3行まとめ
- Cookieは、サーバーが送る「Set-Cookie」でブラウザに保存され、次のアクセスで「Cookie」として返される。仕様はIETFのRFC 6265(2011年4月)。総務省の用語集は「Webサーバが利用者のコンピュータに保存する管理用のファイル」と説明する。
- Googleは2025年4月22日に、Chromeでサードパーティ Cookieを選べる現在のアプローチを維持し、新しい確認画面は出さないと発表した。日本では電気通信事業法の外部送信規律(2023年6月16日施行)が、対象のサイトの運営者に通知・公表・同意取得・オプトアウトのいずれかを求める(同意の取得は必須ではない)。
- Chromeは「閲覧履歴データを削除」の「Cookie と他のサイトデータ」、iPhoneのSafariは「Webサイトデータ」から消せる。消すとログアウトされうる。筆者がこのMacで確かめると、消して開き直したYahoo! JAPANのトップでは、8個すべてが値の違う新しいCookieになった。
Cookie(クッキー)とは何か。総務省・個人情報保護委員会・RFC 6265はどう説明しているか
総務省の「国民のためのサイバーセキュリティサイト」の用語集は、Cookieを次のように説明しています。
「ホームページを閲覧した際に、Webサーバが利用者のコンピュータに保存する管理用のファイルのこと。利用者の登録情報や今までのショッピングカートの内容などを利用者のコンピュータに保存しておくことで、次回その利用者が同じWebサイトを訪問した場合に、それらのデータを利用できるようにする仕組みです。」
個人情報保護委員会は、自らのサイトの個人情報保護方針で「クッキー(サーバー側で利用者を識別するために、サーバーから利用者のブラウザに送信され、利用者のコンピュータに蓄積される情報)」と書いています。
標準規格では、IETF(インターネットの技術標準を作る団体)のRFC 6265が、CookieをHTTP(ウェブの通信の決まり)の仕組みとして定めています。
「This document defines the HTTP Cookie and Set-Cookie header fields. These header fields can be used by HTTP servers to store state (called cookies) at HTTP user agents, letting the servers maintain a stateful session over the mostly stateless HTTP protocol.」 (訳:この文書は、HTTPのCookieヘッダーとSet-Cookieヘッダーを定める。これらのヘッダーを使うと、HTTPサーバーは状態(Cookieと呼ばれる)をHTTPユーザーエージェント[ブラウザ]に保存でき、状態を持たないことの多いHTTPの上で、サーバーは状態を持つセッションを保てる。)
Cookieは個人情報なのか、という疑問には、個人情報保護委員会のQ&A(Q8-1)が答えています。個人情報に当たらない場合、Cookie等の端末識別子は「通常、…個人関連情報に該当することとなると考えられます」とし、他の情報と容易に照合して特定の個人を識別できる場合は「全体として個人情報に該当する」と書いています。
Cookieはどんな仕組みで動くのか。RFC 6265の例と、属性の意味
RFC 6265の3.1節は、サーバーが「SID」という名前の識別番号を渡す例を示しています(ヘッダーの部分は原文のまま)。
サーバー → ブラウザ   Set-Cookie: SID=31d4d96e407aad42
ブラウザ → サーバー   Cookie: SID=31d4d96e407aad42
サーバーが渡すのは「名前=値」の組と、扱いを決める「属性」です。主な属性は次のとおりです(意味は筆者による要約)。
| 属性 | 意味 |
|---|---|
| Expires / Max-Age | 寿命。どちらも無いCookieは、ブラウザが決める「セッションの終わり」まで保持される |
| Domain / Path | Cookieを送る先のホストと、パスの範囲。Domainを省略すると発行元のサーバーにだけ返される |
| Secure | HTTPSのような安全な経路でのリクエストにだけ付ける |
| HttpOnly | スクリプトからCookieを読むためのAPIには出さない |
| SameSite | 別のサイトから起きたリクエストに付けるかを決める。RFC 6265には無く、改訂案が定める |
RFC 6265には「SameSite」という語が1回も出ません(取得した全文を検索した結果)。SameSiteは、改訂案draft-ietf-httpbis-rfc6265bis-22の4.1.2.7節が定めています。この改訂案の冒頭には「Obsoletes: 6265 (if approved)」(承認されればRFC 6265を置き換える)とあり、IETFのDatatrackerに出ていた2026年10月13日2時10分時点のRFC Editorの状態は「In Final Review」でした。RFC Editorの情報ページには、RFC 6265を置き換えたRFCは載っていませんでした。
Cookieは何のために使われるのか。ログイン・設定の記憶と、追跡
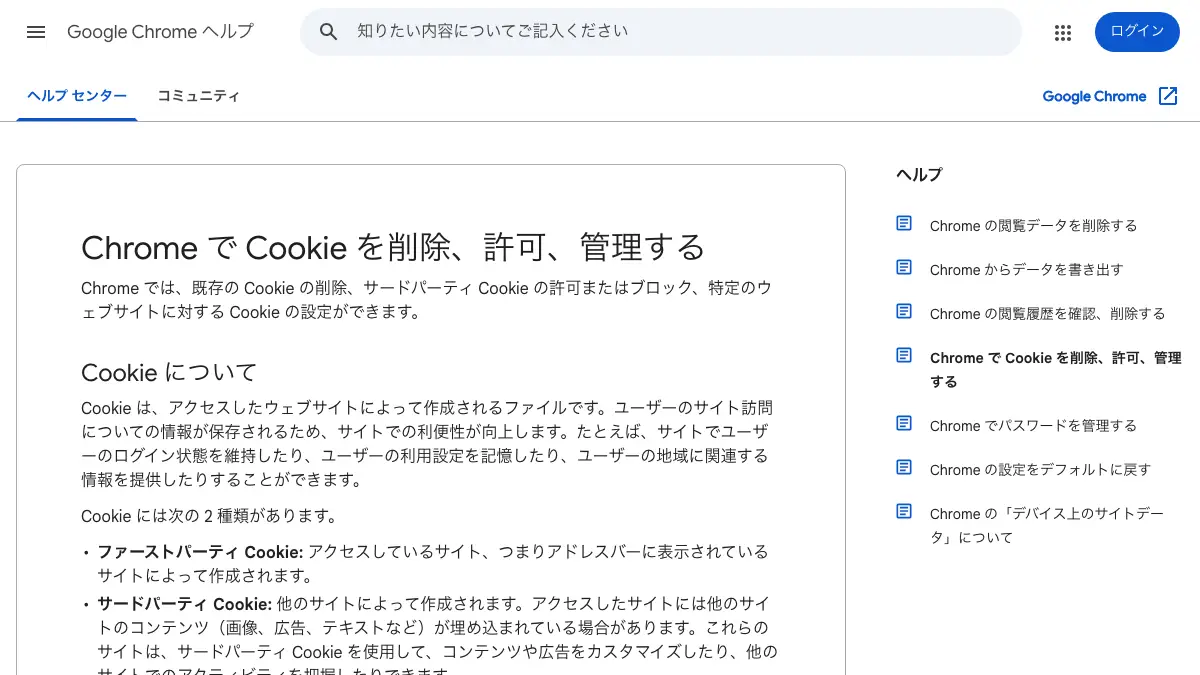
Chromeのヘルプは、用途をこう書いています。「たとえば、サイトでユーザーのログイン状態を維持したり、ユーザーの利用設定を記憶したり、ユーザーの地域に関連する情報を提供したりすることができます。」Microsoft Edgeのヘルプは、Cookieを「アクセスした Web サイトによってデバイスに保存される小さなデータ」とし、用途に「ログイン資格情報の記憶、サイトの設定、ユーザーの動作の追跡など」を挙げています。
ログイン状態に使うCookieの中身は、多くの場合、状態そのものではなく番号(session identifier)で、サーバー側でその番号から状態を引く、とRFC 6265の8.4節は書いています。追跡については、7章が次のように書いています。
「Cookies are often criticized for letting servers track users. For example, a number of "web analytics" companies use cookies to recognize when a user returns to a web site or visits another web site.」 (訳:Cookieは、サーバーが利用者を追跡できるようにしているとして批判されることが多い。たとえば、多くの「ウェブ解析」の会社は、利用者がウェブサイトに戻ってきたことや、別のウェブサイトを訪れたことを見分けるためにCookieを使う。)
サードパーティ Cookieとは何か。ファーストパーティ Cookieとの違い
Chromeのヘルプは、Cookieを2種類に分けています。アドレスバーに表示されているサイトが作る「ファーストパーティ Cookie」と、次の「サードパーティ Cookie」です。
「サードパーティ Cookie: 他のサイトによって作成されます。アクセスしたサイトには他のサイトのコンテンツ(画像、広告、テキストなど)が埋め込まれている場合があります。これらのサイトは、サードパーティ Cookie を使用して、コンテンツや広告をカスタマイズしたり、他のサイトでのアクティビティを把握したりできます。」
総務省の報告書案(令和8年7月6日付)の注は、サードパーティ Cookieを「閲覧先のウェブサイト(ドメイン)とは異なる第三者(ウェブサイト分析や広告配信を行う事業者等)が発行する Cookie をいう。ウェブサイトを横断した利用者追跡等に活用される。」と説明しています。RFC 6265の7.1節は、「These third-party servers can use cookies to track the user even if the user never visits the server directly.」(訳:これらの第三者のサーバーは、利用者がそのサーバーを直接訪れなくても、Cookieで利用者を追跡できる)と書き、特に懸念される点としています。
ChromeのサードパーティCookieはどうなったのか。Googleの発表を日付順に
Googleの公式ページにある日付つきの発表を、古い順に並べます。
| 日付 | Googleの文書に書かれていること(要旨) |
|---|---|
| 2019年8月22日 | Privacy Sandboxを始めると発表。Cookieの大規模なブロックは、フィンガープリント(端末の特徴からの識別)のような不透明な手法を促すとの考えを書く |
| 2020年1月14日 | Chromiumブログで、サードパーティ Cookieのサポートを段階的に廃止する計画と、「2年以内」の意図を書く |
| 2021年6月24日 | 2023年中頃から3か月かけて、2023年末までにChromeでサードパーティ Cookieのサポートを段階的に終える計画を示す(英国CMAとの協議が前提) |
| 2023年12月14日 | 2024年1月4日から、Chromeの利用者の1%で「トラッキング防止」の試験を始めると発表。2024年後半に全員を対象にする目標を示す |
| 2024年7月22日 | 「Instead of deprecating third-party cookies」(サードパーティ Cookieを廃止する代わりに)、利用者が選ぶ新しい画面を設ける案を示す |
| 2025年4月22日 | 現在のアプローチを維持し、新しい独立した確認画面は出さないと決定 |
| 2025年10月17日 | Topics・Protected Audience・IP Protectionなど、Privacy Sandboxの技術の多くを廃止(retire)すると発表 |
今の扱いを決めているのは、2025年4月22日の文書です。
「we've made the decision to maintain our current approach to offering users third-party cookie choice in Chrome, and will not be rolling out a new standalone prompt for third-party cookies. Users can continue to choose the best option for themselves in Chrome's Privacy and Security Settings.」 (訳:私たちは、Chromeでサードパーティ Cookieの選択肢を利用者に提供する現在のアプローチを維持し、サードパーティ Cookieについての新しい独立した確認画面は導入しないと決めた。利用者は引き続き、Chromeの「プライバシーとセキュリティ」設定で自分に合う選択肢を選べる。)
Chromeのヘルプは、設定の場所を「プライバシーとセキュリティ」>「サードパーティ Cookie」と書き、シークレットモードでは既定でブロックされるとも書いています。Privacy Sandboxの公式ブログの一覧を2026年10月13日2時11分に開くと、先頭の投稿は2025年10月17日付でした。2時31分には、Googleの公式ブログのChromeの投稿一覧(2025年12月3日〜2026年9月24日の20件)と、Chrome for Developersのブログの新着10件(2026年9月16日〜10月7日)も見ましたが、題名と要旨に「cookie」の語を含む投稿はありませんでした。本記事が確認した範囲(これらの一覧とChromeのヘルプ)では、2025年10月17日より新しいChromeのサードパーティ Cookieの発表は見当たりませんでした。
ほかのブラウザは先に動いていました。WebKit(Safariのエンジン)のブログは2020年3月24日に「Cookies for cross-site resources are now blocked by default across the board.」(訳:サイトをまたぐリソースのCookieは、すべて既定でブロックされるようになった)と書いています。Mozillaは2022年6月14日に、FirefoxのTotal Cookie Protection(Cookieを作られたサイトの中に閉じ込める機能)を、世界のより多くの利用者で既定にすると発表しました。総務省の報告書案の注は、Safari・Firefoxは即時に遮断し、Chrome・Edgeは利用者の設定で遮断できる、とまとめています。
「Cookieを受け入れますか」の表示はなぜ出るのか。日本の外部送信規律と個人情報保護法
画面を出しているのはブラウザではなく、閲覧先のサイトです。Chromeのヘルプは「一部のサイトでは、Cookie を承認または拒否するよう求められる場合があります。」と書いています。日本の制度の日付と中身は、公的機関の文書で確かめられます。
- 外部送信規律(電気通信事業法): 総務省は「2022年6月、電気通信事業法を改正し」、利用者に関する情報を外部に送信する場合に「利用者が確認できるようにする規律を設けました」と書き、同じページで「改正電気通信事業法の施行(2023年6月16日)」と書きます。
- 求められる対応: 総務省のFAQ(問1-1)は「確認の機会の付与の方法としては、通知、利用者が容易に知り得る状態に置く(いわゆる公表)、同意取得又はオプトアウト措置の提供のいずれかを行う必要があります。」と書きます。同意を取る画面は選択肢の1つで、FAQの書き方では、通知や公表だけでも足りることになります。通知の方法には「ポップアップ等により表示する」ことが含まれます。
- 対象: メッセージ媒介サービス、SNS、検索サービス、ニュースサイトやまとめサイトなどが対象で、自社商品のオンライン販売、企業のホームページ、個人ブログは対象外と、総務省のページは書きます。サービス提供者が利用者に送ったID(「First Party Cookie」に保存されたID)を自分に送らせる場合は、確認の機会が不要です(FAQ問1-1)。
- ほかの制度との関係: FAQ(問1-5)は、ePrivacy指令(EUの指令)を「適宜参照」したが「特定の海外法令と規律の対象や内容を同じくするものではありません」と書きます。問1-6は「外部送信規律はターゲティング広告自体を規制するものではありません。」とします。
- 個人情報保護法: 個人関連情報(Cookie等の端末識別子は、個人情報に当たらない場合、通常これに当たる)を第三者に提供し、提供先が個人データとして取得することが想定されるときは、原則として、その取得を認める本人の同意が得られていることを確認しなければならない、と個人情報保護委員会のFAQ(法第31条第1項)は書きます。この規定を含む令和2年改正法の施行期日は、同委員会によると令和4年(2022年)4月1日です。令和8年改正でCookie IDがどう扱われるかは、個人情報保護法の令和8年改正の記事にあります。
- EU: 総務省の報告書案は、2009年の改正ePrivacy指令で利用者の事前同意を原則とするルールが示され、「Cookie 同意バナーの頻出により利用者側で『同意疲れ』が常態化し」ていることが問題視されている、と書きます。
日本の遵守状況も、総務省の文書にあります。2026年7月6日付の第2次報告書(案)の概要は、アプリによるサービス提供が無いウェブサイトの外部送信規律の遵守率を43.2%としています。同じ報告書案の手引き案は、同意を求める画面について「同意を取得する操作に比べて拒否の操作が煩雑にならないようにする。また、同意ボタンを拒否ボタンに比べて目立つように表示しない。」を挙げます。この報告書案は、2026年8月20日から9月18日まで意見募集にかけられた案です。2026年10月9日のワーキンググループ第43回には、意見募集の結果と、それを受けて直した報告書案(資料43-2・日付は「令和8年●月●日」のまま)が配られました。直した案でも、遵守率43.2%と、上の拒否の操作についての1文は同じです。これも案で、2026年10月13日2時29分に見た総務省の第43回の配布資料と、報道資料の一覧(2026年10月分)に、最終版は見当たりませんでした。
本記事は、「受け入れますか」の表示が増えたかどうかの統計を確かめていません。確かめられたのは、上の制度の日付と中身までです。本サイトのビッグデータの記事は、IBMとGoogle Cloudの説明ページで、Cookieの同意の表示が画面の下に出たと書いています。
Cookieの削除方法。Chrome・Edge・Safari・Firefoxの公式ヘルプの手順
各社のヘルプの文言をそのまま引きます。画面の名前は、お使いのバージョンで少し違うことがあります。
Chrome(パソコン・Android・iPhone)
パソコンは、Google Chrome ヘルプの「すべての Cookie を削除する」が次の順です。
- 「パソコンで Chrome を開きます。」
- 右上の「その他」アイコンから「閲覧履歴データを削除」を選びます。
- 「1 時間以内」「全期間」などの期間を選びます。
- 「Cookie と他のサイトデータ」を選びます。
- 「データを削除」を選んで確定します。
1つのサイトだけ消すには、「設定」>「プライバシーとセキュリティ」>「サードパーティ Cookie」>「すべてのサイトデータと権限を表示」と進み、右上の欄でサイトを検索して、右にある削除を選び、「削除」で確定します。Androidは「設定」>「プライバシーとセキュリティ」>「閲覧履歴データを削除」で期間を選び、「Cookie とサイトデータ」にチェックを入れて「データを削除」をタップします。iPhoneは「設定」>「プライバシーとセキュリティ」>「閲覧履歴データの削除」で「Cookie、サイトデータ」にチェックを入れ、「閲覧履歴データの削除」をタップして「完了」をタップします。
Microsoft Edge
Microsoftのヘルプの「すべての Cookie を削除する」は、右上の「設定とその他」から「設定」>「Privacy、検索、およびサービス」を選び、「閲覧データの消去」の「今すぐ閲覧データを消去する」の横の「クリアする内容を選択する」を選ぶ手順です。続けて「時間の範囲」を選び、「Cookie およびその他のサイト データ」を選んで「今すぐクリア」を選びます。「Ctrl + SHIFT + DELETE」を押してこの手順の後半に進む方法も書かれています。表記はMicrosoftのページのままで、画面と違う場合があります。
Safari(Mac)
Appleの「MacのSafariでキャッシュとCookieを消去する」は、次の順です。
- MacでSafariアプリに移動します。
- 「Safari」>「設定」と選択してから、「プライバシー」をクリックします。
- 「ウェブサイトデータを管理」をクリックします。
- 1つ以上のウェブサイトを選択してから、「削除」または「すべてを削除」をクリックします。
Safari(iPhone)
Appleの「iPhoneでSafariの閲覧履歴、キャッシュ、Cookieを消去する」(公開日2026年9月21日)は2通りです。履歴ごと消すには、「設定」を開き、「アプリ」をタップし、「Safari」を選び、「履歴とWebサイトデータを消去」をタップし、期間を確認して「履歴を消去」をタップします。履歴は残してCookieとキャッシュだけ消すには、「設定」>「アプリ」>「Safari」から「詳細」をタップし、「Webサイトデータ」を選び、「全Webサイトデータを削除」をタップして、「今すぐ削除」をタップします。
Firefox
Mozillaのヘルプ「Firefox に保存された Cookie とサイトデータを消去する」は、現行のページが、筆者が2026年10月13日2時6分・2時7分に開いたときに画像認証の画面で止められ、英語版・以前の記事名・ヘルプのAPIのURL(2時2分〜2時33分)でも確認の画面しか返らず、読めませんでした(認証は操作していません)。以下は、Internet Archiveが2026年5月20日に保存した写し(本文を読める写しで最も新しいもの。ページ上の最終更新は2026/03/24)の文言で、現在の画面と違う可能性があります。この写しのページには「英語のコンテンツを機械翻訳したものを表示しています」との注記があり、ボタン名の一部は英語のまま(「Clear browsing data」など)です。
- 閲覧中のサイトだけ消す: 「アドレスバーの左にある」錠前(版によっては盾)のアイコンをクリックし、「Cookie とサイトデータを消去...」をクリックします。
- すべて消す: メニューバーの「Firefox」から「設定」を選び、左側の「プライバシーとセキュリティ」を選んで「Cookie とサイトデータ」セクションへ進み、「データを消去...」ボタンをクリックします。「ブラウジングデータと Cookie を消去」ダイアログが出たら、「期間:」を「すべての履歴」か「1 時間以内」などに設定し、「Cookie とサイトデータ」と「一時的にキャッシュされたファイルとページ」にチェックが入っていることを確かめて、「消去」ボタンをクリックします。
Cookieを消すと何が起きるのか。ログアウト・設定の消去・残るもの
- Chrome: 「Cookie を削除すると、ユーザー情報を保持しているサイトからログアウトしたり、保存した設定が削除されたりする可能性があります。」
- Microsoft Edge: 「これにより、ほとんどのサイトからサインアウトされます。」
- Apple(Safari): 「データを削除するとトラッキングは減りますが、ウェブサイトからサインアウトされたり、ウェブサイトの動作が変わったりすることもあります。」「SafariでCookieとウェブサイトのデータを削除すると、その他のアプリでそれらが変更または削除されることがあります。」
Chromeの「閲覧データを削除する」のヘルプは、「削除されないデータ」として、保存したパスワードとパスキー(Google パスワード マネージャーで別に削除)と、Googleアカウントに保存された検索履歴などのGoogleアクティビティを挙げています。Cookieとキャッシュは別の項目で、キャッシュは「次回アクセス時の読み込み時間を短縮するため、ページの一部が記憶されます」と説明されています。
筆者の提案として、ログインできない、表示がおかしいといった困りごとのときは、まず1つのサイトだけを消す方法(ChromeのCookieの個別削除、Firefoxの錠前アイコン)から試し、全期間の一括削除は後にすると、ログアウトされるサイトの数を抑えられます。ChatGPTにログインできないときに、OpenAIのヘルプがキャッシュとCookieの消去を挙げていることは、ChatGPTのログインの記事に書いています。
Cookieを消しても残る追跡の手法と、AIの関係
Cookieを消しても、サイトを識別する手段が無くなるわけではありません。RFC 6265の7.1節は、サードパーティ Cookieの遮断は、サーバーが回避を試みると目的を果たしにくいとし、「two collaborating servers can often track users without using cookies at all by injecting identifying information into dynamic URLs」(訳:協力する2つのサーバーは、動的なURLに識別情報を埋め込むことで、Cookieをまったく使わずに利用者を追跡できることが多い)と書きます。Googleの2019年の文書は、フィンガープリントについて「Unlike cookies, users cannot clear their fingerprint, and therefore cannot control how their information is collected.」(訳:Cookieと違い、利用者は自分のフィンガープリントを消せず、したがって情報がどう集められるかを制御できない)と書きます。
AIとのつながりは、総務省の報告書案の1文に出ます。「サードパーティ Cookie も活用されつつ、…フィンガープリント…など、サードパーティ Cookie に代わる利用者の追跡やデータ連携を可能とする手法や仕組みが用いられて利用者情報が外部送信され、AI も活用されながら収集・分析が行われている状況にある。」同じ報告書案の注は、フィンガープリントを「デバイス(ブラウザ)が持つ特徴(ブラウザのバージョン、IP アドレス、UserAgent 等)を統合することで、利用者識別性を確保する技術」と説明しています。2026年10月9日に配られた修正版の案では、この段落が書き直されましたが、「AI も活用されながら収集・分析が行われる状況にある。」で結ぶところは残っています。測定ツールはGlassBoxを扱った記事にあります。
Cookieの名前と期限を、このMacで実際に見た結果(2026年10月13日2時台)
Cookieの値は、画面にも記録にも出さず、名前・ドメイン・期限・属性だけを記録しました(3の比較だけは、値をメモリ上でハッシュにして一致を判定しました)。コマンドと実行結果のファイルは手元に残してあります。
1. 応答ヘッダーのSet-Cookie(2時8分、curl -sI、Cookieを送らない初回アクセス)
| ページ | 行数 | 名前(属性) |
|---|---|---|
| www.google.com | 4 | __Secure-STRP(約5分)、SEARCH_SAMESITE・AEC(約180日)、NID(約183日・Secure・HttpOnly・SameSite=none) |
| www.soumu.go.jp | 1 | TSで始まる名前のもの(Path=/ のみで期限なし=セッション) |
| www.ppc.go.jp | 4 | AWSALB・AWSALBCORS(約7日)、JSESSIONID(HttpOnly・期限なし)、visitorid(Max-Age=63072000秒=730日) |
| www.apple.com/jp/ | 1 | geo(期限なし) |
| www.yahoo.co.jp | 0 | なし(この1回のHEADの応答には無かった) |
2時11分には、個人情報保護委員会のトップに、Cookieなしで1回、受け取った4つを付けてもう1回アクセスしました。2回目には、4つの名前(AWSALBCORS・JSESSIONID・visitorid・AWSALB)を入れたCookieヘッダーが付きました。RFC 6265の3.1節と同じ往復です。
2. ブラウザで開いたときに保存されたCookie(2時12分〜13分、Playwrightの空のブラウザ文脈で各ページを1回開き、8秒待った)
| ページ | 保存された数 | 開いたサイト自身のドメイン | それ以外のドメイン |
|---|---|---|---|
| Yahoo! JAPAN トップ | 8 | 4(.yahoo.co.jp) |
4(.adnxs.com が3、.doubleclick.net が1) |
| Apple 日本のトップ | 11 | 11 | 0 |
| 個人情報保護委員会 | 4 | 4 | 0 |
| Google 検索 | 4 | 4 | 0 |
ヘッダーだけでは0個だったYahoo! JAPANが、ブラウザで開くと8個になり、半分は別のドメインのCookieでした。それらが広告に使われているかは、各社の説明を確かめていないので書けません。このブラウザは、Playwrightに付属するChromiumの新しい文脈で、日常使いのChromeの設定とは別のものです。個人情報保護委員会の visitorid は、ヘッダーでは730日でしたが、ブラウザが保持した期限は約400日後でした。RFC 6265の改訂案は、期限の推奨上限を「400 days」としていて、観察と合っています(原因までは確かめていません)。
3. 消して開き直す(2時13分) 同じ文脈で、1回目に開いた後に clear_cookies()(その文脈のCookieをすべて消す操作)を実行すると、Cookieは0個になりました。同じページを開き直すと、Yahoo! JAPANは8個、個人情報保護委員会は4個が再び保存され、名前とドメインはすべて1回目と同じで、値(ハッシュの比較で判定)はすべて違っていました。少なくともこの2つのサイトでは、消してもサイトをまた開けば、同じ名前で新しい値のCookieが作られました。
4. 公式ページの最初の画面(2時8分〜2時13分) Chromeヘルプ、Edgeヘルプ、Appleサポート(iPhoneのSafari)、総務省の外部送信規律のページは1280×800と390×844で、Yahoo! JAPANのトップは1280×800で、最初の画面を撮影しました。どれにも、Cookieの受け入れを求める表示は出ませんでした。Edgeのヘルプにはサインインを促す吹き出しが、Yahoo! JAPANには「ワンクリックでYahoo! JAPANを開くには」という案内が出ました。日本語のロケールと日本のタイムゾーンの空のブラウザで、ログインせずに開いた、最初の画面だけの観察です。
Firefoxの現行ページと、設定画面での実際の削除は確かめていない
- Firefoxの現行ページ: 上のとおり読めず、Internet Archiveの2026年5月20日の写しで書きました。それ以後にヘルプが改訂されたかは確かめられていません。
- 設定画面の実操作: 各ブラウザの手順は、公式ヘルプの文言を引いたものです。筆者は、Chrome・Edge・Safari・Firefoxの設定画面を操作して実際に削除してはいません(上の削除の実験は、Playwrightの新しい文脈での操作です)。
- EUの規則の原文: EUR-Lexのページは自動取得で内容が返らず、EUの記述は総務省の報告書案を経由しています。
- 総務省の報告書案: 引用は意見募集にかけられた2026年7月6日付の案からです。10月9日に修正版の案が配られましたが、最終版は2026年10月13日時点で見当たりませんでした。最終版で文言が変わる可能性があります。
- Cookie名の目的: 上の表の名前(
NID・JSESSIONID・visitoridや、.adnxs.com・.doubleclick.netのCookieなど)が何に使われているかは、運営者の説明を確かめていません。
Cookieの説明と削除手順に使った公式ページの取得時刻
すべて2026年10月13日(日本時間)に取得しました。IETF(RFC 6265と改訂案)は2時2分〜2時10分、総務省・個人情報保護委員会の各ページは2時2分〜2時29分、Chromeヘルプとブラウザ各社の発表は2時2分〜2時31分、Microsoft・Appleのヘルプは2時2分、Mozillaのヘルプの写しは2時34分です。個別の取得時刻はfrontmatterの出典に書いています。
この記事でよく聞かれること
- Cookie(クッキー)とは何ですか
- ウェブサイトのサーバーがブラウザに預けて保存させる小さなデータです。ブラウザは次にそのサイトへアクセスするたびにこのデータを送り返します。総務省の用語集は「ホームページを閲覧した際に、Webサーバが利用者のコンピュータに保存する管理用のファイル」と説明し、IETFのRFC 6265は、サーバーがSet-Cookieヘッダーで渡し、ブラウザがCookieヘッダーで返す仕様を定めています。
- Cookieは何のために使われていますか
- Chromeのヘルプは、ログイン状態の維持、利用設定の記憶、地域に関連する情報の提供を挙げています。総務省の用語集はショッピングカートの内容の保存を挙げています。一方、RFC 6265は、Cookieがサーバーによる利用者の追跡に使われうることを批判の的として書いており、閲覧先とは別のサイトが置くサードパーティCookieは広告や解析にも使われます。
- サードパーティCookieとは何ですか。Chromeでは使えなくなりましたか
- Chromeでは、サードパーティ Cookieを許可するかブロックするかを、設定の「プライバシーとセキュリティ」で選べます(Chromeヘルプ。シークレットモードでは既定でブロック)。サードパーティ Cookieとは、閲覧中のサイトとは別の第三者が発行するCookieで、他のサイトのコンテンツが埋め込まれたページで作られます。Googleは2025年4月22日に、Chromeで選択肢を提供する現在のアプローチを維持し、新しい独立した確認画面は出さないと発表しました。
- Chrome(パソコン)でCookieを削除するにはどうしますか
- Chromeのヘルプによると、右上のその他アイコンから「閲覧履歴データを削除」を選び、「1 時間以内」「全期間」などの期間を選んで「Cookie と他のサイトデータ」にチェックを入れ、「データを削除」で確定します。1つのサイトだけ消す場合は、「設定」の「プライバシーとセキュリティ」から「サードパーティ Cookie」を開き、「すべてのサイトデータと権限を表示」でサイトを探して削除します。
- iPhoneのSafariでCookieを削除するにはどうしますか
- Appleのサポートによると、履歴は残して Cookie とキャッシュだけ消す場合は、「設定」を開いて「アプリ」「Safari」「詳細」「Webサイトデータ」と進み、「全Webサイトデータを削除」をタップして「今すぐ削除」を選びます。履歴も一緒に消す場合は、「設定」「アプリ」「Safari」の「履歴とWebサイトデータを消去」から、期間を確認して「履歴を消去」をタップします。
- Cookieを削除するとどうなりますか
- Chromeのヘルプは、Cookieを削除すると、ユーザー情報を保持しているサイトからログアウトしたり、保存した設定が削除されたりする可能性があると書いています。Microsoft Edgeのヘルプは、ほとんどのサイトからサインアウトされると書き、Appleはウェブサイトの動作が変わることもあると書いています。筆者がこのMacの空のブラウザで試すと、消して開き直した後は、同じ名前で値の違うCookieが作り直されました。
- 「Cookieを受け入れますか」には必ず同意しなければいけませんか
- 外部送信規律(電気通信事業法)で義務を負うのはサイトの運営者で、総務省の外部送信規律FAQによると、求められるのは通知、公表、同意取得、オプトアウト措置のいずれかです。同意の取得は必須ではなく、選択肢の1つです。総務省の報告書案(2026年7月6日付)は、同意ボタンを押さないと次のページに進めない仕様にしないことや、拒否の操作を同意より煩雑にしないことを望ましい対応として挙げています。なお個人情報保護法では、Cookie等の個人関連情報を受け取る側が個人データとして取得することが想定される場合、原則として本人の同意が得られていることの確認が必要です(個人情報保護委員会のFAQ)。個別のサイトの表示が適切かどうかは、本記事では確かめていません。
- CookieとキャッシュはChromeでは同じものですか
- 別の項目です。Chromeの「閲覧データを削除する」のヘルプは、「Cookie と他のサイトデータ」と「キャッシュされた画像とファイル」を別の項目として挙げ、後者を、次回アクセス時の読み込み時間を短縮するためにページの一部が記憶されたものと説明しています。Firefoxのヘルプ(2026年5月20日の写し)も、「Cookie とサイトデータ」と「一時的にキャッシュされたファイルとページ」を別のチェック項目として書いています。
出典・参照資料
- 一次資料IETF RFC 6265「HTTP State Management Mechanism」(2011年4月・Standards Track。2026年10月13日2時2分に取得) ↗
- 一次資料RFC Editor:RFC 6265 の情報ページ(改訂で置き換えられていないかの確認。2026年10月13日2時3分に取得) ↗
- 一次資料IETF Datatracker:draft-ietf-httpbis-rfc6265bis(RFC 6265 の改訂案・第22版。2026年10月13日2時10分に取得) ↗
- 一次資料IETF Internet-Draft:draft-ietf-httpbis-rfc6265bis-22(SameSite 属性・400日の上限の記述。2026年10月13日2時10分に取得) ↗
- 一次資料総務省:国民のためのサイバーセキュリティサイト「用語集(英字)」の Cookie(クッキー)の項(2026年10月13日2時4分に取得) ↗
- 一次資料総務省:プライバシーポリシー(クッキーの説明。2026年10月13日2時11分に取得) ↗
- 一次資料個人情報保護委員会:個人情報保護方針(クッキーの説明。2026年10月13日2時11分に取得) ↗
- 一次資料個人情報保護委員会:Q&A Q8-1 Cookie等の端末識別子は個人関連情報に該当しますか(2026年10月13日2時2分に取得) ↗
- 一次資料個人情報保護委員会:FAQ「個人関連情報」とは何か(第三者提供の規制。2026年10月13日2時9分に取得) ↗
- 一次資料個人情報保護委員会:令和2年 改正個人情報保護法(施行期日 令和4年4月1日。2026年10月13日2時9分に取得) ↗
- 一次資料総務省:自分に関する情報が第三者に送信される場合、自身で確認できるようになります(外部送信規律。2026年10月13日2時2分に取得) ↗
- 一次資料総務省:外部送信規律FAQ(2026年10月13日2時2分に取得) ↗
- 一次資料総務省:報道資料 令和8年8月19日「利用者情報ワーキンググループ第2次報告書(案)についての意見募集」(2026年10月13日2時15分に取得) ↗
- 一次資料総務省:利用者情報ワーキンググループ 第2次報告書(案)(令和8年7月6日。2026年10月13日2時15分に取得) ↗
- 一次資料総務省:第2次報告書(案)の概要(2026年10月13日2時15分に取得) ↗
- 一次資料総務省:ICTサービスの利用環境の整備に関する研究会・利用者情報に関するワーキンググループの一覧(最終版が載っているかの確認。2026年10月13日2時15分に取得) ↗
- 一次資料総務省:利用者情報に関するワーキンググループ(第43回・令和8年10月9日)配布資料(意見募集の結果と、修正した第2次報告書(案)。2026年10月13日2時29分に取得) ↗
- 一次資料総務省:資料43-2 利用者情報ワーキンググループ 第2次報告書(案)(意見募集の後に修正した版・日付は「令和8年●月●日」。2026年10月13日2時29分に取得) ↗
- 一次資料Google Chrome ヘルプ:Chrome で Cookie を削除、許可、管理する(パソコン・Android・iPhone。2026年10月13日2時2分・2時6分に取得) ↗
- 一次資料Google Chrome ヘルプ:Chrome の閲覧データを削除する(削除されるデータとされないデータ。2026年10月13日2時14分に取得) ↗
- 一次資料Microsoft サポート:Microsoft Edge で Cookie を管理する: 表示、許可、ブロック、削除、使用(2026年10月13日2時2分に取得) ↗
- 一次資料Apple サポート:MacのSafariでキャッシュとCookieを消去する(Safariユーザガイド。2026年10月13日2時2分に取得) ↗
- 一次資料Apple サポート:iPhoneでSafariの閲覧履歴、キャッシュ、Cookieを消去する(公開日 2026年9月21日。2026年10月13日2時2分に取得) ↗
- 一次資料Mozilla サポート:Firefox に保存された Cookie とサイトデータを消去する(現行ページは2026年10月13日2時6分・2時7分・2時33分に確認の画面で止められ取得できず) ↗
- 一次資料上のMozilla サポートのページを Internet Archive が2026年5月20日に保存した写し(本文を読める写しで最も新しいもの。ページ上の最終更新 2026/03/24。2026年10月13日2時34分に取得) ↗
- 一次資料Google:Building a more private web(2019年8月22日。2026年10月13日2時4分に取得) ↗
- 一次資料Chromium Blog:Building a more private web: A path towards making third party cookies obsolete(2020年1月14日。2026年10月13日2時4分に取得) ↗
- 一次資料Google:An updated timeline for Privacy Sandbox milestones(2021年6月24日。2026年10月13日2時2分に取得) ↗
- 一次資料Google:The next step toward phasing out third-party cookies in Chrome(2023年12月14日。2026年10月13日2時2分に取得) ↗
- 一次資料Privacy Sandbox:A new path for Privacy Sandbox on the web(2024年7月22日。2026年10月13日2時4分に取得) ↗
- 一次資料Privacy Sandbox:Next steps for Privacy Sandbox and tracking protections in Chrome(2025年4月22日。2026年10月13日2時4分に取得) ↗
- 一次資料Privacy Sandbox:Update on Plans for Privacy Sandbox Technologies(2025年10月17日。2026年10月13日2時4分に取得) ↗
- 一次資料Privacy Sandbox:Developer blog の一覧(最新の投稿日の確認。2026年10月13日2時11分に取得) ↗
- 一次資料Google:公式ブログ The Keyword の Chrome の投稿一覧(RSS の20件・2025年12月3日〜2026年9月24日。2026年10月13日2時31分に取得) ↗
- 一次資料Chrome for Developers:Blog(新着10件・2026年9月16日〜10月7日。2026年10月13日2時31分に取得) ↗
- 一次資料WebKit Blog:Full Third-Party Cookie Blocking and More(2020年3月24日。2026年10月13日2時6分に取得) ↗
- 一次資料Mozilla:Firefox rolls out Total Cookie Protection by default to more users worldwide(2022年6月14日。2026年10月13日2時6分に取得) ↗

大きいニュースはYouTubeでも解説しています。Xでは新着記事をお知らせしています。
コメント
まだコメントはありません。最初のコメントを書いてみませんか?
AIについて聞きたいことはありますか?
質問箱で無料で受け付けています。回答は公開され、他の方の参考にもなります。
質問箱を見る →関連記事
自分のブラウザがどこまで『特定』されているかをその場で見せるGlassBox 計測はローカル完結、例外はIP情報だけ
自分のブラウザがどこまで『特定』されているかをその場で見せるGlassBox計測はローカル完結、例外はIP情報だけ
個人情報保護法の「令和8年改正」で何が変わろうとしているか AI開発の「統計作成」なら同意不要になる条文を読む
個人情報保護法の「令和8年改正」で何が変わろうとしているかAI開発の「統計作成」なら同意不要になる条文を読む
ChatGPT(チャットGPT)のログイン方法 公式URLはchatgpt.com、無料・日本語で使える。ログインできない時の直し方と、ログインなしで使える範囲【2026年10月版】
ChatGPT(チャットGPT)のログイン方法公式URLはchatgpt.com、無料・日本語で使える。ログインできない時の直し方と、ログインなしで使える範囲【2026年10月版】
ビッグデータ(Big Data)とは 量が多く、種類がばらばらで、増えるのが速いために、従来の道具では扱いにくいデータのこと。決まった容量の線引きはなく、AIとは「材料」と「それを使う仕組み」の関係【2026年10月版】
ビッグデータ(Big Data)とは量が多く、種類がばらばらで、増えるのが速いために、従来の道具では扱いにくいデータのこと。決まった容量の線引きはなく、AIとは「材料」と「それを使う仕組み」の関係【2026年10月版】
REST API とは(レスト・エーピーアイ) URLでデータを指定し、HTTPの GET や POST で頼む形のAPI。GraphQL・Graph API との違いと、実際に呼んだ結果つき【2026年10月版】
REST API とは(レスト・エーピーアイ)URLでデータを指定し、HTTPの GET や POST で頼む形のAPI。GraphQL・Graph API との違いと、実際に呼んだ結果つき【2026年10月版】
AIブラウザ(エージェントブラウザ)とは 任せてよい操作と、任せてはいけない操作
AIブラウザ(エージェントブラウザ)とは任せてよい操作と、任せてはいけない操作
生成AIに個人情報を入力して大丈夫? ChatGPT/Claude/Geminiの設定比較【2026年】
生成AIに個人情報を入力して大丈夫?ChatGPT/Claude/Geminiの設定比較【2026年】