ランサムウェア(ランサムウェア攻撃)とはデータを暗号化して使えなくし、元に戻す対価を要求する不正プログラム。警察庁の2026年上半期の被害報告は123件で半期として最多、IPA「10大脅威 2026」の組織向け1位。対策はバックアップと更新、被害にあったら警察へ【2026年10月版】
ランサムウェアとは、パソコンやサーバーのデータを暗号化して使えなくし、元に戻す対価(金銭または暗号資産)を要求する不正プログラムです(警察庁の定義)。警察庁が2026年9月に公表した「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」では、2026年上半期の被害報告は123件で、半期の件数としては統計開始以降で最多、アンケートで入口が分かった36件のうち18件がVPN機器でした。IPAの「情報セキュリティ10大脅威 2026」では組織向けの1位(11年連続11回目)です。筆者は2026年10月13日の午前2時台に、警察庁・IPA・国家サイバー統括室などの原文と統計データを取得し、PDFの図と数字を突き合わせました。
目次
- ランサムウェアとは何か。警察庁とIPAの定義と、一緒に出てくる用語
- ランサムウェアに感染すると何が起きるか。暗号化と「二重恐喝」
- 日本ではどれくらい被害が出ているか。警察庁「令和8年上半期」の件数
- 入口になっているのはどこか。VPN機器が半数、メールの添付ファイルは少ない
- 復旧に何日・いくらかかったか。バックアップがあっても戻せなかった例
- IPA「情報セキュリティ10大脅威 2026」ではランサム攻撃は何位か
- 個人と小さな会社はまず何をするか。IPAの6か条と、警察庁・国家サイバー統括室の対策
- バックアップはどう取るか。3-2-1ルールと、つなぎっぱなしにしない
- 身代金は支払うべきか。公的機関の見解
- 感染したかもしれない時の最初の動きと相談先
- ランサムウェアとAIの関係。警察庁が挙げた逮捕事例と、IPAの3位
- 筆者が2026年10月13日未明に確かめたこと
- 個人の被害件数と、対策ごとの効果の大きさは、この記事では確かめられていない
- 本記事が読んだ公的機関の資料と取得時刻
- この記事でよく聞かれること
2026年10月13日・日本時間時点の情報です。 ランサムウェアとは、パソコンやサーバーに保存されたデータを暗号化して使えない状態にし、元に戻す対価(金銭または暗号資産)を要求する不正プログラムです(警察庁の定義)。ランサムウェア攻撃は、これを使って金銭を要求する攻撃で、警察庁が数えているのは企業・団体等の被害です。2026年上半期は123件と半期として最多でしたが、個人のパソコンの被害件数は本記事が読んだ公的資料には見当たりません。公的機関の資料が挙げる対策の中心は、バックアップ・ソフトの更新・パスワードと認証の強化で、被害にあったら警察のサイバー事案の相談窓口に連絡します。
3行まとめ
- ランサムウェアは、データを暗号化して使えなくし、元に戻す対価を要求する不正プログラム。警察庁は、盗んだデータを「公開する」と脅す二重恐喝が被害の多くを占めると書く。
- 警察庁「令和8年上半期…」(2026年9月)の被害報告は123件で半期として最多、うち中小企業が79件。アンケートで入口が分かった36件のうち18件(50%)がVPN機器。IPA「10大脅威 2026」の組織向けで1位(11年連続11回目)。
- 身代金は、警察庁が「犯罪グループ等の活動資金となることが懸念される」と説明し、IPAは「原則として身代金は支払わずに復旧を行うこと」と書く。感染したら、ネットワークから切り離して電源は落とさず、警察に通報・相談する。
ランサムウェアとは何か。警察庁とIPAの定義と、一緒に出てくる用語
警察庁の「ランサムウェア被害防止対策」のページは、冒頭で次のように定義しています。
「ランサムウェアとは、端末等に保存されているデータを暗号化して使用できない状態にした上で、そのデータを復号する対価(金銭又は暗号資産)を要求する不正プログラムです。」
暗号化は、データを決まった鍵がないと読めない形に変えることです。復号は、その鍵で元の形に戻すことです。不正プログラムは、持ち主の意図に反して動く悪意のあるソフトのことです。
名前の由来を、IPAの「ランサムウェア対策特設ページ」は「「Ransom(身代金)」と「Software(ソフトウェア)」を組み合わせた造語です。」と書いています。対象はパソコンだけではなく、内閣府政府広報室のページは「パソコンやスマートフォン」への感染を前提に説明しています。
「ランサムウェア」はプログラムの名前、「ランサムウェア攻撃」はそれを使った攻撃です(筆者の整理)。一緒に出てくる用語は、公的機関が次のように説明しています。
| 用語 | 公的機関の説明 | 出どころ |
|---|---|---|
| ランサム攻撃 | 「PCやサーバー内のデータ窃取や暗号化、窃取した情報の暴露予告を行い、これらを取引材料とした様々な脅迫により金銭を要求する攻撃」。主にランサムウェアを使うが、使わない攻撃もある | IPA「10大脅威 2026 解説書[組織編]」 |
| ノーウェアランサム | 「データを暗号化する(ランサムウェアを実行する)ことなくデータを窃取し対価を要求する手口」 | 警察庁「ランサムウェア被害防止対策」 |
| 二重恐喝 | データを窃取した上で、「対価を支払わなければ当該データを公開する」などと要求する | 警察庁「令和8年上半期…」 |
ランサムウェアに感染すると何が起きるか。暗号化と「二重恐喝」
警察庁のページには、寄せられた相談が載っています。パソコンの画面に要求が出る例は、こうです。
「パソコンの画面が急に制御不能になり「パソコンのファイルを暗号化し、戻すために、ビットコインを支払え。」などという内容の画面が表示された。」
会社の例では、システムが使えなくなり、金銭を支払わなければデータをリークサイト(外部サイト)へ公開すると脅迫された、とあります。警察庁の「令和8年上半期…」は、手口の傾向をこうまとめています。
「近年は、データを窃取した上、「対価を支払わなければ当該データを公開する」などと対価を要求する二重恐喝が被害の多くを占め、実際に事業者の財務情報や個人情報等が、ダークウェブ上のリークサイトに掲載される事例が多数確認されている。」(脚注の番号は省略)
ダークウェブは、同じ資料の脚注によると「一般的な検索エンジンでは見つけることができず、特殊なソフトウェアを用いてのみアクセスできるインターネット深層の匿名サイト群」です。手口別の集計(2026年上半期は66件分)では、二重恐喝型が61件、「従来型」(二重恐喝型でないもの)が5件でした。IPAは、DDoS攻撃(大量のアクセスでサービスを止める攻撃)を仕掛けると脅す例や、感染の事実を被害者の利害関係者等に暴露すると脅す例も含め、「三重、四重脅迫」も確認されていると書いています。
業務への影響は、警察庁のアンケートの有効回答52件(2026年上半期)のうち、全業務が止まったのが9件、一部に影響が出たのが41件、影響がなかったのが2件でした。
日本ではどれくらい被害が出ているか。警察庁「令和8年上半期」の件数
警察庁は「サイバー空間をめぐる脅威の情勢等」を、上半期(1月〜6月)と通年で公表しています。2026年10月13日2時1分に開いた一覧の最上段は「令和8年上半期…」(2026年9月)で、この記事の数字は特に断らない限りこの版です。数えているのは、表題のとおり「企業・団体等における被害の報告件数」です。
| 期間 | ランサムウェアの被害報告件数 |
|---|---|
| 2020年下半期(令和2年下半期。統計の開始) | 21件 |
| 2021年(令和3年) | 146件 |
| 2022年(令和4年) | 230件 |
| 2023年(令和5年) | 197件 |
| 2024年(令和6年) | 222件 |
| 2025年(令和7年) | 226件 |
| 2026年上半期(令和8年上半期) | 123件 |
警察庁は、123件を「半期の件数としては、統計を取り始めた令和2年下半期以降、最多」と書いています。暗号化をしないノーウェアランサムは別に集計され、2026年上半期は9件です。これは「報告された件数」で、国家サイバー統括室のハンドブックは「報告されていない被害も相当数あると考えるのが妥当です」と書いています。
2026年上半期の123件を企業規模で分けると、中小企業79件(64%)、大企業31件(25%)、団体等13件(11%)です(割合は筆者の計算)。業種別では製造業が37件(30%)で最多でした。警察庁の本文も「中小企業が約6割」「製造業が約3割」と書き、政府広報オンラインの動画ページも「近年、中小企業を中心に被害が増加している」と書いています。
入口になっているのはどこか。VPN機器が半数、メールの添付ファイルは少ない
警察庁は、被害組織へのアンケートから、ランサムウェアが入った経路を集計しています。
| 入口 | 2026年上半期(36件) | 過去5年(2021〜2025年・485件) | 2025年(92件) |
|---|---|---|---|
| VPN機器 | 18件(50%) | 293件(60%) | 61件(66%) |
| リモートデスクトップ(遠隔操作の機能) | 9件(25%) | 105件(22%) | 19件(21%) |
| 不審メールやその添付ファイル | 区分なし(この期の図は3区分) | 24件(5%) | 2件(2%) |
| その他 | 9件(25%) | 63件(13%) | 10件(11%) |
割合は筆者の計算です。2025年の割合は、IPAの解説書の表(VPN機器66.3%・リモートデスクトップ20.7%・メール・添付ファイル2.2%・その他10.9%)とも一致しました。警察庁の本文はこう書いています。
「近年は、インターネットに露出した箇所から攻撃者が遠隔操作でネットワーク内部に侵入する手口が多くを占め、標的型攻撃メール等の添付ファイルによる感染は少なくなっている。被害組織へのアンケート結果によると、侵入経路は VPN 機器が約5割を占める状況である。」(脚注の番号は省略)
政府広報オンラインは、VPN機器をオフィスに設置し、テレワークのパソコンからオフィスのネットワークに入る使い方を例に挙げています(総務省は、家庭のWi-FiルータにもVPNの機能があるものがあると書いています)。数えられているのは被害にあった組織の機器で、個人が使うVPNサービスの安全性を示す数字ではありません(筆者の読み)。入口ができる原因として、警察庁は「未修正のぜい弱性や漏えいした認証情報等」を挙げています。ぜい弱性はソフトや機器にある悪用されうる弱点、認証情報はIPAによるとID、パスワード等のことです。メール経由が少ないという数字があっても、警察庁の対策の項は「不審なメールに警戒する」を残しています。
復旧に何日・いくらかかったか。バックアップがあっても戻せなかった例
警察庁は、2026年上半期に被害にあった組織へのアンケートを、こうまとめています。
「復旧に総額 1,000 万円以上を要した組織の割合は全体の6割を占める。また、復旧に要した期間については、1か月未満で復旧した組織の割合は全体の5割弱に留まる」
統計データでは、復旧費用の有効回答35件のうち1,000万円以上が21件(1億円以上は4件)、復旧期間の有効回答48件のうち1か月未満が23件で、2か月以上が8件、「復旧中」が13件でした。
バックアップについては、有効回答50件のうち44件が取得していました。バックアップからの復元結果の有効回答40件では、復元できたのが11件、できなかったのが29件で、できなかった理由は「バックアップの暗号化・消去」が14件、「運用の不備」が8件、その他が7件です。警察庁のページは、こう書いています。
「バックアップからの復旧は被害発生時における一般的な復旧手段ですが、ランサムウェアによりバックアップデータも暗号化されてしまう事例が多数確認されています。」
取っているだけでは足りない例がある、ということです。
IPA「情報セキュリティ10大脅威 2026」ではランサム攻撃は何位か
IPAの「情報セキュリティ10大脅威 2026」(公開日2026年1月29日)の組織向けでは、「ランサム攻撃による被害」が1位です。IPAによると、約250名のメンバーからなる「10大脅威選考会」が審議・投票を経て決めたもので、2016年の初選出から「11年連続11回目」です。
組織向けの2位は「サプライチェーンや委託先を狙った攻撃」、3位は初選出の「AIの利用をめぐるサイバーリスク」、10位は「ビジネスメール詐欺」です。
個人向けの10項目は順位をつけず五十音順です。筆者が取得したページの10項目には、「ランサム」の語を含む項目はありませんでした。
個人と小さな会社はまず何をするか。IPAの6か条と、警察庁・国家サイバー統括室の対策
IPAの「中小企業の情報セキュリティ対策ガイドライン」は、第4.0版(ページの最終更新日は2026年9月30日)で、はじめに取り組む5か条に「バックアップを取ろう!」を加え、6か条にしました。「個人事業主や中小企業の方を対象」とした解説編(2026年9月)が、6か条を挙げています。
| No. | 情報セキュリティ6か条 |
|---|---|
| 1 | OSやソフトウェアは常に最新の状態にしよう! |
| 2 | ウイルス対策ソフトを導入しよう! |
| 3 | パスワードを強化しよう! |
| 4 | 共有設定を見直そう! |
| 5 | バックアップを取ろう! |
| 6 | 脅威や攻撃の手口を知ろう! |
対策例として、1番は「サポートのあるOS、ソフトウェア、ネットワーク機器を利用する」、3番は「パスワードは英数字記号含めて10文字以上にする」「同じID・パスワードをいろいろなウェブサービスで使い回さない」、多要素認証やパスキーの利用を挙げています。IPAの説明では、多要素認証は「知っているもの」(パスワードやPINコード等)、「持っているもの」(キャッシュカードやワンタイムパスワードのトークン等)、「本人に関するもの」(静脈や指紋、顔の情報等)のうち2つ以上を組み合わせて認証する方法で、パスキーは、スマートフォンやパソコンと指紋認証・顔認証・PINコードなどを組み合わせて本人確認を行う仕組みです。5番の目的は「PCやサーバーのデータ削除や暗号化に備える」です。
警察庁の「ランサムウェア被害防止対策」は、VPN機器等の更新ファイルやセキュリティパッチを「速やかに適用して、ぜい弱性を残さないようにしてください」、初期パスワードや「password」「12345678」のような簡易な文字列を避ける、多要素認証を導入する、と書いています。
個人向けには、国家サイバー統括室が公開している「インターネットの安全・安心ハンドブック」(Ver 5.10・令和7年3月11日)の第2章が、1ページでランサムウェアを説明しています。
「ランサムウェアは、パソコン内のファイルを勝手に暗号化するため、感染すれば仕事などをする上で極めて重要なファイルも人質に取られてしまいます。バックアップは常にしておきましょう。」
同じページは、対策として「システムやアプリは最新の状態に保つ、データを常にバックアップする、必要に応じてセキュリティソフトを利用する」、「不審なメールのリンクをクリックしない、あやしいウェブサイトからソフトやアプリをインストールしないよう意識することも重要」と書いています(引用中の用語集の参照記号は省略)。なお警察庁の資料は、NISC(内閣サイバーセキュリティセンター)が令和7年7月に改組され、内閣官房に国家サイバー統括室(NCO)が設置されたと脚注に書いています。ハンドブックの本文に出てくる「NISC」は、この改組の前の名前です。
バックアップはどう取るか。3-2-1ルールと、つなぎっぱなしにしない
IPAの6か条解説編は、バックアップの対策例に、「バックアップに使用する装置・媒体は、バックアップ時のみパソコンと接続する。」と「バックアップしたデータを戻せるか定期的に確認する。」を挙げています。3-2-1ルールは、こう説明されています。
「データのコピーは本体を含め3つ以上持ち、それらは2種類のメディアでバックアップを保管し、そのうち1つは稼働システムとは異なる拠点等で保存する。」
例は「パソコン本体+バックアップ用記憶装置+クラウドサーバー」です。警察庁のページも、バックアップを「ネットワークから切り離してオフラインで保存する」ことを推奨しています。
Windowsには、IPAの解説編によると標準で3つの機能があります。「Windowsバックアップ」(OneDriveに保存)、「ファイル履歴」、「システムイメージ」(パソコン全体を保存。「ランサムウェア対策にも有効」)です。Macは、Appleサポートの「Time MachineでMacをバックアップする」(公開日2026年7月9日)が、macOS Ventura 13以降では、外付けのストレージデバイスをつなぎ、「システム設定」の「一般」の「Time Machine」で「バックアップディスクを追加」を選ぶ手順を書いています。Appleのページはランサムウェアには触れておらず、Time Machineが暗号化にどう振る舞うかは、本記事では確かめていません。
筆者の提案としては、IPAの「バックアップ時のみパソコンと接続する」に沿って、取る日だけディスクをつなぎ、終わったら外して保管する形から試すことです。iPhoneはiPhoneの機種変更でデータを移す方法の記事、クラウドはクラウドとは、マクロの注意はExcelのマクロの記事に書きました。
身代金は支払うべきか。公的機関の見解
取得した資料は、次のように書いています。
| 出どころ | 書いてあること |
|---|---|
| 警察庁「令和8年上半期…」 | 「警察としては、「犯罪グループ等の活動資金となることが懸念される」「暗号化されたデータの復号が保証されるわけではない」旨を被害者に対して説明している」 |
| IPA「10大脅威 2026 解説書[組織編]」 | 「原則として身代金は支払わずに復旧を行うこと。身代金を支払っても、データ復元や流出防止の保証はない。」 |
| 内閣府政府広報室 | 「犯人の要求どおり金銭を支払っても、犯人が暗号化したデータを復号する保証も、盗み取ったデータの公開をやめてくれる保証もありません。」 |
| The No More Ransom Project(Europolとオランダ警察が運営と表示) | 「身代金を支払ってもデータを取り戻せる保証はないため、絶対に支払ってはいけません。」 |
IPAの解説書は、続けて、支払って復旧させた場合は「金銭の支払いに応じた企業」として攻撃者間で情報共有され、異なる攻撃者から再び狙われるおそれがある、と書いています。また「日本ではランサムウェアの被害によって支払った身代金はサイバー保険の対象にならないので注意が必要である」とも書いています。
感染したかもしれない時の最初の動きと相談先
警察庁の「ランサムウェア被害防止対策」と政府広報オンラインのページから、被害が疑われた時の動きを並べます。
- ネットワークから隔離する。警察庁は「LANケーブルを抜く・無線をオフにするなどして」と書き、政府広報オンラインは、無線LANなら端末を機内モードにするかWi-Fiルータの電源を落とす、と書いています。
- 電源は落とさない。警察庁は「感染原因等の調査に必要なログ等が消失する場合もある」と書いています。
- 警察に通報・相談する。警察庁は「被害拡大防止のための初動対応支援や復号ツールの案内が可能な場合があります」と書き、「警察から公表を求めることはありません。被害情報の保秘は徹底します。」とも書いています。
- 復号ツールが使えるか調べる。ランサムノート(身代金を要求する文書)や暗号化されたファイルの拡張子で種類を調べ、「No More Ransom」のサイトに対応するツールがあるか確認します。警察庁は「暗号化されたファイル全てを復号できるとは限らない」と注意しています。
警察庁の「令和8年上半期…」には、サイバー特別捜査部が開発した復号ツールで、これまでに国内の41の被害企業の約2,011万件の被害データの復号に成功した、という記述があります。
| 窓口 | 向いている相談 | 連絡先(各ページが書くもの) |
|---|---|---|
| 警察庁「サイバー事案に関する相談窓口」 | ランサムウェアの被害の通報・相談。最寄りの警察署かサイバー犯罪相談窓口へ | 警察庁のページの「オンライン受付窓口」。都道府県警察の連絡先・警察署一覧 |
| IPA「情報セキュリティ安心相談窓口」 | 国民向けの、主にウイルスや不正アクセスの技術的な相談 | 電話03-5978-7509(10時00分から17時00分、土日祝日・年末年始を除く)。夜間・休日は選択肢式のチャットボット。IPAのページ |
| IPA「サイバーセキュリティ 相談・届出窓口一覧」 | 企業・組織向けの初動の相談と、ランサムウェア感染事象などの届出 | メールでの相談。届出はページ内のリンクから。IPAのページ |
IPAの安心相談窓口のページは、承れない相談に「犯罪者の検挙、事件捜査の要望」を挙げています。犯罪としての通報は警察、技術的な相談はIPA、と窓口を分けて読めます(筆者の読み)。
ランサムウェアとAIの関係。警察庁が挙げた逮捕事例と、IPAの3位
警察庁の「令和8年上半期…」は、「生成AIで攻撃のハードルが下がることにより、高度な技術を持ち合わせない者であっても、サイバー攻撃を実行することが容易になると考えられる」と書き、事例として、会社員の男(19歳)が令和8年2月に「AIを悪用して作成したソースコード」を組み合わせてランサムウェアを作成し、令和8年6月に不正指令電磁的記録作成で逮捕された(千葉)と載せています。IPAの10大脅威の組織向け3位「AIの利用をめぐるサイバーリスク」は初選出で、解説書は「AIの悪用によるサイバー攻撃の容易化」をその懸念のひとつに挙げています。AIが使われたランサムウェア被害の件数は、取得した資料には見当たりません。AIとサイバー攻撃全般は総務省のAIセキュリティ・ガイドラインの記事にあります。
筆者が2026年10月13日未明に確かめたこと
筆者は2026年10月13日の午前2時台に、公的機関の資料をログインなしで取得しました。
- 2時1分: 警察庁の「サイバー空間をめぐる脅威の情勢等」のページを取得。最上段は令和8年上半期版のPDF、その下に正誤表と統計データのxlsxでした。PDFは28,067,141バイト、187ページ。正誤表の訂正は特殊詐欺の図表10で、ランサムウェアの数字ではありません。
- 2時3分: IPAの「10大脅威 2026」のページを取得。組織向けの表の1行目の「ランサム攻撃による被害」「11年連続11回目」は、2時7分に1280×800で撮影した画面でも見ました。
- 2時1分と2時4分: 2時1分に警察庁の「サイバー事案に関する相談窓口」、2時4分に「ランサムウェア被害防止対策」とIPAの安心相談窓口のページを取得し、警察庁の2つのページは2時7分に1280×800と390×844でも撮影しました。
- 2時5分: ハンドブックが紹介する「NISC」の特設ページのURL(nisc.go.jp)を
curlで開くと、301で国家サイバー統括室のサイト(cyber.go.jp)のトップページに転送されました。同じ特設ページはcyber.go.jp/tokusetsu/stopransomware/ にあります。 - 警察庁のxlsxの数字で割合を計算し、123件・侵入経路36件・手口66件・復元結果40件などは、PDFの図を画像にして目で見て、xlsxと一致することを確かめました。
- 2時9分: この Mac で、ダミーの2行のテキスト1つを
opensslで暗号化しました。暗号化後のfileコマンドの表示は「openssl enc'd data with salted password」で、まちがった合言葉では「bad decrypt」のエラー、正しい合言葉では元の内容に戻りました。鍵が無いと読めない状態を確かめただけの実験で、ランサムウェアの動作の再現ではありません。試したのは自分のダミーファイル1つで、元のファイルは消していません。
個人の被害件数と、対策ごとの効果の大きさは、この記事では確かめられていない
- 個人のパソコンやスマートフォンの被害件数。警察庁の統計の表題は「企業・団体等における被害の報告件数」で、警察庁の報告書、IPAの特設ページ、警察庁のランサムウェアのページを「個人」で検索した範囲では、個人の件数は見つかりませんでした。
- アンケートの母数の小ささ(侵入経路36件、復旧費用35件、復元結果40件)。割合は目安です。
- どの対策が被害をどれだけ減らすかを比べた数字は、本記事が確認した範囲では、取得した資料に見当たりませんでした。
- 感染した機器での復旧、復号ツールの使用、標準バックアップとTime Machineのランサムウェアに対する動き。筆者は試していません。
- 日本の法律が身代金の支払い自体を禁じているか。「禁止」「違法」「禁じ」で検索した範囲では、警察庁のランサムウェアのページとIPAの特設ページ・解説書に、日本の規定の記述は見つかりませんでした。IPAの解説書は、海外には身代金を支払った場合の報告義務や、支払いに応じることを禁じる国もあると書き、脚注にオーストラリアとイギリスの例を挙げています。
本記事が読んだ公的機関の資料と取得時刻
各ページとPDFは、2026年10月13日の午前2時1分から2時11分の間に取得しました。名前とURLは出典欄にあります。警察庁の次の版やIPAの次の年の10大脅威が出ると、件数や順位は変わります。窓口の受付時間は、使う前に各機関の最新のページで確かめてください。
この記事でよく聞かれること
- ランサムウェアとは何ですか。ランサムウェア攻撃とは何ですか
- 警察庁の定義では、端末等に保存されているデータを暗号化して使用できない状態にした上で、そのデータを復号する対価(金銭又は暗号資産)を要求する不正プログラムです。ランサムウェア攻撃は、それを使った攻撃のことです(筆者の整理)。IPAは、データの窃取や暗号化、暴露の予告を取引材料に金銭を要求する攻撃を「ランサム攻撃」と呼び、暗号化をしない「ノーウェアランサム」もあると書いています。
- ランサムウェアに感染するとどうなりますか
- 警察庁のページによると、パソコンの画面に「パソコンのファイルを暗号化し、戻すために、ビットコインを支払え。」などという内容の画面が表示された相談や、会社のシステムが使えなくなりデータを公開すると脅された相談が寄せられています。警察庁は、データを盗んだうえで「対価を支払わなければ当該データを公開する」と要求する二重恐喝が被害の多くを占めると書いています。
- 日本ではランサムウェアの被害はどれくらいありますか
- 警察庁の「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月)では、2026年上半期の被害報告は123件で、統計を取り始めた2020年下半期以降、半期の件数としては最多です。数えているのは企業・団体等の被害で、うち中小企業が79件(約6割)です。報告されていない被害も相当数あると考えるのが妥当、と国家サイバー統括室が公開しているハンドブックは書いています。
- ランサムウェアの身代金は払うべきですか
- 警察庁は、支払いは「犯罪グループ等の活動資金となることが懸念される」「暗号化されたデータの復号が保証されるわけではない」と被害者に説明しているとし、IPAは「原則として身代金は支払わずに復旧を行うこと」と書いています。政府広報オンラインとNo More Ransomも、支払っても元に戻る保証はないと書いています。
- 個人のパソコンやスマホもランサムウェアに狙われますか
- 内閣府政府広報室のページは、ランサムウェアの説明にパソコンとスマートフォンを挙げています。ただし警察庁の件数は企業・団体等の被害で、本記事が取得した警察庁・IPAの資料には個人の被害件数は見当たりませんでした。IPAの情報セキュリティ10大脅威 2026の個人向け10項目にも、ランサム攻撃は並んでいません。
- ランサムウェアの対策は何から始めればいいですか
- IPAの「情報セキュリティ6か条」は、OSとソフトの更新、ウイルス対策ソフト、パスワードの強化、共有設定の見直し、バックアップ、脅威や手口の情報収集の6つを挙げます。警察庁の統計では、アンケートで分かった入口の半数がVPN機器でした。筆者の提案としては、バックアップを、パソコンにつなぎっぱなしにしない形で取ることから始めます。
- ランサムウェアに感染したかもしれない時は、まず何をしますか
- 警察庁のページは、LANケーブルを抜く・無線をオフにするなどして感染したパソコンをネットワークから隔離し、ログ等が消えることがあるので電源は落とさず、最寄りの警察署かサイバー犯罪相談窓口に通報・相談するよう書いています。警察は初動対応の支援や復号ツールの案内ができる場合がある、とも書いています。
- ランサムウェアの被害はどこに相談すればいいですか
- 警察庁の「サイバー事案に関する相談窓口」(最寄りの警察署・都道府県警察のサイバー犯罪相談窓口・オンライン受付)に通報・相談します。技術的な相談はIPAの情報セキュリティ安心相談窓口(電話03-5978-7509、10時00分から17時00分、土日祝日・年末年始を除く)も受け付けています。IPAは犯罪者の検挙や事件捜査の要望は承れないと書いています。
出典・参照資料
- 一次資料警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月・全187ページ。ランサムウェアの定義・件数・侵入経路・復旧費用・復号ツール・AIの悪用。2026年10月13日2時1分取得) ↗
- 一次資料警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」統計データ(xlsx。図表の元の数字。2026年10月13日2時1分取得) ↗
- 一次資料警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」正誤表(訂正は特殊詐欺の図表10。2026年10月13日2時1分取得) ↗
- 一次資料警察庁「サイバー空間をめぐる脅威の情勢等」(掲載資料の一覧。最新が令和8年上半期版。2026年10月13日2時1分取得) ↗
- 一次資料警察庁「ランサムウェア被害防止対策」(定義・被害にあわないために・被害が疑われたら・被害回復。2026年10月13日2時4分取得、2時7分に撮影) ↗
- 一次資料警察庁「サイバー事案に関する相談窓口」(通報・相談のオンライン受付とIPAの窓口の案内。2026年10月13日2時1分取得、2時7分に撮影) ↗
- 一次資料警察庁「都道府県警察の連絡先、警察署一覧」(2026年10月13日2時4分取得) ↗
- 一次資料IPA「情報セキュリティ10大脅威 2026」(組織向け順位・個人向け10項目。公開日2026年1月29日、最終更新日2026年5月21日。2026年10月13日2時3分取得、2時7分に撮影) ↗
- 一次資料IPA「情報セキュリティ10大脅威 2026 解説書[組織編]」(1位ランサム攻撃・身代金の支払いと復旧業者の選定・バックアップ。PDF。2026年10月13日2時3分取得) ↗
- 一次資料IPA「ランサムウェア対策特設ページ」(定義と関連資料。最終更新日2026年9月17日。2026年10月13日2時3分取得) ↗
- 一次資料IPA「中小企業の情報セキュリティ対策ガイドライン」(第4.0版で「バックアップを取ろう!」を追加し6か条に。最終更新日2026年9月30日。2026年10月13日2時6分取得) ↗
- 一次資料IPA「情報セキュリティ6か条 解説編」(2026年9月・PDF。バックアップの対策例と3-2-1ルール。2026年10月13日2時6分取得) ↗
- 一次資料IPA「情報セキュリティに関する技術的なご相談」(情報セキュリティ安心相談窓口の電話・受付時間・承れない相談。最終更新日2026年8月27日。2026年10月13日2時4分取得) ↗
- 一次資料IPA「サイバーセキュリティ 相談・届出窓口一覧」(企業組織向けの相談窓口とウイルス・不正アクセスの届出。最終更新日2025年4月15日。2026年10月13日2時4分取得) ↗
- 一次資料国家サイバー統括室「ストップ! ランサムウェア ランサムウェア特設ページ」(関係機関の取組の一覧。2026年10月13日2時4分取得) ↗
- 一次資料国家サイバー統括室「インターネットの安全・安心ハンドブック」(Ver 5.10・令和7年3月11日。一般利用者向けの章を含む。2026年10月13日2時4分取得) ↗
- 一次資料インターネットの安全・安心ハンドブック Ver 5.10 第2章(PDF。「大きな脅威となっているランサムウェアを知ろう」。2026年10月13日2時5分取得) ↗
- 一次資料内閣府政府広報室「ランサムウェア、あなたの会社も標的に?被害を防ぐためにやるべきこと」(取材協力・警察庁。表示日2025年7月10日。2026年10月13日2時4分と2時11分に取得) ↗
- 一次資料内閣府政府広報室 政府広報オンライン「中小企業で被害多数 ランサムウェア」(2025年6月12日。2026年10月13日2時4分取得) ↗
- 一次資料The No More Ransom Project(日本語。Europolとオランダ警察が運営と表示。身代金の支払いに関する記述と復号ツール。2026年10月13日2時4分取得) ↗
- 一次資料Apple サポート「Time MachineでMacをバックアップする」(公開日2026年7月9日。2026年10月13日2時8分取得) ↗

大きいニュースはYouTubeでも解説しています。Xでは新着記事をお知らせしています。
コメント
まだコメントはありません。最初のコメントを書いてみませんか?
AIについて聞きたいことはありますか?
質問箱で無料で受け付けています。回答は公開され、他の方の参考にもなります。
質問箱を見る →関連記事
Excel(エクセル)のマクロを有効にする方法 黄色い警告バーなら「コンテンツの有効化」、赤い「セキュリティ リスク」でブロックされたら、信頼できるファイルに限りプロパティの「許可する」(ブロック解除)。出所の分からないファイルでは有効にしない【2026年10月版】
Excel(エクセル)のマクロを有効にする方法黄色い警告バーなら「コンテンツの有効化」、赤い「セキュリティ リスク」でブロックされたら、信頼できるファイルに限りプロパティの「許可する」(ブロック解除)。出所の分からないファイルでは有効にしない【2026年10月版】
iPhoneの機種変更でデータを移す方法 2台を近づけるクイックスタート、iCloudバックアップ、Mac・Windowsのバックアップの3通り(有線転送もある)。移行前のバックアップ・Apple Watch・認証アプリの確認と、新しいiPhoneのApple Intelligence対応条件【2026年10月版】
iPhoneの機種変更でデータを移す方法2台を近づけるクイックスタート、iCloudバックアップ、Mac・Windowsのバックアップの3通り(有線転送もある)。移行前のバックアップ・Apple Watch・認証アプリの確認と、新しいiPhoneのApple Intelligence対応条件【2026年10月版】
クラウドとは(クラウドサービスとは) インターネットの先にある共用のコンピュータを借りて使う仕組み。iCloud・Googleドライブ・OneDriveの無料容量と、AIが「クラウドで動く」の意味【2026年10月版】
クラウドとは(クラウドサービスとは)インターネットの先にある共用のコンピュータを借りて使う仕組み。iCloud・Googleドライブ・OneDriveの無料容量と、AIが「クラウドで動く」の意味【2026年10月版】
Excel のパスワード設定のやり方 開く時のパスワードは[ファイル]>[情報]>[ブックの保護]>[パスワードで暗号化]、忘れると Microsoft も回復できない。ブック・シート保護との違いと Copilot(コパイロット)の関係【2026年10月版】
Excel のパスワード設定のやり方開く時のパスワードは[ファイル]>[情報]>[ブックの保護]>[パスワードで暗号化]、忘れると Microsoft も回復できない。ブック・シート保護との違いと Copilot(コパイロット)の関係【2026年10月版】
AIへのプロンプトインジェクション対策、総務省ガイドラインは何を求めているか 「AIエージェントは対象外」の理由まで読む
AIへのプロンプトインジェクション対策、総務省ガイドラインは何を求めているか「AIエージェントは対象外」の理由まで読む
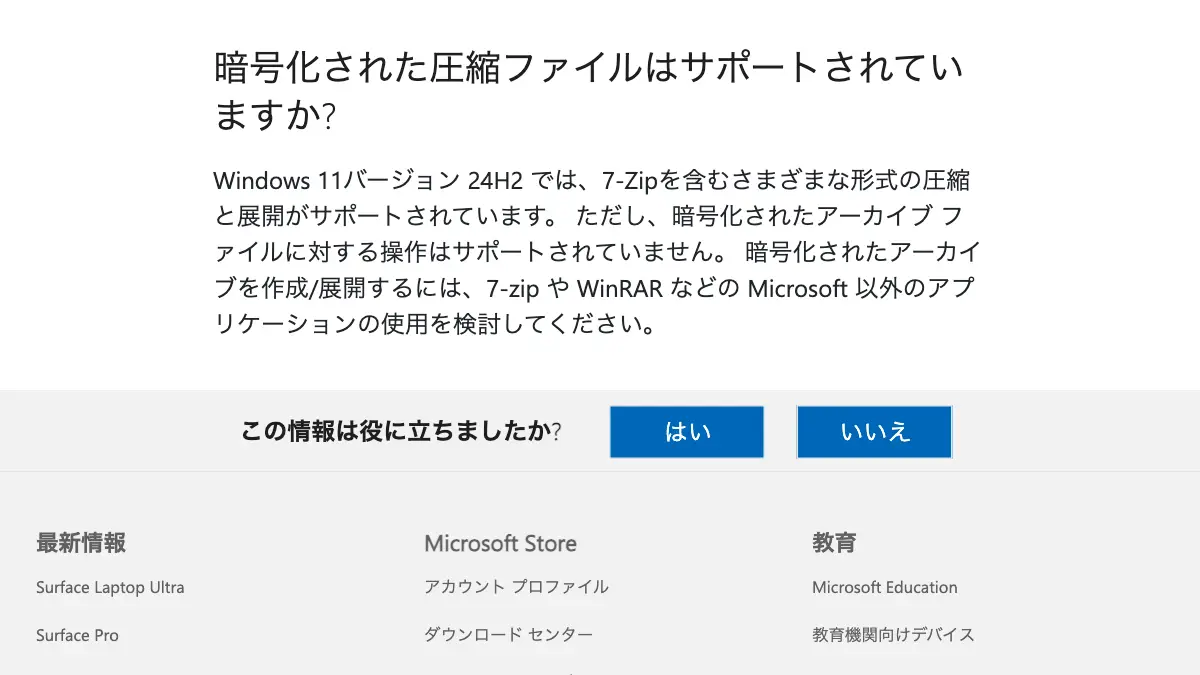
ZIPファイルのパスワード設定 Windows 11(24H2)の標準機能は暗号化アーカイブに非対応とMicrosoftが書き、7-Zip(セブンジップ)で暗号化方式にAES-256を選んで付ける。ZIPファイルとは何か、ZipCryptoとの違い、パスワードを別メールで送る方式を内閣府・内閣官房が廃止した経緯【2026年10月版】
ZIPファイルのパスワード設定Windows 11(24H2)の標準機能は暗号化アーカイブに非対応とMicrosoftが書き、7-Zip(セブンジップ)で暗号化方式にAES-256を選んで付ける。ZIPファイルとは何か、ZipCryptoとの違い、パスワードを別メールで送る方式を内閣府・内閣官房が廃止した経緯【2026年10月版】
Pixelの「詐欺の可能性」警告が日本語に対応 メッセージを開く前の通知の段階で表示、9月のPixel Dropで日本を含む9か国・6言語に拡大。VIPウィジェット刷新、Pixel Watchの「手を上げて話す」精度向上、Audible 2か月無料も
Pixelの「詐欺の可能性」警告が日本語に対応メッセージを開く前の通知の段階で表示、9月のPixel Dropで日本を含む9か国・6言語に拡大。VIPウィジェット刷新、Pixel Watchの「手を上げて話す」精度向上、Audible 2か月無料も