マルウェア(malware)とは「悪意のあるソフトウェア」の略で、ウイルス・ワーム・トロイの木馬・スパイウェア・ボット・ランサムウェアなどの総称。入ってくる経路、感染が疑われた時の最初の動きと相談先、基本の対策を総務省・IPA・警察庁・NISTの原文で【2026年10月版】
日刊AIニュース10月17日(土)号:前日のAIのニュース17本を短くまとめました(約8分)›
マルウェア(malware)とは、「Malicious Software」(悪意のあるソフトウェア)を略した言葉で、デバイスに不利益をもたらす悪意のあるプログラムやソフトウェアの総称です(警察庁・総務省)。ウイルスやランサムウェアはその種類の名前で、総務省は感染経路を9つ挙げています。感染が疑われたらWi-Fiをオフにするかケーブルを抜いてネットワークから切り離し、技術的な相談はIPAの安心相談窓口(03-5978-7509)、被害が出たら警察に相談します。筆者は2026年10月13日未明に総務省・IPA・警察庁・NISTなどの原文を取得し、この Mac の保護機能(spctl と XProtect)の状態を読むだけのコマンドで確かめました。
目次
- マルウェアとは何か。総務省・警察庁・NISTの定義を並べる
- ウイルスとマルウェアは同じか。通商産業省(現・経済産業省)の告示が決めている「ウイルス」
- マルウェアの種類。ウイルス・ワーム・トロイの木馬・スパイウェア・ボット・ランサムウェア
- 種類の線引きは機関ごとに違う。NISTは分類を重視せず、フィッシングの扱いも分かれる
- どこから入ってくるのか。総務省の9つの経路と、警察庁・IPAの説明
- マルウェアにAIは使われているのか。警察庁とIPAの記述
- マルウェアに感染するとどうなるのか。サインはあるが、気づかないこともある
- 感染したかもしれない時の最初の動き。ネットワークから切り離して、相談する
- マルウェア対策の基本。IPAの6項目と、OSに付いている保護機能
- この Mac で spctl と XProtect の状態を読んだ結果
- 感染件数・ソフトの比較・駆除の手順は、この記事で確かめていない
- マルウェアの記事で開いた公式ページと、開いた時刻
- この記事でよく聞かれること
2026年10月13日・日本時間時点の情報です。 マルウェア(malware)とは、「Malicious Software」(悪意のあるソフトウェア)を略した言葉で、デバイスに不利益をもたらす悪意のあるプログラムやソフトウェアを広く指す総称です(警察庁・総務省の説明)。ウイルス、ワーム、トロイの木馬、スパイウェア、ボット、ランサムウェアは、どれもマルウェアの種類の名前です。
総務省は、現在のほとんどのコンピュータにはOSやWebブラウザの機能としてセキュリティ対策ソフトが標準装備されていると書いています。この記事は、種類の違い、入ってくる場所、感染が疑われた時の動きと相談先、基本の対策を、総務省・IPA・警察庁・NISTの原文で確かめます。筆者が公式ページを開いた結果と、この Mac の保護機能の状態も書きます。
3行まとめ
- マルウェアは「Malicious Software」の略。総務省はウイルス・ワーム・スパイウェア・ボット・トロイの木馬・ランサムウェアなどをその種類に挙げる。通商産業省(現・経済産業省)の告示がいう「ウイルス」は、自己伝染・潜伏・発病のどれかを持つものに限る。
- 総務省は感染経路を9つ挙げる(ホームページの閲覧、メールの添付ファイル、USBメモリ、IoT機器など)。警察庁は2026年上半期の資料で、ランサムウェアの組織被害ではVPN機器からの侵入が約5割と書く。
- 感染が疑われたら、Wi-Fiをオフにするかケーブルを抜いて切り離し(総務省)、技術的な相談はIPAの安心相談窓口(03-5978-7509)、被害が出たら警察へ。ランサムウェアの身代金は、総務省が「支払いに応じることは推奨されません」と書く。
マルウェアとは何か。総務省・警察庁・NISTの定義を並べる
総務省の「国民のためのサイバーセキュリティサイト」の用語集(ま行)は、こう書いています。
マルウェアとは、「Malicious Software」(悪意のあるソフトウェア)を略したもので、さまざまな脆弱性や情報を利用して攻撃をするソフトウェア(コード)の総称です。コンピュータウイルスと同じ意味で使われますが、厳密にはさらに広義な用語として使われています。
「脆弱性(ぜいじゃくせい)」は、ソフトウェアにある弱点のことです。警察庁が2026年9月に公表した「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」は、脚注で次のように説明しています。
「マルウェア(malware)」とは、英語の malicious(マリシャス:悪意のある)と software(ソフトウェア)の2つの単語が組み合わさった造語であり、デバイスに不利益をもたらす悪意のあるプログラムやソフトウェアを総称する言葉である。
米国の国立標準技術研究所(NIST)の用語集には、malware の項に、出典の文書ごとの定義が16件(「See Malicious Code.」のように別の語を参照するだけの2件を含む)並んでいました。そのうち SP 800-137 など3文書の定義は次のとおりです。
A program that is inserted into a system, usually covertly, with the intent of compromising the confidentiality, integrity, or availability of the victim’s data, applications, or operating system or of otherwise annoying or disrupting the victim.
(訳:システムに、たいていは気づかれないように挿入されるプログラムで、被害者のデータ・アプリケーション・OSの機密性・完全性・可用性を損なう、またはそれ以外の方法で被害者を悩ませたり妨害したりする意図を持つもの。)
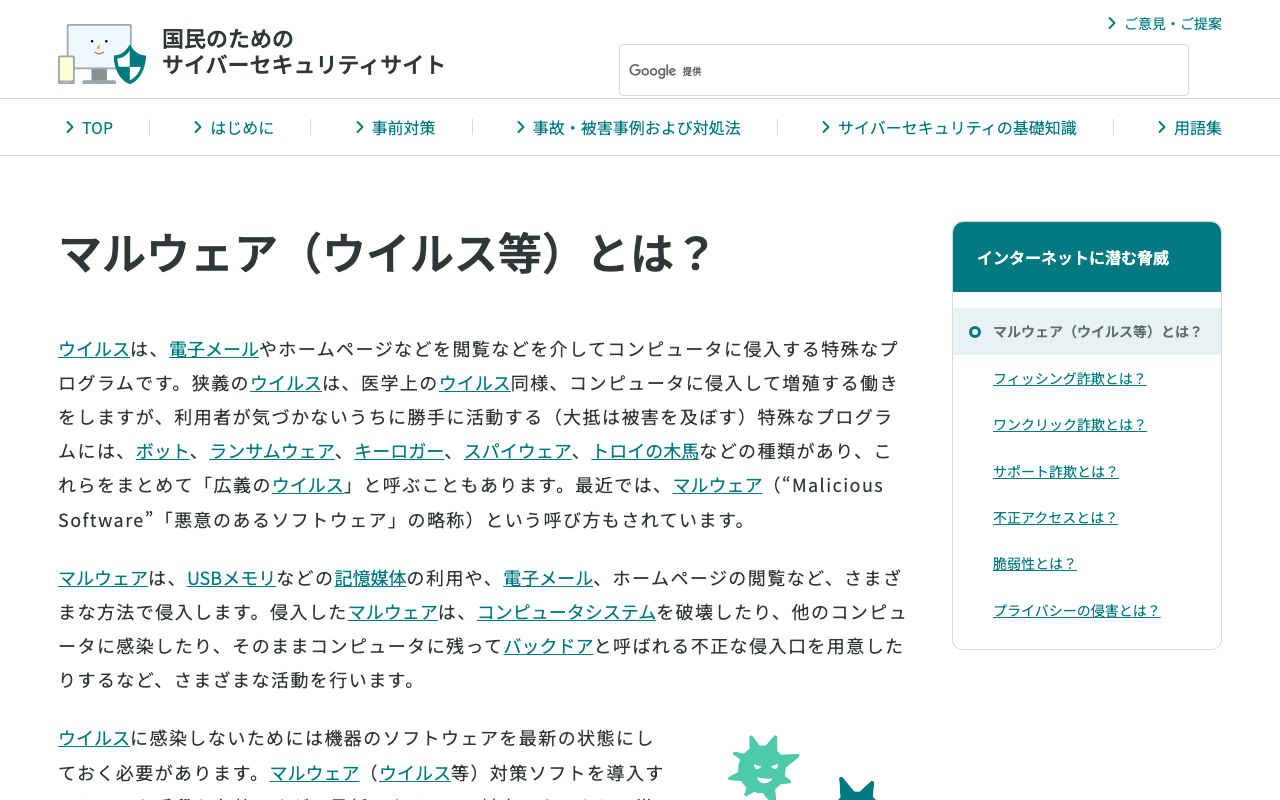
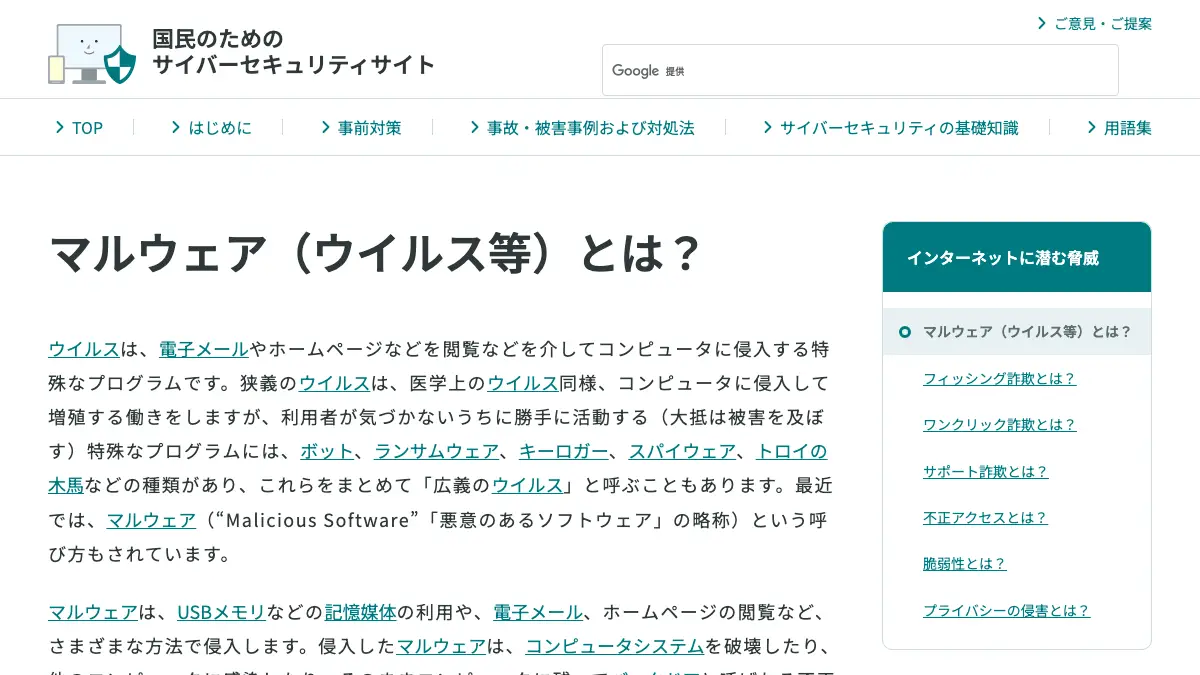
筆者が2026年10月13日3時43分に、画面を出さないブラウザ(Playwright・1280×800と390×844)で開いた、総務省のページの最初の画面です。「広義のウイルス」の説明が最初の画面に出ました。
ウイルスとマルウェアは同じか。通商産業省(現・経済産業省)の告示が決めている「ウイルス」
総務省は、日常ではマルウェアがウイルスと同じ意味で使われるが、厳密にはマルウェアのほうが広い言葉だと書いています。狭い意味の「ウイルス」は、経済産業省のサイトに載る「コンピュータウイルス対策基準」(通商産業省告示・平成12年12月28日最終改定)が、「意図的に何らかの被害を及ぼすように作られたプログラムであり、次の機能を一つ以上有するもの」と定めています。機能は、自己伝染機能(自分をコピーして伝染する)、潜伏機能(条件がそろうまで症状を出さない)、発病機能(ファイルを壊すなど)の3つです。
総務省の用語集は、感染能力を持たないトロイの木馬を「本来はウイルスに含まれるものではありません」と書いています。「ウイルス」の名前に入らないものも、マルウェアには含まれます。
マルウェアの種類。ウイルス・ワーム・トロイの木馬・スパイウェア・ボット・ランサムウェア
総務省の用語集にある定義を並べます。
| 名前 | 総務省の用語集の説明(原文から) |
|---|---|
| ウイルス | 「他のコンピュータに勝手に入り込んで、意図的に何らかの被害を及ぼすように作られたプログラム」 |
| ワーム | 「自分自身がファイルやメモリを使って自己増殖を行うタイプのウイルス」 |
| トロイの木馬 | 「コンピュータの内部に潜伏して、システムを破壊したり、外部からの不正侵入を助けたり、そのコンピュータの情報を外部に発信したりするプログラム」 |
| スパイウェア | 「利用者の使用するコンピュータから、インターネットに対して個人情報やコンピュータの情報などを送信するソフトウェア」 |
| キーロガー | 「キーボードからの入力を記録するソフトウェア」 |
| ボット | 「コンピュータを外部から遠隔操作するためのコンピュータウイルスの一種」 |
| ランサムウェア | 「暗号化して使用ができない状態にし、復旧させることと引き換えに身代金を要求するマルウェア」 |
マルウェアとランサムウェアの違いは、総称とその一種という関係です。ランサムウェアの被害件数・侵入経路・身代金の扱いはランサムウェアとはに、ボットはボット(bot)とはにも書きました。
種類の線引きは機関ごとに違う。NISTは分類を重視せず、フィッシングの扱いも分かれる
NISTの SP 800-83 Rev. 1(2013年7月)は、ウイルス・ワームなどの古典的な分類について、こう書いています。
Because so many instances of malware have a variety of malware characteristics, the classic malware categories listed above (virus, worm, etc.) are considerably less useful than they used to be for malware incident handling.
(訳:多くのマルウェアが複数の種類の特徴を持つため、上に挙げた古典的な分類(ウイルス、ワームなど)は、マルウェアの事故対応にとって、以前よりかなり役に立たなくなっている。)
同じ文書は「The classic malware categories do not include phishing」(訳:古典的なマルウェアの分類にフィッシングは含まれない)と書きます。一方、総務省の用語集のマルウェアの項は、種類として「フィッシング、ファーミング、スパム」も挙げています。同じ「マルウェア」でも、公的機関によって含める範囲が違います。フィッシングはフィッシング詐欺とはに書きました。
どこから入ってくるのか。総務省の9つの経路と、警察庁・IPAの説明
総務省は、代表的な感染経路として、ホームページの閲覧、信頼できないサイトで配布されたプログラムのインストール、電子メールやメッセージの添付ファイルの開封、電子メールのHTMLスクリプト、USBメモリ、ファイル共有ソフト、ネットワークのファイル共有、マクロプログラムの実行、IoT機器(ルータ含む)の9つを挙げています。IoT機器は、パソコン以外のインターネットにつながる機器のことです。
近年の公的機関の資料は次のとおりです。
- メール:IPAの「10大脅威 2026」組織編 解説書は、悪意のあるメールやSMSを「内容を閲覧した時点ではまだ」感染する「可能性は低い」とし、「添付ファイルを開くことでマルウェアに感染してしまうことがある」と書きます。総務省はHTML形式のメールでも感染することがあると書いています。
- 会社のネットワーク:警察庁の令和8年上半期の資料は、ランサムウェアについて「インターネットに露出した箇所から攻撃者が遠隔操作でネットワーク内部に侵入する手口が多くを占め、標的型攻撃メール等の添付ファイルによる感染は少なくなっている」と書き、被害組織へのアンケートでは侵入経路はVPN機器が約5割だとします。
- 家庭のルーター:同じ資料は、Mirai に感染した家庭用無線ルータやIoT機器が、所有者が認知しないところで不正行為に悪用される可能性があると説明します。機器の更新はファームウェアとはにあります。
- スマートフォン:IPAは「10大脅威 2026」の個人向けに「不正アプリによるスマートフォン利用者への被害」(11年連続11回目)を選び、個人編ハンドブックは、メールやSMS内のURLリンクをタップして不正アプリを入れさせられる手口を挙げます。
- ソフトの配布元:IPAの同じ解説書は、組織向け2位の手口に「ソフトウェア開発元のソフトウェアにマルウェアを仕込み、利用者の機器をマルウェアに感染させる」を挙げます。当サイトの人気Rustクレートarrayrefが乗っ取られ、ビルド時にマルウェアを実行していたは、2026年8月20日にRustの部品の配布サイトで人気の部品の新版が、マルウェアを実行する状態で公開されていたとSafeDepが報告した件を扱っています。
マルウェアにAIは使われているのか。警察庁とIPAの記述
警察庁の令和8年上半期の資料は、「令和8年2月、スマートフォン端末等において、生成AIを悪用する新たなマルウェアの存在が確認された」と書き、感染した端末が自分の情報を生成AIに送って画面操作の命令を作らせ、「ユーザーの操作なしに不正な命令を実行する機能を有することが確認された」と説明しています。IPAの組織編 解説書のコラムは、Google Threat Intelligence Group によるとして、「実行中に生成 AI を活用して挙動やコードを変化させるマルウェア」が出現していると書きます。
マルウェアに感染するとどうなるのか。サインはあるが、気づかないこともある
総務省は、侵入したマルウェアは、コンピュータシステムを破壊する、他のコンピュータに感染する、バックドアと呼ばれる不正な侵入口を用意するなど、「さまざまな活動を行います」と書いています。用語集は、「ウイルスに感染したことに気づかずにコンピュータを使用し続けると」、自分を複製する仕組みを持つウイルスの場合は他のコンピュータに感染させる危険もあるとします。公的機関のページに出てくる、気づくきっかけは次のとおりです。
- セキュリティソフトの警告:総務省の事例7は「マルウェア(ウイルス等)対策ソフトから警告メッセージが出てきました」と書きます。
- 知人からの連絡:総務省の事例3は、友人から「あなたからマルウェア付きの電子メールが送られてきた」と知らされた例です。
- 動作の異常:IPAは、感染すると「正常に動作しなくなったり、保存しているデータが攻撃者に送付されてしまったりする」と書きます。
- 画面の表示:警察庁の相談窓口のページは、「データを暗号化した。復旧するためにビットコインを支払え。」と表示された例を挙げます。
- OSの通知:Appleは、XProtectが既知のマルウェアを検出すると「そのマルウェアがブロックされてゴミ箱に移動され、Finderでユーザに通知されます」と書きます。
画面に出た「ウイルスに感染しました」という警告は、本物とは限りません。総務省は、「あなたのコンピュータはウイルスに感染しています」のようなメッセージで偽の対策ソフトへ誘導する手口を挙げています。見分け方はサポート詐欺とはにあります。
感染したかもしれない時の最初の動き。ネットワークから切り離して、相談する
- 切り離す。 総務省の事例3と事例7は、対処法の最初に、Wi-Fi接続をOFFにするかLANケーブルを抜いて「インターネットに接続できない状態に」することを挙げます。警察庁のランサムウェア対策のページは、隔離したうえで「パソコンやネットワーク機器等の電源は落とさないでください」と書きます(ランサムウェアの手順の記述で、ログ等が消失する場合があるためです)。
- 職場なら管理者へ、家庭なら店へ。 総務省の事例7は、職場では「対応方法が定められているはず」なので、そのルールに従い、「システムを管理している担当者に報告し」て指示を受けるよう書きます。家庭では「パソコンを購入した家電量販店やパソコンショップ等に持って行って相談」を挙げています。
- 技術的な相談はIPA。 IPAの情報セキュリティ安心相談窓口は、電話が03-5978-7509で、受付は10時00分から17時00分、土日祝日・年末年始は除きます。相談は無料(通話料は利用者負担)で、1回30分以内です。事前に、端末の種類とOS、時系列を含めた具体的な事象などを整理するよう求めています。2025年の相談対応件数は11,956件でした。
- 被害が出たら警察。 警察庁の「サイバー事案に関する相談窓口」のページは、全国統一のオンライン受付窓口で通報・相談ができ、お住まいの都道府県の警察本部や警察署を選ぶ形だと書きます。連絡先は都道府県警察の一覧にあります。
- パスワードを変える。 警察庁のEmotet対策のページは、Emotetの場合に「感染したパソコンで使用していたメールのパスワードを変更してください」と書きます。ここから先は筆者の見方です。総務省はキーロガーを「キーボードからの入力を記録するソフトウェア」と書くので、感染が疑われる端末で打ち直したパスワードも記録されるおそれがあり、変更は別の機器から行うのが筋だと考えます。この点を直接書いたページは、本記事が開いた範囲では見つかりませんでした。
- お金を払わない。 総務省の用語集は、ランサムウェアの身代金について「支払いに応じることは推奨されません」と書きます。電話をかけてしまった、お金を払ってしまった場合はサポート詐欺とはにまとめています。
マルウェア対策の基本。IPAの6項目と、OSに付いている保護機能
IPAの「10大脅威 2026」個人編ハンドブック(全32ページ)は、30ページの「情報セキュリティ対策の基本」として、ソフトウェアの更新、セキュリティソフトの利用、パスワードの管理・認証の強化、設定の見直し、バックアップの取得、脅威・手口を知ることの6つを挙げています。総務省は「脆弱性を残したままでは、いくら他の対策を実施したとしても不正アクセスなどのサイバー攻撃を防ぎきれません」と書きます。サポートが終わったOSの扱いはWindows 10 のサポート期限にあります。
セキュリティ対策ソフトについて、総務省は、標準装備のものを有効に活用するよう書き、もっと機能が必要と感じる場合に市販品の購入を検討してもよいとしています。ただし、有償の製品は期限が過ぎると更新されなくなる点を挙げ、「セキュリティ対策ソフトが機能していれば対策が万全ということではありません」と書きます。
OSごとの標準の保護機能は、各社が次のように書いています。Microsoftは、Windows セキュリティ アプリの[ウイルスと脅威の防止]ページは「ウイルス、マルウェア、ランサムウェアなどのさまざまな脅威からデバイスを保護できるように設計されています」と書きます。Appleは「macOSにはXProtectと呼ばれるアンチウイルステクノロジーが組み込まれており、署名に基づいたマルウェアの検出と削除が可能です」と書きます。Googleは「Google Play プロテクトは、アプリやデバイスが有害な動作を引き起こさないかチェックします」と書き、デフォルトでオンだと説明します。
スマートフォンのアプリについて、IPAの個人編は「アプリは公式マーケットから入手する」としつつ、「公式マーケットに不正アプリが紛れ込むことがあるので、アプリの評価も確認」と書きます。メールの添付ファイルのマクロについて、総務省は「少しでも不審な点があればマクロ機能を有効にすべきではありません」と書いています(Excelのマクロを有効にする方法)。通信を遮断する仕組みはファイアウォールとはにあります。
この Mac で spctl と XProtect の状態を読んだ結果
筆者は2026年10月13日3時38分に、この Mac(macOS 26.6)で、設定を変えない読み取り専用のコマンドを実行しました(sudo なし)。
$ spctl --status
assessments enabled
$ xprotect version
Version: 5366 Installed: 2026-10-07 15:16:05 +0000
$ xprotect status
XProtect launch scans: enabled
XProtect background scans: enabled
Appleの「Macでアプリを安全に開く」は、Gatekeeperを「信頼できるソフトウェアだけがMacで実行されるように徹底してくれる技術」と説明しています。man spctl によると、--status はアプリを評価する仕組み(assessment subsystem)がオンかオフかを示し、「assessments enabled」はオンという表示です(spctl と Gatekeeper の関係を書いた Apple のページは、本記事が開いた範囲にはありません)。xprotect version の時刻は協定世界時なので、日本時間では2026年10月8日0時16分です。Appleは、XProtectによるチェックを、アプリが初めて起動されたとき、アプリが変更されたとき、XProtectのシグネチャ(検出用のデータ)が更新されたときに行うと書いており、筆者のMacでは起動時とバックグラウンドのスキャンがどちらも有効と出ました。このコマンドで分かるのは保護機能の状態だけで、マルウェアが入っていないことの確認にはなりません。
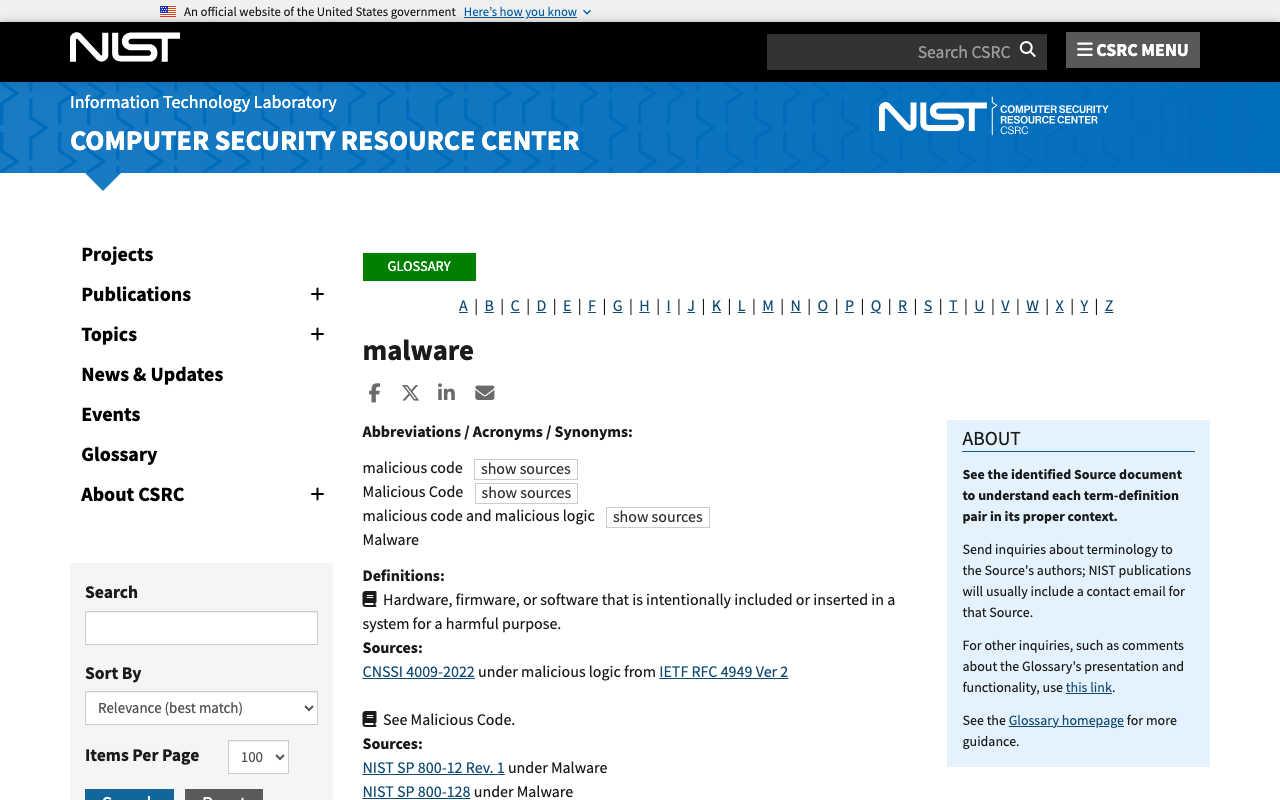
3時43分には、NISTの用語集も開いて撮影しました。最初に画面に出た定義は、CNSSI 4009-2022の「Hardware, firmware, or software that is intentionally included or inserted in a system for a harmful purpose.」(訳:害を与える目的で、システムに意図的に組み込まれた、または挿入されたハードウェア、ファームウェア、ソフトウェア)でした。
感染件数・ソフトの比較・駆除の手順は、この記事で確かめていない
- 国内の感染件数。 IPAの2025年の届出状況は、ウイルスの届出が年間184件、そのうち実被害があったものは15件と書きます。これはIPAが受理した届出の件数で、感染した人の総数を示す公的な数字は、本記事が開いた範囲では見つかりませんでした。
- ソフトの比較と駆除の手順。 製品ごとの検出力を比べた公的機関の資料は読んでいません。本記事が開いた総務省・警察庁・IPAのページに、個人向けの駆除の操作手順は見当たりませんでした。IPAのポータル「ここからセキュリティ!」の「被害に遭ったら」は、「駆除の方法」などを題名に含むセキュリティ会社のページへのリンクを載せていますが、本記事はリンク先を読んでいません。
- iPhone・iPad、WindowsとAndroidの実機。 AppleのiOS・iPadOSのページは読まず、MicrosoftとGoogleのページを引いただけです。Googleのページの末尾には、AI翻訳を含む場合があるという注記がありました。
- NISTの分類。 SP 800-83 Rev. 1 は2013年7月の文書です。取得したNISTのページに後継版や廃止の表示は見当たりませんでしたが、今は書き方が変わっている可能性があります。
マルウェアの記事で開いた公式ページと、開いた時刻
2026年10月13日の3時35分から3時45分に、各機関のページを取得しました。画面の撮影は3時43分、この Mac のコマンドの実行は3時38分です。各ページの名前と時刻は、出典の欄にあります。
この記事でよく聞かれること
- マルウェアとは何ですか
- マルウェア(malware)は、「Malicious Software」(悪意のあるソフトウェア)を略した言葉で、デバイスに不利益をもたらす悪意のあるプログラムやソフトウェアの総称です。警察庁は令和8年上半期の資料の脚注でそう説明し、総務省は「さまざまな脆弱性や情報を利用して攻撃をするソフトウェア(コード)の総称」と書いています。ウイルス、ワーム、トロイの木馬、スパイウェア、ボット、ランサムウェアなどが種類の名前です(2026年10月13日取得)。
- マルウェアとウイルスの違いは何ですか
- 総務省の用語集によると、マルウェアはコンピュータウイルスと同じ意味で使われることもありますが、厳密にはさらに広い言葉です。通商産業省(現・経済産業省)の告示「コンピュータウイルス対策基準」は、ウイルスを、意図的に被害を及ぼすように作られたプログラムで、自己伝染機能・潜伏機能・発病機能のどれかを一つ以上持つものと定めています。総務省は、感染能力を持たないトロイの木馬は「本来はウイルスに含まれるものではありません」と書きます。
- マルウェアとランサムウェアの違いは何ですか
- ランサムウェアはマルウェアの一種です。総務省の用語集は、ランサムウェアを、感染したPC上のファイルを暗号化して使用できない状態にし、復旧と引き換えに身代金を要求する「マルウェア」と定義しています。マルウェアにはほかにウイルス、ワーム、スパイウェア、ボットなどがあります。ランサムウェアの被害状況と対策は、当サイトの別記事にまとめています。
- マルウェアはどこから入ってきますか。メールを開くだけで感染しますか
- 総務省は代表的な感染経路として、ホームページの閲覧、信頼できないサイトで配布されたプログラムのインストール、メールやメッセージの添付ファイルの開封、USBメモリ、IoT機器(ルータ含む)など9つを挙げています。メールについてIPAは、受信して内容を閲覧した時点で感染する可能性は低く、添付ファイルを開くことで感染してしまうことがあると書きます。総務省はHTML形式のメールのスクリプトでも感染することがあると書いています。
- マルウェアに感染したかもしれない時、最初に何をしますか
- 総務省は、Wi-Fi接続をOFFにするかLANケーブルを抜いて、インターネットに接続できない状態にすることを最初の対処に挙げ、家庭では購入した店などに相談、職場では管理者への報告を挙げます。警察庁のランサムウェアのページは、ネットワークから隔離し、ログが消えるおそれがあるので電源は落とさないよう書いています。技術的な相談はIPAの情報セキュリティ安心相談窓口(03-5978-7509、10時から17時、土日祝日・年末年始を除く)です。
- マルウェア対策は何から始めればよいですか。有料のソフトは必要ですか
- IPAは「情報セキュリティ対策の基本」として、ソフトウェアの更新、セキュリティソフトの利用、パスワードの管理・認証の強化、設定の見直し、バックアップの取得、脅威・手口を知ることの6つを挙げています。総務省は、現在のほとんどのコンピュータにはOSやWebブラウザの機能としてセキュリティ対策ソフトが標準装備されていると書き、もっと機能が必要と感じる場合に市販品の購入を検討してもよいとしています。
- MacやiPhone、Androidスマホもマルウェアに感染しますか
- Windowsだけの話ではありません。IPAの「10大脅威 2026」個人編は「不正アプリによるスマートフォン利用者への被害」を選び、不正アプリを入れるとスマホがマルウェアに感染するおそれがあると書いています。AppleはmacOSにXProtectというマルウェアの検出・削除の技術が組み込まれていると書き、Googleは有害なアプリを「マルウェアと呼ばれることもあります」と書いています。iPhoneについては、本記事は読んでいません。
- マルウェアに感染しているかどうかは、どうすれば分かりますか
- 気づかないまま使い続けることもあります。総務省は、ウイルスに感染したことに気づかず使い続けると、自分を複製する仕組みを持つウイルスの場合は他のコンピュータにも感染させる危険があると書きます。公的機関のページに出てくる気づくきっかけは、セキュリティソフトの警告、知人から「あなたからマルウェア付きの電子メールが送られてきた」と知らされること、画面にデータの暗号化と金銭要求が出ること、動作が正常でなくなることなどです。一方で総務省は、「ウイルスに感染しています」のような表示で偽のセキュリティソフトへ誘導する手口も挙げており、警告の表示そのものが偽物のこともあります。
出典・参照資料
- 一次資料総務省 国民のためのサイバーセキュリティサイト「マルウェア(ウイルス等)とは?」(定義・感染経路9つ・主な活動6つ。2026年10月13日3時35分取得、3時43分に画面を開いて撮影) ↗
- 一次資料総務省 国民のためのサイバーセキュリティサイト 用語集(ま行)マルウェアの定義(2026年10月13日3時35分取得) ↗
- 一次資料総務省 国民のためのサイバーセキュリティサイト 用語集(あ行)ウイルスの定義(2026年10月13日3時35分取得) ↗
- 一次資料総務省 国民のためのサイバーセキュリティサイト 用語集(か行)キーロガーの定義(2026年10月13日3時35分取得) ↗
- 一次資料総務省 国民のためのサイバーセキュリティサイト 用語集(さ行)スパイウェアの定義(2026年10月13日3時35分取得) ↗
- 一次資料総務省 国民のためのサイバーセキュリティサイト 用語集(た行)トロイの木馬の定義(2026年10月13日3時35分取得) ↗
- 一次資料総務省 国民のためのサイバーセキュリティサイト 用語集(は行)バックドア・ボットの定義(2026年10月13日3時35分取得) ↗
- 一次資料総務省 国民のためのサイバーセキュリティサイト 用語集(ら行)ランサムウェアの定義(2026年10月13日3時35分取得) ↗
- 一次資料総務省 国民のためのサイバーセキュリティサイト 用語集(わ行)ワームの定義(2026年10月13日3時35分取得) ↗
- 一次資料総務省 国民のためのサイバーセキュリティサイト「セキュリティ対策ソフトを活用しよう」(2026年10月13日3時35分取得) ↗
- 一次資料総務省 国民のためのサイバーセキュリティサイト「身に覚えのないリンク(URL)を開かないようにしよう」(マクロウイルスの記述。2026年10月13日3時35分取得) ↗
- 一次資料総務省 国民のためのサイバーセキュリティサイト「サポート切れソフトウェアを利用しないようにしよう」(2026年10月13日3時35分取得) ↗
- 一次資料総務省 国民のためのサイバーセキュリティサイト 家庭での被害事例「事例3 マルウェア(ウイルス等)対策はしていたはずなのに」(対処法。2026年10月13日3時36分取得) ↗
- 一次資料総務省 国民のためのサイバーセキュリティサイト 家庭での被害事例「事例7 有名サイトからダウンロードしたはずなのに」(家庭・職場別の対処法。2026年10月13日3時36分取得) ↗
- 一次資料経済産業省「コンピュータウイルス対策基準」(ウイルスの定義。平成7年7月7日制定・平成12年12月28日最終改定。2026年10月13日3時39分取得) ↗
- 一次資料警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月・全187ページ。マルウェアの定義の脚注・Miraiボット・生成AIを悪用するマルウェア・ランサムウェアの侵入経路。2026年10月13日3時38分取得) ↗
- 一次資料警察庁「サイバー空間をめぐる脅威の情勢等」(掲載資料の一覧。2026年10月13日3時45分取得) ↗
- 一次資料警察庁「サイバー事案に関する相談窓口」(オンライン受付・IPAへの案内。2026年10月13日3時37分取得) ↗
- 一次資料警察庁「都道府県警察の連絡先、警察署一覧」(2026年10月13日3時37分取得) ↗
- 一次資料警察庁「ランサムウェア被害防止対策」(被害が疑われたらの手順。2026年10月13日3時37分取得) ↗
- 一次資料警察庁「Emotet対策」(感染が疑われたらの手順。2026年10月13日3時40分取得) ↗
- 一次資料IPA「情報セキュリティ10大脅威 2026」(組織向け1位ランサム攻撃・2位サプライチェーン、個人向けに不正アプリ。2026年10月13日3時35分取得) ↗
- 一次資料IPA「情報セキュリティ10大脅威 2026」個人編ハンドブック(不正アプリ・情報セキュリティ対策の基本。2026年10月13日3時39分取得) ↗
- 一次資料IPA「情報セキュリティ10大脅威 2026」組織編 解説書(メールとマルウェア感染・サプライチェーン・AIコラム。2026年10月13日3時39分取得) ↗
- 一次資料IPA「情報セキュリティ安心相談窓口」(電話・受付時間・相談前に整理する項目・相談対応件数。最終更新日2026年8月27日。2026年10月13日3時35分取得、3時43分に画面を開いて撮影) ↗
- 一次資料IPA「コンピュータウイルス・不正アクセスに関する届出について」(最終更新日2026年3月30日。2026年10月13日3時35分取得) ↗
- 一次資料IPA「コンピュータウイルス・不正アクセスの届出状況[2025年(1月~12月)]」(2026年3月30日。2026年10月13日3時36分取得) ↗
- 一次資料IPA 情報セキュリティ・ポータルサイト「ここからセキュリティ!」の「被害に遭ったら」(公的機関とセキュリティ会社の対処法ページへのリンク集。2026年10月13日3時36分取得) ↗
- 一次資料NIST CSRC Glossary: malware(出典ごとの定義16件。別の語を参照するだけの2件を含む。2026年10月13日3時37分取得、3時43分に画面を開いて撮影) ↗
- 一次資料NIST SP 800-83 Rev. 1 Guide to Malware Incident Prevention and Handling for Desktops and Laptops(2013年7月・分類の説明。2026年10月13日3時37分取得) ↗
- 一次資料Apple プラットフォームのセキュリティ「macOSでのマルウェアからの保護」(公開日2024年12月19日。2026年10月13日3時38分取得) ↗
- 一次資料Apple サポート「Macでアプリを安全に開く」(公開日2026年6月1日。2026年10月13日3時38分取得) ↗
- 一次資料Microsoft サポート「Windows セキュリティ アプリのウイルスと脅威の防止」(2026年10月13日3時40分取得) ↗
- 一次資料Android ヘルプ「Google Play プロテクトを使用してアプリの安全性とデータ プライバシーを確保する」(2026年10月13日3時40分取得) ↗

大きいニュースはYouTubeでも解説しています。Xでは新着記事をお知らせしています。
コメント
まだコメントはありません。最初のコメントを書いてみませんか?
AIについて聞きたいことはありますか?
質問箱で無料で受け付けています。回答は公開され、他の方の参考にもなります。
質問箱を見る →関連記事
ランサムウェア(ランサムウェア攻撃)とは データを暗号化して使えなくし、元に戻す対価を要求する不正プログラム。警察庁の2026年上半期の被害報告は123件で半期として最多、IPA「10大脅威 2026」の組織向け1位。対策はバックアップと更新、被害にあったら警察へ【2026年10月版】
ランサムウェア(ランサムウェア攻撃)とはデータを暗号化して使えなくし、元に戻す対価を要求する不正プログラム。警察庁の2026年上半期の被害報告は123件で半期として最多、IPA「10大脅威 2026」の組織向け1位。対策はバックアップと更新、被害にあったら警察へ【2026年10月版】
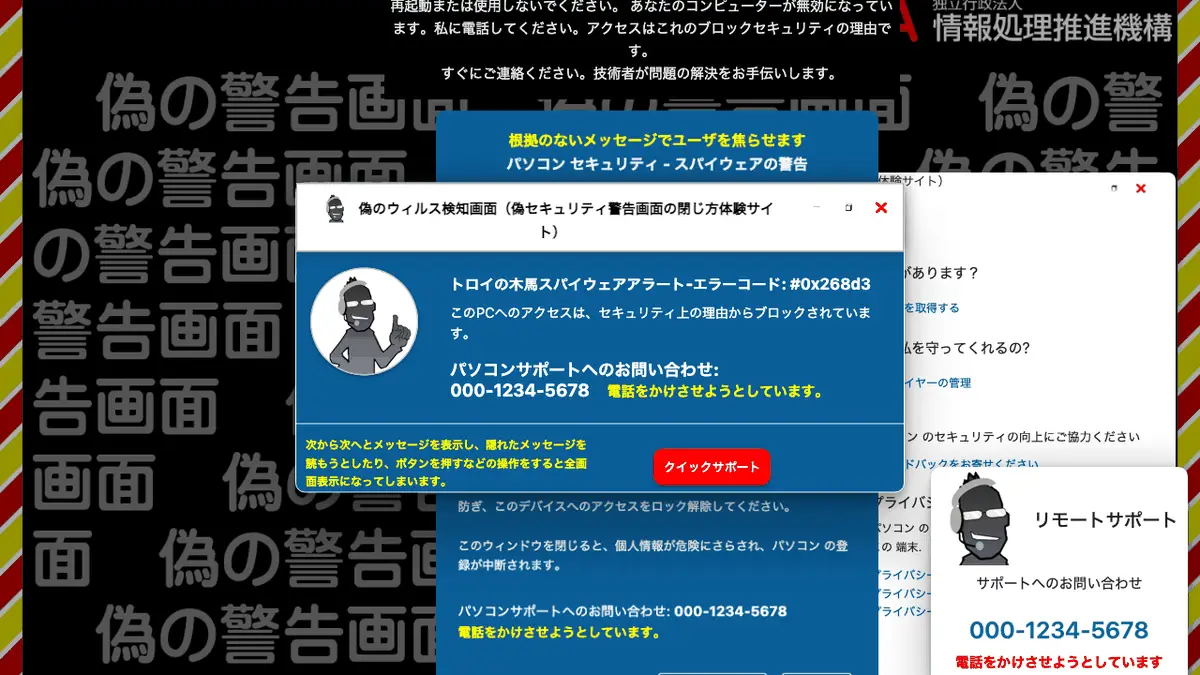
サポート詐欺とは 「ウイルスに感染しました」と偽の警告画面・警告音・電話番号を出し、電話をかけさせて遠隔操作や支払いに誘導する手口。画面はEscキー長押しかブラウザ終了で消せる。IPAへの偽警告の相談は2026年4〜6月に1,428件【2026年10月版】
サポート詐欺とは「ウイルスに感染しました」と偽の警告画面・警告音・電話番号を出し、電話をかけさせて遠隔操作や支払いに誘導する手口。画面はEscキー長押しかブラウザ終了で消せる。IPAへの偽警告の相談は2026年4〜6月に1,428件【2026年10月版】
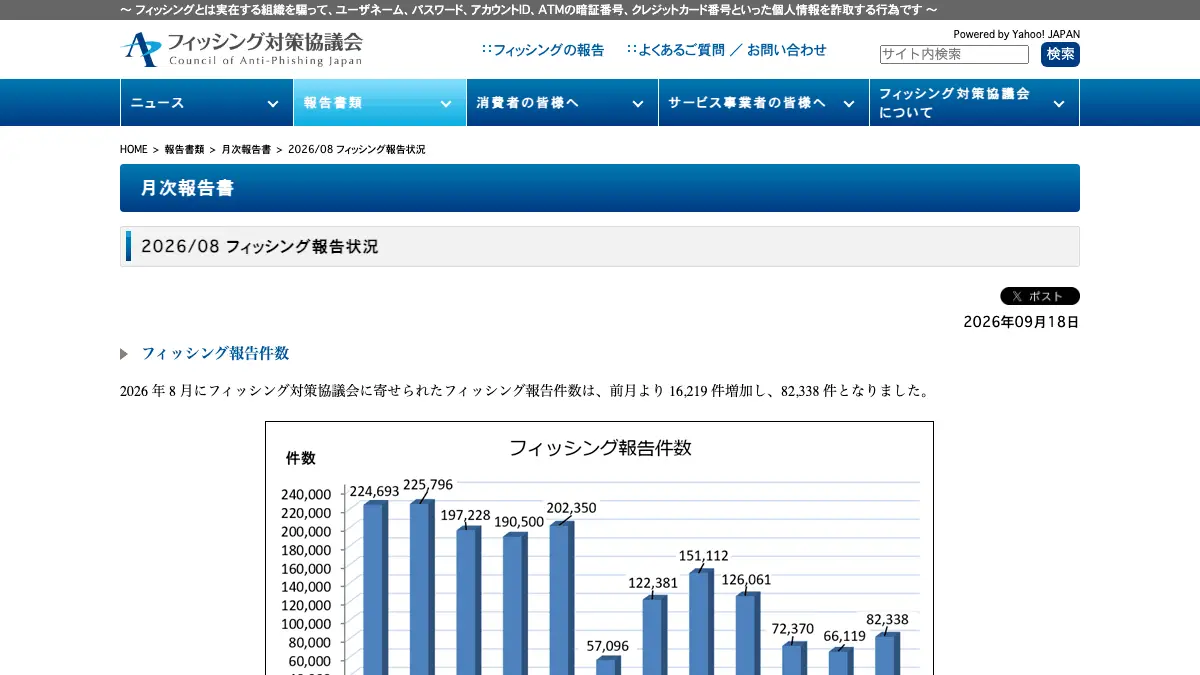
フィッシング詐欺とは 実在する組織をかたる偽のメール・SMSで偽サイトへ誘導し、IDやカード番号を盗む手口。フィッシング対策協議会の2026年8月の報告は82,338件、本物との見分けは「非常に困難」と協議会。入力した時の連絡先まで原文で【2026年10月版】
フィッシング詐欺とは実在する組織をかたる偽のメール・SMSで偽サイトへ誘導し、IDやカード番号を盗む手口。フィッシング対策協議会の2026年8月の報告は82,338件、本物との見分けは「非常に困難」と協議会。入力した時の連絡先まで原文で【2026年10月版】
ファイアウォール(firewall・FW)とは 通信を規則に照らして許可・遮断する仕組み。Windowsは標準で有効、Macにも組み込み、多くのルーターにもある。確かめる手順と、ファイアウォールだけでは防ぎきれないものを公式資料で【2026年10月版】
ファイアウォール(firewall・FW)とは通信を規則に照らして許可・遮断する仕組み。Windowsは標準で有効、Macにも組み込み、多くのルーターにもある。確かめる手順と、ファイアウォールだけでは防ぎきれないものを公式資料で【2026年10月版】
Excel(エクセル)のマクロを有効にする方法 黄色い警告バーなら「コンテンツの有効化」、赤い「セキュリティ リスク」でブロックされたら、信頼できるファイルに限りプロパティの「許可する」(ブロック解除)。出所の分からないファイルでは有効にしない【2026年10月版】
Excel(エクセル)のマクロを有効にする方法黄色い警告バーなら「コンテンツの有効化」、赤い「セキュリティ リスク」でブロックされたら、信頼できるファイルに限りプロパティの「許可する」(ブロック解除)。出所の分からないファイルでは有効にしない【2026年10月版】
人気Rustクレートarrayrefが乗っ取られ、ビルド時にマルウェアを実行していた 245百万DLの依存先で何が起きたか
人気Rustクレートarrayrefが乗っ取られ、ビルド時にマルウェアを実行していた245百万DLの依存先で何が起きたか
Windows 10 のサポート期限 サポートは2025年10月14日に終了済み、個人向けの拡張セキュリティ更新(ESU)は2027年10月12日まで1年延長。料金は無料から30ドル相当、Windows 11 に上げられるかは「PC 正常性チェック」で確かめる【2026年10月版】
Windows 10 のサポート期限サポートは2025年10月14日に終了済み、個人向けの拡張セキュリティ更新(ESU)は2027年10月12日まで1年延長。料金は無料から30ドル相当、Windows 11 に上げられるかは「PC 正常性チェック」で確かめる【2026年10月版】