GitHub、コードスキャンの警告をCopilot(コパイロット)に任せる「Agentic autofix」を一般提供CodeQLで再検証してからプルリクエストを作成、料金はAIクレジットとActions分数
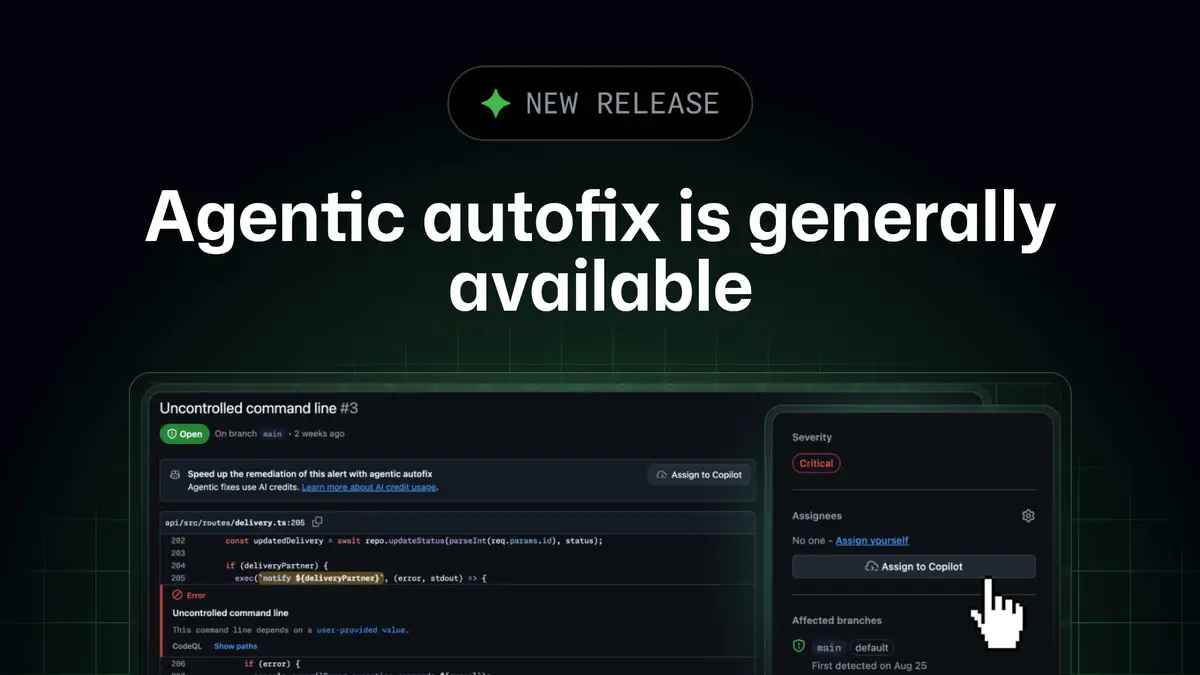
GitHubは2026年10月15日、コードスキャンの警告をCopilotに割り当てると、修正案を作りCodeQLで再検証してから下書きのプルリクエストを出す「Agentic autofix」を一般提供にした。対象はGitHub Enterprise Cloud上のGitHub Code SecurityとAdvanced Securityの利用者で、1回に最大25件をまとめて任せられる。
目次
GitHubは現地時間2026年10月15日(日本時間では同日22時台)、コードスキャンの警告をCopilot(コパイロット)に割り当てて直させる「Agentic autofix」を一般提供にしたと変更履歴(Changelog)で発表しました。GitHubによると、Copilotは関連ファイルを調べて修正案を作り、CodeQLを再実行して警告が閉じることを確かめてから、レビュー用の下書きプルリクエストを開きます。対象はGitHub Enterprise Cloud(データレジデンシー版を含む)のGitHub Code SecurityとGitHub Advanced Securityの利用者です。
3行まとめ
- GitHubは2026年10月15日、コードスキャン警告の修正をCopilotに任せる「Agentic autofix」を一般提供にした。CodeQLで再検証してから下書きのプルリクエストを開く。
- 対象はGitHub Enterprise CloudのCode Security/Advanced Security利用者。エンタープライズ管理者の有効化が必要で、1回に最大25件の警告をまとめて任せられる。
- 課金はCode Securityの予算からのAIクレジットとGitHub Actionsの分数。1回あたりの金額は今回確認した公式ページに書かれていない。
本記事の内容は、日本時間10月15日23時台に公式ページで確認したものです。
Agentic autofixは何をする機能か
GitHubの説明では、警告を受け取ったCopilotは開発者と同じ流れで作業します。
- コードベースの関連ファイルを調べる
- 修正案を作る
- CodeQLを再実行して修正が効くか確かめる
- 必要なら繰り返し、下書きのプルリクエストを開く
プルリクエストには、修正の要約、警告が閉じる理由、Copilotが行った検証手順が付くとGitHubは書いています。修正にさらに手を入れたい場合は、プルリクエストにコメントするか、リポジトリの「Agents」タブでセッションに指示を出せます。
ドキュメントには、各回のセッションは警告のあるファイルにとどまらずコードベースを調べてから修正を作る、との説明もあります。
どこから使えるのか
有効にすると、個々のコードスキャン警告にあった無料の「Generate Fix」の代わりに「Assign to Copilot」ボタンが表示される、とGitHubは書いています。使い方は3つです。
| 入口 | 内容 |
|---|---|
| 個別の警告 | 既定ブランチ上の警告をCopilotに割り当てる |
| 警告一覧・セキュリティキャンペーン | 最大25件を選び、1つのプルリクエストでまとめて直させる |
| REST API | 「Update a Code Scanning Alert」APIで assignees に ["copilot-swe-agent[bot]"] を設定する |
対象は既定ブランチの警告です。プルリクエストや他のブランチだけで見つかった警告は、Copilotに割り当てられないと変更履歴にあります。
誰がいつから使えるのか。日本では
GitHubの変更履歴によると、発表日(2026年10月15日)の時点で一般提供になっており、対象はGitHub Enterprise Cloud上のGitHub Code SecurityとGitHub Advanced Securityの利用者です。
有効化には段階があります。
- まずエンタープライズ管理者が、Advanced Securityポリシーにある新しい「Agentic autofix」ポリシーを有効にする
- そのうえで、組織またはリポジトリの管理者がCode Securityの設定でオンにする
- Copilotの課金方法が設定されている必要がある
ドキュメント側には、変更履歴より細かい条件が載っています。
- 組織所有のリポジトリでは、組織のオーナーまたはセキュリティマネージャーが有効にする。組織がエンタープライズに属す場合は、エンタープライズ側の許可も要る
- 組織で有効にすると対象リポジトリは既定でオンになるが、リポジトリ管理者は外せる
- 個人アカウント所有の対象となる公開リポジトリでは、リポジトリ管理者が直接有効にできる
- Copilotのライセンスは不要と書かれている。ただし変更履歴は課金方法の設定を求めている
- Enterprise Managed Usersが所有するリポジトリには使えない
日本での提供について、今回確認した3つの公式ページ(変更履歴、機能のドキュメント、課金のドキュメント)には、日本や提供地域についての記載はありませんでした。対象が地域でなくプランと管理者設定で決まる書き方なので、条件を満たすEnterprise Cloudの契約があれば日本でも同じ手順になるはずですが、これは公式ページに明記されたことではなく、読み取りです。
料金は。AIクレジットとActions分数
変更履歴によると、Agentic autofixは次の2つを消費します。
| 消費するもの | 説明 |
|---|---|
| AIクレジット | Code Securityの予算から引かれる。エンタープライズの課金画面では「AI usage」欄に「Advanced Security」製品として表示される |
| GitHub Actionsの分数 | AIクレジットとあわせて消費する(何に使われるかの内訳は書かれていない) |
Code Security向けのAIクレジットには、SKU単位の予算も設定できます。ドキュメントは、1回のエージェントセッションごとにAIクレジットとActions分数を消費すると説明しています。
AIクレジットの換算は、Copilotの課金ページに「1 AIクレジット = 0.01米ドル」とあります。ただしこのページが説明する対象はCopilot BusinessとCopilot Enterpriseの利用で、毎月含まれるAIクレジット(Businessで1ユーザー1,900、Enterpriseで3,900)も同ページのCopilotライセンスの話です。Agentic autofixが消費するのは「Code Securityの予算」と変更履歴にあるため、この含有分とどう関係するかは、今回確認したページからは読み取れませんでした。
1回の修正あたりの金額や、警告1件あたりの消費量の目安は、今回確認したページに数字がありません。使う前に自社の予算設定とAIクレジットの表示で確認する必要があります。
前の機能(Copilot Autofix)と何が違うのか
GitHubのドキュメントは、コードスキャンの自動修正に2種類あると整理しています。
| Agentic autofix | Copilot Autofix | |
|---|---|---|
| 役割 | 警告の調査から検証、下書きのプルリクエスト作成まで進める | 1件の警告に1つの修正案を示し、利用者が適用する |
| AIクレジット | 消費する | 消費しない |
| Actions分数 | 消費する | 記載なし(今回確認した範囲) |
| 有効化 | 管理者が明示的に有効にする | CodeQLを使うリポジトリでは既定で有効(管理者が無効化できる) |
| Enterprise Managed Usersの所有リポジトリ | 使えない | 使える |
ドキュメントは、Agentic autofixが有効でないリポジトリでも、対応する警告にはCopilot Autofixで修正案を出せると書いています。
本記事を書いて気づいたこと
筆者は製品を試していません。日本時間23時台に3つの公式ページを続けて取得した時点で気づいたのは、同じ機能の条件が、変更履歴とドキュメントで少し違う書き方になっていたことです。変更履歴は「Enterprise Cloudの利用者」と「Copilotの課金方法の設定」を挙げ、ドキュメントは「個人所有の公開リポジトリでも有効にでき、Copilotのライセンスは不要」と書いています。どちらも公式の記載のため、両方を並べて載せました。契約形態によって読むべきページが変わりそうです。
検証できる警告の範囲と、まだ分からない点
- 検証の範囲。ドキュメントには、Copilotは「code scanning」クエリスイートでCodeQLを再実行して検証すると書かれています。カスタムCodeQLクエリ、security-extendedクエリスイート、サードパーティツールの警告については、修正の確認ができないとも書かれています。「ベストエフォート」で動くとの説明もあります
- 修正の精度。今回確認した公式ページに、修正が成功する割合などの数字はありませんでした
- 料金の実額。上で書いたとおり、1回あたりの金額は未確認です
- 変更履歴の本文には、Copilotが使うカスタム指示の扱いは出てきません。ドキュメントには、Copilotが修正生成時に適用されるカスタム指示を使うとあります
- 公式は、マージ前に生成された変更を必ずレビューしてテストするよう求めています
関連する直近の発表
同じ週のGitHub Copilot関連では、HydraFusionに上位版「Max」が加わった発表と、Gemini 4 Argon(ジェミニ4 アルゴン)をCopilotで一般提供にした発表があります。Agentic autofixは、これらとは別に、セキュリティ警告の修正に絞った機能です。
今回取得したGitHubの3ページ
- Agentic autofix for code scanning alerts general availability — GitHub Changelog(日本時間2026年10月15日23:19に取得)
- About autofix for code scanning — GitHub Docs(同23:20に取得)
- Usage-based billing for organizations and enterprises — GitHub Docs(同23:20に取得)
本記事は続報があり次第更新します。
この記事でよく聞かれること
- GitHubのAgentic autofixとは何ですか?
- コードスキャンの警告をCopilotに割り当てると、Copilotがコードベースの関連ファイルを調べて修正案を作り、CodeQLを再実行して警告が閉じるか確かめたうえで、下書きのプルリクエストを開く機能です。GitHubは2026年10月15日(現地)に一般提供になったと発表しました。
- Agentic autofixは誰が使えますか?
- GitHubの変更履歴では、GitHub Enterprise Cloud(データレジデンシー版を含む)のGitHub Code SecurityおよびGitHub Advanced Securityの利用者が対象です。使うにはエンタープライズ管理者が「Agentic autofix」ポリシーを有効にし、その後に組織またはリポジトリの管理者が設定でオンにします。Copilotの課金方法の設定も必要です。
- Agentic autofixの料金はいくらですか?
- GitHubの変更履歴によると、Code Securityの予算からAIクレジットを消費し、GitHub Actionsの分数も使います。今回確認した公式ページには、1回の修正あたりの金額は書かれていません。Copilotの課金ページ(Copilot Business/Enterprise向けの説明)では1 AIクレジットは0.01米ドルとされています。
- 既存のCopilot Autofixとは何が違いますか?
- GitHubのドキュメントによると、Copilot Autofixは1件の警告に対して1つの修正案を示し、適用は利用者が行います。Agentic autofixは1件以上の警告をCopilotに任せ、調査から検証、プルリクエスト作成まで進めます。前者はAIクレジットを消費せず、後者は消費します。
出典・参照資料

大きいニュースはYouTubeでも解説しています。Xでは新着記事をお知らせしています。
コメント
まだコメントはありません。最初のコメントを書いてみませんか?
AIについて聞きたいことはありますか?
質問箱で無料で受け付けています。回答は公開され、他の方の参考にもなります。
質問箱を見る →関連記事
GitHub Copilot(コパイロット)のHydraFusion(ハイドラフュージョン)に上位版「Max」 モデルプールにClaude Opus 5.5とGPT-6系3種、Pro・Pro+・Business・Enterpriseでリサーチプレビュー
GitHub Copilot(コパイロット)のHydraFusion(ハイドラフュージョン)に上位版「Max」モデルプールにClaude Opus 5.5とGPT-6系3種、Pro・Pro+・Business・Enterpriseでリサーチプレビュー
Copilot Studio(コパイロット スタジオ)とは AIエージェントとワークフローを作るMicrosoftのローコード(コードをほぼ書かない)のツール。料金は25,000クレジットのパックが月$200(日本向け¥29,985)・従量課金(1クレジット$0.01)・前払いの3通り。使い方は「してほしいことを文章で書く」から【2026年10月版】
Copilot Studio(コパイロット スタジオ)とはAIエージェントとワークフローを作るMicrosoftのローコード(コードをほぼ書かない)のツール。料金は25,000クレジットのパックが月$200(日本向け¥29,985)・従量課金(1クレジット$0.01)・前払いの3通り。使い方は「してほしいことを文章で書く」から【2026年10月版】
Claude Opus 5.5がGitHub Copilotで利用可能に 使えるプランとClaude Code・APIとの料金差
Claude Opus 5.5がGitHub Copilotで利用可能に使えるプランとClaude Code・APIとの料金差
`copilot --acp`の1行でIDEから呼び出せる GitHub Copilot CLIがACP対応をパブリックプレビュー化
`copilot --acp`の1行でIDEから呼び出せるGitHub Copilot CLIがACP対応をパブリックプレビュー化
SlackでGitHub Copilotが動く 「@GitHub」と専用チャンネル「Slack Code」を一次資料で確認する
SlackでGitHub Copilotが動く「@GitHub」と専用チャンネル「Slack Code」を一次資料で確認する
Teamsの会議で出た決定事項が、そのままGitHub Copilotのタスクになる 2026年8月21日公開の新機能を確認した
Teamsの会議で出た決定事項が、そのままGitHub Copilotのタスクになる2026年8月21日公開の新機能を確認した
GitHub、GoogleのGemini 4 Argon(ジェミニ4 アルゴン)をCopilotで一般提供 Pro+・Max・Business・Enterpriseが対象、8つの環境で選べて課金は従量制
GitHub、GoogleのGemini 4 Argon(ジェミニ4 アルゴン)をCopilotで一般提供Pro+・Max・Business・Enterpriseが対象、8つの環境で選べて課金は従量制