不正アクセスとはネット経由で他人のIDやパスワードを無断で入力するなどして、制限されている機器やサービスを使える状態にする行為。不正アクセス禁止法が禁じる5つの行為と罰則、2025年の認知件数7,190件、防ぐ方法と被害にあった時の相談先【2026年10月版】
日刊AIニュース10月20日(火)号:前日のAIのニュース12本を短くまとめました(約8分)›
不正アクセスとは、警察庁の説明では、悪意ある第三者が他人のIDやパスワードを使ってサービスを悪用したり、不正にコンピュータに侵入したりする犯罪です。不正アクセス禁止法(不正アクセス行為の禁止等に関する法律)は、ネットワークを通じて他人の識別符号(IDとパスワードなど)を入力して制限されている利用をし得る状態にさせる行為などを禁じ、不正アクセス行為には3年以下の拘禁刑または100万円以下の罰金を定めます。警察庁・総務省・経済産業省が2026年3月12日に公表した資料では、2025年(令和7年)の認知件数は7,190件でした。筆者は2026年10月13日にe-Gov法令検索・警察庁・総務省・IPAの原文を開き、条文と数字を確かめました。
目次
- 不正アクセスとは何か。警察庁と総務省の説明を並べると、言葉の幅が違う
- 法律が決める「不正アクセス行為」。他人のIDとパスワードを無断で入力する行為が中心
- 禁止されている行為は5つ。罰則は第11条から第13条で決まっている
- 認知件数は2025年に7,190件。警察庁・総務省・経済産業省が2026年3月12日に公表した
- 検挙された事件の手口は、どう分類されているか
- 生成AIは不正アクセスに使われているのか
- 不正アクセスを防ぐには。警察庁・総務省・IPAが挙げている項目
- 被害にあったら、誰にどの順で連絡するか
- 筆者が確かめたこと:条文は2つの版と2つの画面、表の数字は足し直した
- 確かめられていない点:個別の行為が違法かどうか、2026年の件数、窓口ごとの詳細
- 不正アクセスの記事で開いた公式ページと、開いた時刻
- この記事でよく聞かれること
2026年10月13日・日本時間時点の情報です。 不正アクセスとは、他人のIDやパスワードを無断で入力するなどして、本来は使えないネット上の機器やサービスを使える状態にする行為のことで、不正アクセス禁止法(正式名称は「不正アクセス行為の禁止等に関する法律」)の第3条が禁止し、違反には3年以下の拘禁刑または100万円以下の罰金が定められています(e-Gov法令検索の条文)。警察庁は同じ言葉を、「悪意ある第三者が」他人のIDやパスワードを使ってサービスを悪用したり、不正にコンピュータに侵入したりする「犯罪」と説明しています。
IDとパスワードでログインするサービスを使う人は、被害にあう側として関係します(筆者の整理)。この記事は、言葉の意味、禁止されている行為と罰則、最新の件数、防ぐ方法、被害にあった時の相談先を、e-Gov・警察庁・総務省・IPAの原文で確かめます。侵入の手口や手順は書きません。
3行まとめ
- 「不正アクセス行為」は、不正アクセス禁止法(平成11年法律第128号)第2条第4項が定める。ネットワークを通じて他人の識別符号(IDとパスワードなど)を入力して、制限されている機器やサービスを使える状態にする行為が中心で、第3条が禁止し、第11条が3年以下の拘禁刑または100万円以下の罰金と定める(e-Govの令和7年6月1日施行版)。
- 警察庁・総務省・経済産業省が2026年3月12日に公表した資料では、2025年(令和7年)の認知件数は7,190件で、前年の5,358件から1,832件(約34.2%)増えた。インターネットバンキングの不正送金等が4,747件、証券会社の不正取引等が1,484件。
- 被害にあったら、サービス提供会社に連絡し、パスワードを変え、ログイン履歴を保存して、最寄りの警察署かサイバー犯罪相談窓口へ(警察庁)。防ぐには、ソフトの更新、IDとパスワードの管理(使い回さない)、多要素認証の利用(警察庁・総務省・IPA)。警察庁の2026年3月の資料は、サービスを運営する側の対策としてパスキーも挙げる。
不正アクセスとは何か。警察庁と総務省の説明を並べると、言葉の幅が違う
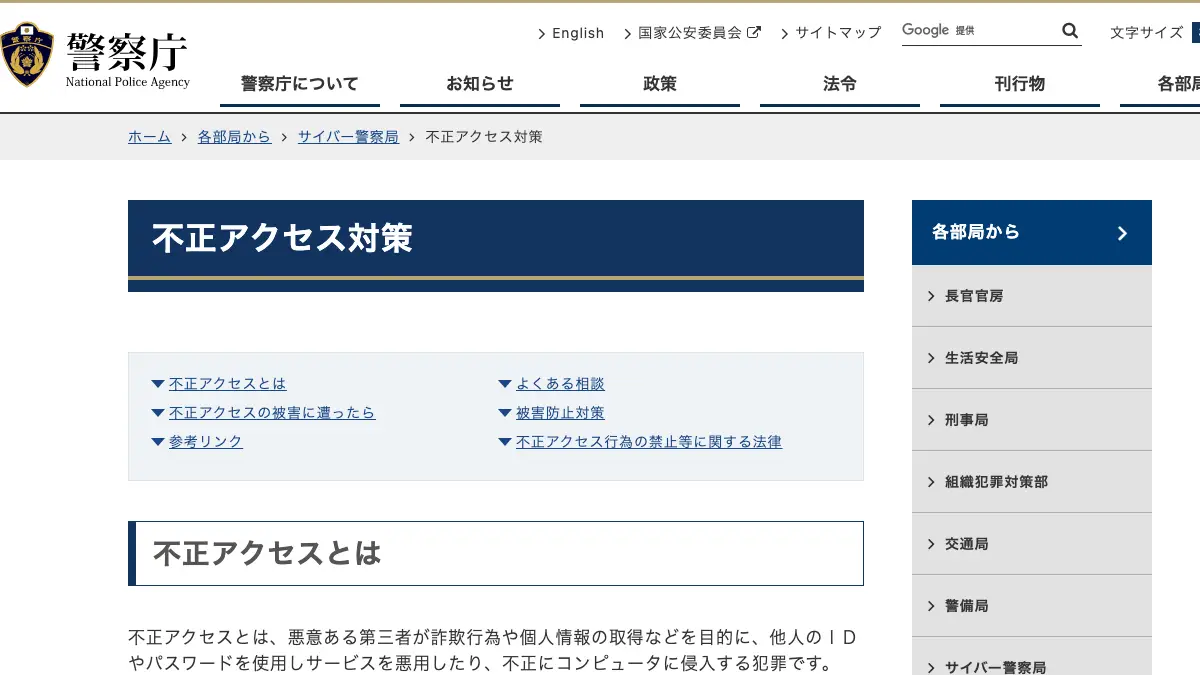
警察庁の「不正アクセス対策」のページは、冒頭でこう書いています。
「不正アクセスとは、悪意ある第三者が詐欺行為や個人情報の取得などを目的に、他人のIDやパスワードを使用しサービスを悪用したり、不正にコンピュータに侵入する犯罪です。」
総務省の「国民のためのサイバーセキュリティサイト」は、「不正アクセスとは?」のページで「不正アクセスとは、本来はアクセス権限を持たない者が、サーバや情報システムの内部へ侵入する行為です。」と書きます。同じサイトの用語集(は行)は、「利用する権限を与えられていないコンピュータに対して、不正に接続しようとすること。実際にそのコンピュータに侵入したり、利用したりすることを不正アクセスに含むこともあります。」と書いています。
警察庁は「犯罪」、総務省の解説ページは「侵入する行為」、用語集は「接続しようとすること」で、幅が同じではありません(筆者の読み)。法律の上で何が「不正アクセス行為」になるかは、次の節の条文で決まります。
「ハッキング」は、総務省の用語集によると、現在は不正にコンピュータを利用する行為全般を指して使われることが増えた言葉で、悪意のある行為は本来「クラッキング」と呼ばれます。IPAは、IDとパスワードを第三者に知られて不正にログインされる被害を「不正ログイン」と呼びます。本記事が読んだ現行の条文と警察庁の解説PDFに、どちらの語も出てきません。
法律が決める「不正アクセス行為」。他人のIDとパスワードを無断で入力する行為が中心
e-Gov法令検索で読んだ現行の版は、令和7年6月1日に施行されたものです。この節と次の節で引く警察庁の解説は、警察庁のサイトに載っている解説PDFで、文中に「平成24年4月現在」とある、2012年(平成24年)の改正当時の版です。第2条は、次の言葉を定義しています。
- 識別符号: 利用者を区別するための符号です。第2条第2項は3種類を挙げ、1つ目は「内容をみだりに第三者に知らせてはならないものとされている符号」(パスワードなど)、2つ目は身体の影像や音声から作る符号(警察庁の解説の例は「指紋や虹彩」)、3つ目は署名から作る符号です。
- アクセス制御機能: ログイン画面のように、入力された符号が識別符号かを確かめて、利用の制限を解く機能です(第2条第3項)。
- アクセス管理者・利用権者: 機器の利用について動作を管理する者がアクセス管理者、その許諾を得た者が利用権者です(第2条第1項・第2項)。
そのうえで、第2条第4項が「不正アクセス行為」を3つの型に分けています。第1号は、他人の識別符号を使う型です。
「アクセス制御機能を有する特定電子計算機に電気通信回線を通じて当該アクセス制御機能に係る他人の識別符号を入力して当該特定電子計算機を作動させ、当該アクセス制御機能により制限されている特定利用をし得る状態にさせる行為(当該アクセス制御機能を付加したアクセス管理者がするもの及び当該アクセス管理者又は当該識別符号に係る利用権者の承諾を得てするものを除く。)」
第2号と第3号は、アクセス制御機能による制限を免れることができる情報や指令を入力して、制限されている利用をし得る状態にさせる行為です。警察庁の解説は、「セキュリティ・ホール」(プログラムの不備や設定のミスなど)を攻撃する行為と説明しています。
警察庁の解説は、第1号を「正規の利用権者等である他人の識別符号を無断で入力することによって利用制限を解除し、特定利用ができる状態にする行為」と言い換え、2点を書いています。承諾がある場合は対象外で、例は「会社の同僚に対して自分の代わりに電子メールが着信していないかどうかのチェックを依頼する場合など」です。また、ネットワークを通じた行為に限られ、「キーボード(コンソール)を直接操作して無断で使用する行為は、『電気通信回線を通じて』行われているわけではないため、不正アクセス行為には該当しない」と書きます。ほかの法律に当たるかどうかは、この記事では扱いません。
禁止されている行為は5つ。罰則は第11条から第13条で決まっている
法律は、不正アクセス行為そのもの(第3条)に加えて、その前後の行為を禁じています。e-Govの条文の要旨と罰則を表にします。
| 条 | 禁止されている行為(条文の要旨) | 罰則(令和7年6月1日施行の版) |
|---|---|---|
| 第3条 | 不正アクセス行為をすること。条文は「何人も、不正アクセス行為をしてはならない。」 | 第11条: 3年以下の拘禁刑又は100万円以下の罰金 |
| 第4条 | 不正アクセス行為(第2条第4項第1号のもの)の用に供する目的で、他人の識別符号を取得すること | 第12条第1号: 1年以下の拘禁刑又は50万円以下の罰金 |
| 第5条 | 業務その他正当な理由による場合を除き、他人の識別符号を、そのアクセス管理者と利用権者以外の者に提供すること | 相手に不正アクセス行為の目的があると知って提供: 第12条第2号(1年以下の拘禁刑又は50万円以下の罰金)。それ以外: 第13条(30万円以下の罰金) |
| 第6条 | 不正アクセス行為の用に供する目的で、不正に取得された他人の識別符号を保管すること | 第12条第3号: 1年以下の拘禁刑又は50万円以下の罰金 |
| 第7条 | アクセス管理者になりすますなどして、識別符号の入力を求める情報を、公衆が閲覧できる状態に置くこと、または電子メールで利用権者に送ること(アクセス管理者の承諾がある場合を除く) | 第12条第4号: 1年以下の拘禁刑又は50万円以下の罰金 |
警察庁の解説は、第7条を「いわゆるフィッシング行為を禁止する規定」と書きます。第4条の取得については、「インターネット上での検索中にたまたま他人の識別符号が表示された場合や、他人の識別符号が電子メールで勝手に送りつけられてきたような場合には、取得することの認識がないことから、本条には違反しません」とあります。第5条の提供の例には、「他人に口頭や電子メール、文書などで教えたり、電子掲示板などに掲示したりする行為」が挙がっています。
刑の名前は、資料によって違います。e-Govの現行の条文は「拘禁刑」ですが、警察庁の解説PDFと、総務省のサイトの条文のページは、2025年6月より前の「懲役」のままです。法務省のページは「令和7年6月1日に懲役及び禁錮が廃止され、新たな刑として拘禁刑が創設されました。」と書いています。いまの罰則は、表のとおり「拘禁刑」です。確かめた結果は後の節にあります。
認知件数は2025年に7,190件。警察庁・総務省・経済産業省が2026年3月12日に公表した
件数は、第10条第1項が、国家公安委員会・総務大臣・経済産業大臣に「毎年少なくとも一回」の公表を求めています。警察庁のPDFは、冒頭の日付が「令和8年3月12日」で、令和7年1月1日から12月31日までの発生状況です。総務省の報道資料も同じ日付で、警察庁・総務省・経済産業省の3省庁の発表と書いています。資料は、認知件数を次のように定義しています。
「不正アクセス被害の届出を受理して確認した事実のほか、余罪として新たに確認した不正アクセス行為の事実、報道を踏まえて事業者等から確認した不正アクセス行為の事実その他関係資料により確認した不正アクセス行為の事実中、犯罪構成要件に該当する行為の数をいう。」
警察が確認した件数であり、起きたすべてを数えた数字ではない、と読めます(筆者の読み)。令和7年は7,190件で、前年より1,832件(約34.2%)増えました。
過去5年の認知件数は、令和3年(2021年)が1,516件、令和4年が2,200件、令和5年が6,312件、令和6年が5,358件、令和7年が7,190件です。
不正アクセスの後に行われた行為別の内訳は、資料の表1-1によると、令和7年と前の年で次のとおりです。
| 不正アクセス後の行為 | 令和6年 | 令和7年 |
|---|---|---|
| インターネットバンキングでの不正送金等 | 4,342件 | 4,747件 |
| 証券会社のインターネット取引サービスでの不正取引等 | 2件 | 1,484件 |
| インターネットショッピングでの不正購入 | 180件 | 228件 |
| メールの盗み見等の情報の不正入手 | 192件 | 114件 |
| 上の4つ以外の区分の合計(筆者が計算) | 642件 | 617件 |
| 計 | 5,358件 | 7,190件 |
証券会社の件数は2件から1,484件に増えましたが(表1-1)、この資料に理由の記載は見当たりませんでした。同じ資料の「主な検挙事例」には証券会社の認証サーバへの不正アクセスの事件が1件載っていますが、件数が増えた理由としては書かれていません。
検挙は令和7年に431件・248人で、前年より132件、11人少なくなりました。違反行為別では「不正アクセス行為」が407件・236人と9割以上を占め、識別符号の取得が6件・4人、提供が8件・8人、保管が8件・8人、不正要求(フィッシングサイトの公開など)が2件・2人でした。同じ資料のIPAの届出件数(令和7年は109件)は、資料の注が「実際の発生数や被害数を直接類推できるような数値ではない」と書く別の数え方です。
検挙された事件の手口は、どう分類されているか
警察庁の資料は、検挙した不正アクセス行為407件を、「識別符号窃用型」(399件)と「セキュリティ・ホール攻撃型」(8件)に分けています。窃用型は、他人の識別符号を入力して使える状態にする型で、第2条第4項第1号に当たる行為だと脚注から読めます(筆者の読み)。窃用型の399件は、識別符号の入手の分類で8区分に分けられています(表3-2)。令和7年に多かった上の3区分は次のとおりです。残りは「識別符号を知り得る立場にあった元従業員や知人等による犯行」61件などです。検挙した事件の内訳で、被害全体の内訳ではありません。
| 識別符号の入手の分類(資料の区分名) | 令和6年 | 令和7年 |
|---|---|---|
| パスワードの設定・管理の甘さにつけ込んで入手 | 174件 | 84件 |
| フィッシングサイトから入手 | 41件 | 77件 |
| 他人から入手 | 67件 | 75件 |
資料は、令和7年は「パスワードの設定・管理の甘さにつけ込んで入手」が最も多く(84件)、次いで「フィッシングサイトから入手」(77件)で、前者は90件減り、後者は36件増えたと書きます。
生成AIは不正アクセスに使われているのか
警察庁の資料の「令和7年の主な検挙事例」に、1件あります。「職業不詳の男(29歳)らが、令和6年6月、生成AIを一部悪用するなどして構築した大手ECサイトを模したフィッシングサイトを公開した。令和7年6月、同男らを不正アクセス禁止法違反(識別符号不正要求行為)で検挙した。」という記述です。資料の「発生状況」の部分に生成AIが出てくるのは、この1件だけです。後半の「研究開発の状況」にはAIを活用したぜい弱性の検知技術などの研究も載っていますが、本記事は内容を読み込んでいません。
不正アクセスを防ぐには。警察庁・総務省・IPAが挙げている項目
警察庁の「不正アクセス対策」は、「不正アクセスの被害に遭わないためには」として次の3つを挙げ、「などが重要です。」と書きます。
- 「OSやソフトウェアを最新の状態に保つこと。」
- 「IDやパスワードを適切に管理すること。」
- 「ウィルス対策ソフト等を導入すること。」
細かい項目は、機関ごとに次のように書かれています。
- 警察庁「基本的なセキュリティ対策」: パスワードは10文字以上にし、推測されやすい単語や生年月日を含めず、使い回さない。「初期パスワードは必ず変更してください。」ログインの履歴を見て、心当たりのないアクセスに早く気づく。
- 警察庁の2026年3月の資料: 氏名・電話番号・生年月日等を使ったパスワードを設定せず、使い回さない。「インターネット上に情報を保存するメモアプリ等が不正アクセスされ、保存していたパスワード等の情報が窃取されたと思われるケースも確認されている」ので、保存場所に注意する。SMSやメールのリンク先に不用意にアクセスしない。
- 総務省: 初心者のための三原則として「ソフトウェアを最新に保とう」「強固なパスワードの設定と多要素認証を活用しよう」「不用意に開かない・インストールしないようにしよう」を挙げます。パスワードのページは、理想は「最低でも10文字以上」と書き、「パスワードを複数のサービスで使い回さない(定期的な変更は不要)」と見出しに掲げます。
- IPA: 不正ログイン対策特集ページで、「できるだけ長く」「複雑で」「使い回さない」パスワードを推奨し、「多要素認証」の設定も推奨します。「情報セキュリティ10大脅威 2026」の個人向けには、「インターネット上のサービスへの不正ログイン」が11年連続11回目で入っています(個人向けは順位なしの五十音順)。
多要素認証は、IPAの特集ページによると、記憶情報・所持情報・生体情報のうち2つ以上の要素を使う認証の方式です。警察庁の資料の脚注は、二要素認証を「人の認証に用いられる三つの要素(本人だけが知っていること、本人だけが所有しているもの及び本人自身の特徴)から二つの要素を組み合わせて用いる認証方式」と説明しています。同じ資料は、サービスを運営する側の対策として「フィッシングに耐性のある認証技術(例:パスキー)」も挙げています。設定の入口は、二段階認証と二要素認証の違いとパスキーとはの記事に書きました。
被害にあったら、誰にどの順で連絡するか
警察庁の「不正アクセス対策」は、「不正アクセスの被害に遭ったら」に4つの行動を書いています。
- サービス提供会社に連絡・相談する。「インターネットサービスを提供している会社等に速やかに連絡・相談してください。」クレジットカード情報を登録していたらカード会社に、インターネットバンキングを使っていたら不正送金の有無を確認して金融機関に連絡します。
- パスワードを変更する。「不正アクセスされたサービス等にログインできる場合は、早急にパスワードを変更してください。他のインターネットサービスで同じパスワードを使用している場合は、そのパスワードも早急に変更してください。」
- ログイン履歴等を保存する。「ログイン履歴が確認できる場合は、ログイン画面を保存・印字等を行い、証拠を保全してください。」連絡のやりとりも保存・記録します。
- 警察に通報・相談する。「保存したログイン履歴等を持参して、最寄りの警察署又はサイバー犯罪相談窓口に通報・相談してください。」「事前に電話で担当者と日時や持参する資料の調整をしていただくと対応がスムーズに進みます」とも書いています。
| 窓口 | 書かれていること | 出典 |
|---|---|---|
| 都道府県警察のサイバー犯罪相談窓口・警察署 | 都道府県ごとの「相談窓口」と「警察署一覧」へのリンクがある一覧 | 警察庁の一覧 |
| 警察庁「サイバー事案に関する通報等のオンライン受付窓口」 | 「全国統一のオンライン受付窓口」。通報・相談・情報提供ができ、選んだ都道府県警察本部か警察署に通知される | 警察庁のサイバー事案に関する相談窓口 |
| IPA 情報セキュリティ安心相談窓口 | 電話03-5978-7509、10時00分から17時00分、土日祝日・年末年始を除く。相談は無料で通話料は自己負担。夜間・休日は選択肢式のチャットボット | IPAのページ |
IPAのページは、承れない相談として「法的解釈に関する相談」と「犯罪者の検挙、事件捜査の要望」を挙げています。サービスを運営する会社の側には、法律の第9条に、都道府県公安委員会が再発防止の援助を行う仕組みがあります。偽サイトにIDやパスワードを入れてしまった時はフィッシング詐欺の記事、会社でランサムウェアの被害が出た時はランサムウェアの記事に動きと相談先があります。
筆者が確かめたこと:条文は2つの版と2つの画面、表の数字は足し直した
筆者は2026年10月13日8時11分に、e-Gov法令検索のデータから条文を取得しました。第11条は「三年以下の拘禁刑又は百万円以下の罰金」でした。8時16分に改正の履歴を取ると、e-Govに載っている版は3つ(平成24年11月1日、令和4年6月17日、令和7年6月1日の施行)で、令和4年6月17日施行の版の第11条は「三年以下の懲役又は百万円以下の罰金」でした。「懲役」から「拘禁刑」への変更は、令和7年6月1日施行の版からで、改正した法律は「刑法等の一部を改正する法律の施行に伴う関係法律の整理等に関する法律」(令和4年法律第68号)です。
8時14分から8時15分には、画面を出さない設定のブラウザ(Playwright・headless)で、e-Gov法令検索と総務省のページを1280×800と390×844の大きさで撮影しました。e-Govの画面は、左の欄に「令和7年6月1日 施行」と出て、第十一条は「拘禁刑」でした。
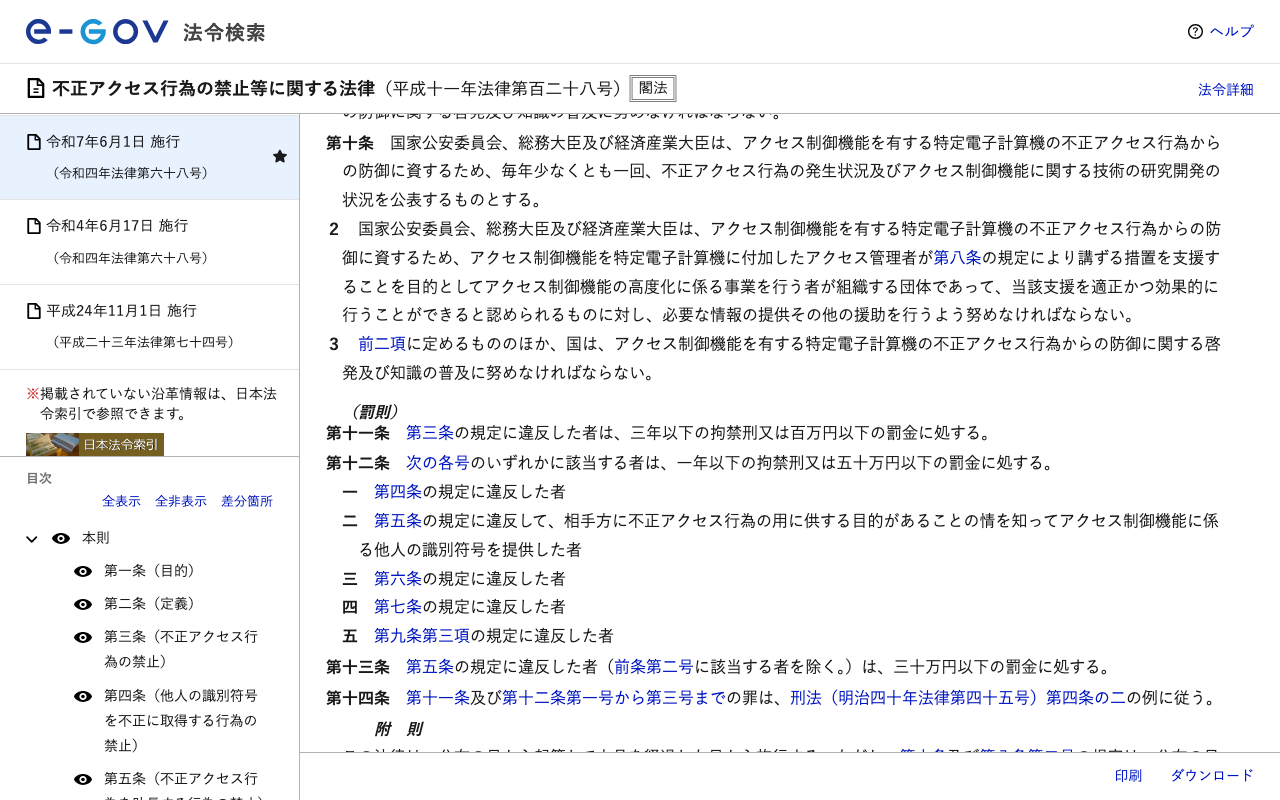
同じ時刻に開いた総務省「国民のためのサイバーセキュリティサイト」の条文のページは、第十一条が「三年以下の懲役又は百万円以下の罰金」のままでした。
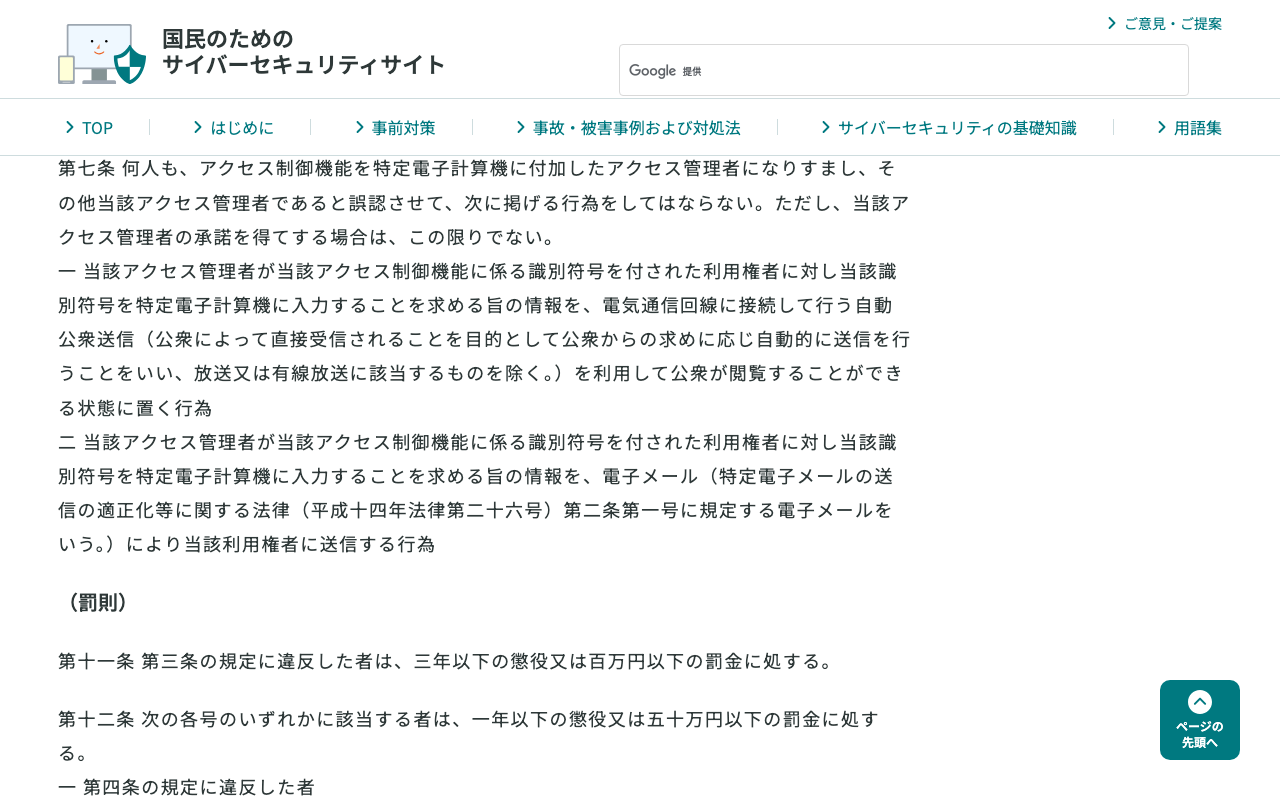
総務省のページが更新されていない理由は確かめていません。この記事の条文と罰則は、e-Govの現行の版に従いました。
警察庁の統計ページ(8時15分に画面を開いて確認)には、発生状況のPDFが令和3年から令和7年まで5本並び、令和7年の欄のリンク先が R080312_access.pdf でした。このPDFの表の数字を取り出して、足し直しました。行為別の10区分の合計は、令和7年が7,190件、令和6年が5,358件で、表の「計」と一致し、差1,832件・増加率34.19%も資料の「約34.2%」と合いました。手口別の8区分の合計も、令和7年が399件、令和6年が511件で、表の「識別符号窃用型」と一致しました。
確かめられていない点:個別の行為が違法かどうか、2026年の件数、窓口ごとの詳細
- 個別の行為が不正アクセス行為に当たるか。 条文と警察庁・総務省の説明を引いただけで、本記事は個別の行為について結論を出しません。IPAも法的解釈の相談は承っていません。
- 警察庁の解説が今の運用と同じか。 解説PDFは2012年の改正当時の版です。現在の条文はe-Govで確かめましたが、解説の内容がその後の運用と変わっていないかは確かめていません。
- 認知件数が増えた理由と被害額。 本記事が読んだ範囲では、資料の本文に増減の数字はありますが、増えた理由の記載は見当たりませんでした。被害額は、本記事が読んだ範囲では見当たりませんでした。令和8年(2026年)の件数は、公表の記載を確認していません。
- 窓口ごとの詳細。 都道府県警察ごとの電話番号や受付時間、各サービスのヘルプセンターは開いていません。多要素認証やパスキーの設定画面も、この記事では見ていません。
不正アクセスの記事で開いた公式ページと、開いた時刻
2026年10月13日の8時11分から8時18分に、e-Gov法令検索、警察庁、総務省、IPAのページを取得し(法務省の拘禁刑のページは8時33分)、8時14分から8時15分に画面を撮影しました。各ページの名前と時刻は出典の欄にあります。
この記事でよく聞かれること
- 不正アクセスとは何ですか
- 警察庁は、悪意ある第三者が詐欺行為や個人情報の取得などを目的に、他人のIDやパスワードを使用してサービスを悪用したり、不正にコンピュータに侵入したりする犯罪と説明します。不正アクセス禁止法(e-Govの令和7年6月1日施行版)の第2条第4項は、アクセス制御機能のある機器やサービスに、ネットワーク(電気通信回線)を通じて他人の識別符号(IDとパスワードなど)を入力して、制限されている利用をし得る状態にさせる行為などを「不正アクセス行為」と定めます(2026年10月13日取得)。
- 不正アクセスの罰則はどのくらいですか
- e-Govの現行の条文では、不正アクセス行為(第3条)は3年以下の拘禁刑又は100万円以下の罰金(第11条)です。不正アクセス行為の用に供する目的での他人の識別符号の取得・保管、フィッシングにあたる入力要求などは、1年以下の拘禁刑又は50万円以下の罰金(第12条)。第5条(識別符号の提供)に違反し、第12条第2号に当たらない場合は30万円以下の罰金(第13条)です。法務省によると、懲役と禁錮は2025年6月1日に廃止され、拘禁刑が創設されました。総務省のサイトの条文のページは、それより前の「懲役」のままでした(2026年10月13日取得)。
- 他人のIDやパスワードを持っているだけ、人に教えるだけでも違法ですか
- 条文は、不正アクセス行為の用に供する目的での取得(第4条)と保管(第6条)、業務その他正当な理由のない提供(第5条)を禁止しています。警察庁の解説(文中に「平成24年4月現在」とある2012年改正当時の版)は、取得に「識別符号を知得する行為(再現可能な状態で記憶する行為)」を含める一方、検索中にたまたま表示された場合や勝手に送りつけられた場合は取得の認識がないので第4条に違反しないと書きます。個別の行為が違反かどうかの判断は、本記事ではしていません。
- 不正アクセスとハッキング、不正ログインは同じ意味ですか
- 法律の用語は「不正アクセス行為」です。総務省の用語集は、現在は不正にコンピュータを利用する行為全般をハッキングと呼ぶことが増えたと書き、悪意のある行為は本来クラッキングと呼ばれると説明します。「不正ログイン」はIPAの特集ページが使う言葉で、第三者にIDとパスワードを知られて不正にログインされる被害を指します。本記事が読んだ現行の条文には、「ハッキング」も「不正ログイン」も出てきません。
- 不正アクセスは1年に何件ありますか
- 警察庁・総務省・経済産業省が2026年3月12日に公表した資料では、令和7年(2025年)の認知件数は7,190件で、令和6年の5,358件より1,832件(約34.2%)増えました。行為別では、インターネットバンキングでの不正送金等が4,747件、証券会社のインターネット取引サービスでの不正取引等が1,484件、インターネットショッピングでの不正購入が228件です。認知件数は、警察が確認した犯罪構成要件に該当する行為の数です。
- 不正アクセスされたかもしれない時は、何をすればよいですか
- 警察庁のページは、まずインターネットサービスを提供している会社に連絡・相談し、ログインできるなら早急にパスワードを変更し(同じパスワードを使う他のサービスも)、ログイン画面を保存・印字して証拠を残し、最寄りの警察署かサイバー犯罪相談窓口に通報・相談する、という順で書いています。クレジットカードを登録していればカード会社、ネットバンキングなら不正送金の有無を確認して金融機関へ連絡します。
- 不正アクセスを防ぐには、何をすればよいですか
- 警察庁は、OSやソフトウェアを最新の状態に保つこと、IDやパスワードを適切に管理すること、ウイルス対策ソフト等を導入することを挙げます。総務省とIPAは、パスワードを使い回さないことと、多要素認証の利用を挙げます。警察庁の2026年3月の資料は、サービスを運営する側の対策として、フィッシングに耐性のある認証技術の例にパスキーを挙げています。設定の入口は、当サイトのパスキーと二段階認証の記事にあります。
- 不正アクセスの相談は、どこにできますか
- 警察庁は、最寄りの警察署、都道府県警察のサイバー犯罪相談窓口、全国統一のオンライン受付窓口を案内しています。技術的な相談は、IPAの情報セキュリティ安心相談窓口(03-5978-7509、10時00分から17時00分、土日祝日・年末年始を除く)です。IPAは、法的解釈に関する相談と、犯罪者の検挙・事件捜査の要望は承れないと書いています(2026年10月13日取得)。
出典・参照資料
- 一次資料e-Gov法令検索「不正アクセス行為の禁止等に関する法律」(平成11年法律第128号。令和7年6月1日施行の現行版。2026年10月13日8時11分に取得、8時14分から8時15分に画面を開いて撮影) ↗
- 一次資料e-Gov法令検索のデータ「不正アクセス行為の禁止等に関する法律」令和4年6月17日施行版(第11条・第12条が「懲役」の版。2026年10月13日8時16分に取得) ↗
- 一次資料法務省「拘禁刑下の矯正処遇等について」(令和7年6月1日に懲役及び禁錮が廃止され拘禁刑が創設、の記載。2026年10月13日8時33分に取得) ↗
- 一次資料法務省矯正局「拘禁刑創設の趣旨」(令和8年9月18日。懲役と禁錮を廃止し拘禁刑を創設・令和7年6月1日施行。2026年10月13日8時33分に取得) ↗
- 一次資料国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日。令和7年1月から12月の発生状況。2026年10月13日8時11分に取得) ↗
- 一次資料総務省・警察庁・経済産業省 報道資料「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日。2026年10月13日8時14分に取得) ↗
- 一次資料警察庁「統計」(不正アクセス行為の発生状況のPDF一覧。2026年10月13日8時11分に取得、8時15分に画面を開いて撮影) ↗
- 一次資料警察庁「不正アクセス対策」(不正アクセスとは・被害に遭ったら・被害防止対策。2026年10月13日8時11分に取得、8時15分に画面を開いて撮影) ↗
- 一次資料警察庁「基本的なセキュリティ対策」(IDとパスワードの管理など。2026年10月13日8時11分に取得) ↗
- 一次資料警察庁「不正アクセス行為の禁止等に関する法律の解説」(文中に「平成24年4月現在」とある版のPDF。2026年10月13日8時18分に取得) ↗
- 一次資料警察庁「不正アクセス禁止法に係る調査・研究」(法律本文と解説PDFへのリンク。2026年10月13日8時11分に取得) ↗
- 一次資料警察庁「サイバー事案に関する相談窓口」(オンライン受付窓口・IPA・消費生活センターの案内。2026年10月13日8時11分に取得) ↗
- 一次資料警察庁「都道府県警察の連絡先、警察署一覧」(サイバー犯罪相談窓口へのリンク。2026年10月13日8時12分に取得) ↗
- 一次資料総務省 国民のためのサイバーセキュリティサイト「不正アクセスとは?」(2026年10月13日8時12分に取得、8時15分に画面を開いて撮影) ↗
- 一次資料総務省 国民のためのサイバーセキュリティサイト「不正アクセス行為の禁止等に関する法律」(条文の抜粋。2026年10月13日8時12分に取得、8時15分に画面を開いて撮影) ↗
- 一次資料総務省 国民のためのサイバーセキュリティサイト「推測できる簡単なパスワードを利用しないようにしよう」(2026年10月13日8時12分に取得) ↗
- 一次資料総務省 国民のためのサイバーセキュリティサイト「用語集(は行)」(不正アクセス・ハッキング。2026年10月13日8時18分に取得) ↗
- 一次資料総務省 国民のためのサイバーセキュリティサイト トップ(初心者のための三原則。2026年10月13日8時12分に取得) ↗
- 一次資料IPA「不正ログイン対策特集ページ」(最終更新日2023年9月29日。2026年10月13日8時13分に取得) ↗
- 一次資料IPA「情報セキュリティに関する技術的なご相談」(情報セキュリティ安心相談窓口。最終更新日2026年8月27日。2026年10月13日8時12分に取得) ↗
- 一次資料IPA「情報セキュリティ10大脅威 2026」(公開日2026年1月29日。個人向け脅威の一覧。2026年10月13日8時13分に取得) ↗

大きいニュースはYouTubeでも解説しています。Xでは新着記事をお知らせしています。
コメント
まだコメントはありません。最初のコメントを書いてみませんか?
AIについて聞きたいことはありますか?
質問箱で無料で受け付けています。回答は公開され、他の方の参考にもなります。
質問箱を見る →関連記事
パスキー(passkey)とは パスワードの代わりに指紋・顔・PINでログインする、FIDO標準に基づく認証情報(パスキー認証)。フィッシングに強いと説明される理由、iPhone・Android・Windows・Macの保存先、設定の入口、端末をなくした時の公式の説明【2026年10月版】
パスキー(passkey)とはパスワードの代わりに指紋・顔・PINでログインする、FIDO標準に基づく認証情報(パスキー認証)。フィッシングに強いと説明される理由、iPhone・Android・Windows・Macの保存先、設定の入口、端末をなくした時の公式の説明【2026年10月版】
二段階認証・二要素認証とは 二段階は確認を2回に分ける方式、二要素は知っているもの・持っているもの・本人自身のうち種類の違う2つを使う方式で、二段階でも一要素の場合がある。Google(グーグル)の2段階認証プロセスの設定手順、SMSの強さ、バックアップコードまで【2026年10月版】
二段階認証・二要素認証とは二段階は確認を2回に分ける方式、二要素は知っているもの・持っているもの・本人自身のうち種類の違う2つを使う方式で、二段階でも一要素の場合がある。Google(グーグル)の2段階認証プロセスの設定手順、SMSの強さ、バックアップコードまで【2026年10月版】
フィッシング詐欺とは 実在する組織をかたる偽のメール・SMSで偽サイトへ誘導し、IDやカード番号を盗む手口。フィッシング対策協議会の2026年8月の報告は82,338件、本物との見分けは「非常に困難」と協議会。入力した時の連絡先まで原文で【2026年10月版】
フィッシング詐欺とは実在する組織をかたる偽のメール・SMSで偽サイトへ誘導し、IDやカード番号を盗む手口。フィッシング対策協議会の2026年8月の報告は82,338件、本物との見分けは「非常に困難」と協議会。入力した時の連絡先まで原文で【2026年10月版】
ランサムウェア(ランサムウェア攻撃)とは データを暗号化して使えなくし、元に戻す対価を要求する不正プログラム。警察庁の2026年上半期の被害報告は123件で半期として最多、IPA「10大脅威 2026」の組織向け1位。対策はバックアップと更新、被害にあったら警察へ【2026年10月版】
ランサムウェア(ランサムウェア攻撃)とはデータを暗号化して使えなくし、元に戻す対価を要求する不正プログラム。警察庁の2026年上半期の被害報告は123件で半期として最多、IPA「10大脅威 2026」の組織向け1位。対策はバックアップと更新、被害にあったら警察へ【2026年10月版】
マルウェア(malware)とは 「悪意のあるソフトウェア」の略で、ウイルス・ワーム・トロイの木馬・スパイウェア・ボット・ランサムウェアなどの総称。入ってくる経路、感染が疑われた時の最初の動きと相談先、基本の対策を総務省・IPA・警察庁・NISTの原文で【2026年10月版】
マルウェア(malware)とは「悪意のあるソフトウェア」の略で、ウイルス・ワーム・トロイの木馬・スパイウェア・ボット・ランサムウェアなどの総称。入ってくる経路、感染が疑われた時の最初の動きと相談先、基本の対策を総務省・IPA・警察庁・NISTの原文で【2026年10月版】
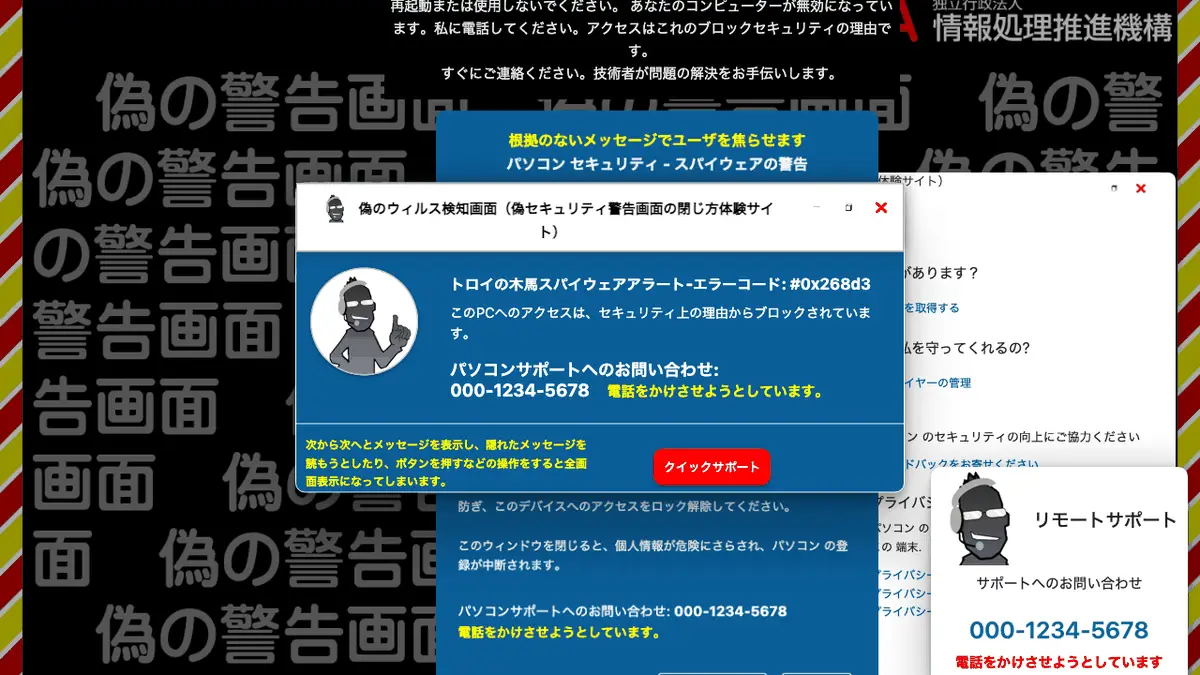
サポート詐欺とは 「ウイルスに感染しました」と偽の警告画面・警告音・電話番号を出し、電話をかけさせて遠隔操作や支払いに誘導する手口。画面はEscキー長押しかブラウザ終了で消せる。IPAへの偽警告の相談は2026年4〜6月に1,428件【2026年10月版】
サポート詐欺とは「ウイルスに感染しました」と偽の警告画面・警告音・電話番号を出し、電話をかけさせて遠隔操作や支払いに誘導する手口。画面はEscキー長押しかブラウザ終了で消せる。IPAへの偽警告の相談は2026年4〜6月に1,428件【2026年10月版】
ファイアウォール(firewall・FW)とは 通信を規則に照らして許可・遮断する仕組み。Windowsは標準で有効、Macにも組み込み、多くのルーターにもある。確かめる手順と、ファイアウォールだけでは防ぎきれないものを公式資料で【2026年10月版】
ファイアウォール(firewall・FW)とは通信を規則に照らして許可・遮断する仕組み。Windowsは標準で有効、Macにも組み込み、多くのルーターにもある。確かめる手順と、ファイアウォールだけでは防ぎきれないものを公式資料で【2026年10月版】