ゼロトラスト(zero trust)とは「社内だから安全」とせず、アクセスのたびに確認する考え方。ゼロトラストセキュリティ・ゼロトラストアーキテクチャの違い、NISTの7つの原則、デジタル庁の適用方針(2022年6月30日)、VPNとの関係を公的資料で【2026年10月版】
日刊AIニュース10月17日(土)号:前日のAIのニュース17本を短くまとめました(約8分)›
ゼロトラスト(zero trust)とは、ネットワークの内側か外側かで信用を決めず、アクセスの要求ごとに確認して必要最小限の権限だけを与える、セキュリティの考え方です(NIST SP 800-207・デジタル庁)。NISTは2020年8月に定義と7つの原則を示し、デジタル庁は2022年6月30日に政府情報システム向けの「ゼロトラストアーキテクチャ適用方針」を決めました。IPAは2026年3月の中小企業向け事例集で、VPN装置が攻撃者の侵入口になるおそれへの対策に「ゼロトラスト型のリモートアクセスへの移行を検討する」を挙げています。筆者は2026年10月13日に、NIST・デジタル庁・IPA・国家サイバー統括室の公式ページとPDFを開き、版と日付を確かめました。
目次
- ゼロトラスト(zero trust)の定義。NISTは概念と考え方の集まりと書いた
- 日本の公的機関は、ゼロトラストをどう書いているか
- 従来の「境界型」とは何が違うのか。公的資料の説明を同じ観点で並べた表
- NISTの7つの原則(tenets)。原文の1文目と訳
- 日本の行政の取り組み。デジタル庁の適用方針(2022年6月30日・初版)と政府統一基準
- ゼロトラストとVPNはどう関係するのか
- 個人や小さな会社に関係はあるのか。資料が書いている範囲
- AIとの関係。国家サイバー統括室などの2026年5月18日の注意喚起
- 筆者が公式ページとPDFを開いて確かめたこと(2026年10月13日3時34分から3時42分)
- 製品の機能・導入費用・日本の企業での導入状況は、この記事では確かめていない
- 本文で名指しした資料と、保存してある記録
- この記事でよく聞かれること
2026年10月13日・日本時間時点の情報です。 ゼロトラスト(zero trust)とは、ネットワークの内側か外側かで信用を決めず、アクセスの要求ごとに確認して、必要最小限の権限だけを与えるセキュリティの考え方です(NIST SP 800-207 とデジタル庁の定義を筆者が要約)。国家サイバー統括室のハンドブックの用語集は「特定の製品を購入すれば導入できるというものではない」と書いています。
3行まとめ
- NIST SP 800-207(2020年8月)は、ゼロトラストを、ネットワークが侵害されたものと見なして、リクエストごとの最小権限のアクセス判断の不確実性を最小にする概念の集まりと定義し、7つの原則を挙げる(筆者訳)。デジタル庁の適用方針も、境界の内部が侵害されることも想定した概念と定義する。
- デジタル庁の「ゼロトラストアーキテクチャ適用方針」(DS-210)は2022年6月30日の初版で、2026年10月13日3時41分に開いたページでも最終改定日は同じ。政府統一基準は令和5年度版(2023年7月4日)から「7.3 ゼロトラストアーキテクチャ」を置く。
- IPA の中小企業向け事例集(2026年3月)は、VPN 装置が攻撃者の侵入口になるおそれへの対策に「ゼロトラスト型のリモートアクセスへの移行を検討する」を載せる。NIST は、原則は組織の内部と提携先との作業に当てはまり、匿名の一般利用者や消費者向けの業務には当てはまらないと書く。個人向けの導入手順は、取得した資料には見つからなかった。
ゼロトラスト(zero trust)の定義。NISTは概念と考え方の集まりと書いた
NIST(米国の国立標準技術研究所)の SP 800-207「Zero Trust Architecture」は、2020年8月に出た59ページの文書です。NIST のページは「Date Published: August 2020」と書いています。第2章の定義は次のとおりです。
Zero trust (ZT) provides a collection of concepts and ideas designed to minimize uncertainty in enforcing accurate, least privilege per-request access decisions in information systems and services in the face of a network viewed as compromised. Zero trust architecture (ZTA) is an enterprise’s cybersecurity plan that utilizes zero trust concepts and encompasses component relationships, workflow planning, and access policies.
(訳・筆者。ゼロトラスト〔ZT〕は、ネットワークが侵害されたものと見なされる状況で、情報システムとサービスにおいて、正確で最小権限の、リクエストごとのアクセス判断を行う際の不確実性を最小にするために設計された、概念と考え方の集まりである。ゼロトラストアーキテクチャ〔ZTA〕は、ゼロトラストの概念を用い、構成要素どうしの関係、業務の流れの計画、アクセスの方針を含む、企業のサイバーセキュリティの計画である。)
最小権限(least privilege)は、作業に必要な最小限の権限だけを与えることです。リソース(resource)は、守る対象のデータ・サービス・機器・アカウントなどを指します。NIST は序章で、ZT は単一のアーキテクチャではなく、技術の入れ替えだけでは移行できないとも書いています。
ZT is not a single architecture but a set of guiding principles … Transitioning to ZTA … cannot simply be accomplished with a wholesale replacement of technology.
(訳・筆者:ZTは単一のアーキテクチャではなく、指針となる原則の集まりである…。ZTA への移行は…技術を丸ごと入れ替えるだけでは成し遂げられない。)
NIST の使い方では、ZT は考え方、ZTA はそれを使った組織の計画です。デジタル庁の適用方針と政府統一基準は「ゼロトラストアーキテクチャ」を使い、「ゼロトラストセキュリティ」は、本記事が取得した範囲では IPA の「トラスト入門」(2025年3月)の見出しと、デジタル庁の検証事業の資料(2025年12月26日付)にある自治体プロジェクトの説明に出てきました。
日本の公的機関は、ゼロトラストをどう書いているか
| 資料(発行・日付) | 原文 |
|---|---|
| デジタル庁「ゼロトラストアーキテクチャ 適用方針」用語の定義(2022年6月30日) | 「境界の内部が侵害されることも想定したうえで、情報システムおよびサービスの要求ごとに適切かつ必要最小の権限でのアクセス制御を行う際に、不確実性を最小限に抑えるように設計された概念。」 |
| IPA「中小企業のための実例で学ぶサイバーセキュリティリスク事例集」用語集(2026年3月) | 「「社内だから安全」という前提をやめ、すべてのアクセスを毎回確認・認証する考え方・仕組み。」 |
| 国家サイバー統括室「インターネットの安全・安心ハンドブック」Ver 5.10 用語集(令和7年3月11日) | 「基本は「決して信用せず、常に検証せよ」という考え方にもとづき、端末へのアクセスは、常に検証を行い、安全を担保し続けるモデルである。」 |
「何も信用しない」という意味ではない、と書く資料もあります。IPA の中核人材育成プログラムの受講生(5期生)がまとめた「ゼロトラスト移行のすゝめ」(2022年6月)は「ゼロトラストは「全てを信用しない」概念というよりは「全てを確認した上で認証・認可を行う」概念である。」と書いています。ただしこの資料は、PDF の免責事項に、IPA と産業サイバーセキュリティセンターの「意見を代表するものではなく、作成者の見解に基づいている」「本書の有効期限は,発行日から2年間とする。」と書いています。前年の「ゼロトラスト導入指南書」(2021年6月・4期生)のページも「本書は作成から2年が経過しており、有効期限が過ぎております。よって、本書はあくまで参考資料としてご活用ください。」と注記しています。
従来の「境界型」とは何が違うのか。公的資料の説明を同じ観点で並べた表
| 観点 | 境界型(従来) | ゼロトラスト |
|---|---|---|
| 信用の置き方 | 境界で内側と外側を遮断し、「内部には「信頼できるもの」のみが存在することが前提」(デジタル庁) | 「内部・外部を問わず全てのアクセスを信頼せず継続的に検証する」(国家サイバー統括室など、2026年5月18日) |
| 認証した後 | 認証された主体は、内部ネットワークに入ると広い範囲のリソースへのアクセスを許可される(NIST) | アクセスはセッション単位で付与し、1つのリソースへの認証・認可が別のリソースへのアクセスを自動で許可することはない(NISTの原則3) |
| 守る対象 | 「セキュアなネットワークの構築が中心」(デジタル庁) | 「resources (assets, services, workflows, network accounts, etc.), not network segments」(リソースを守る。ネットワークの区画ではない。NIST の要旨) |
| 内側に入られた後 | 「once attackers breach the perimeter, further lateral movement is unhindered」(境界を破られると、その先の横方向の移動は妨げられない。NIST) | リソースごとにアクセス制御を行い、「攻撃者の自由な行動を阻害しようとする」(デジタル庁) |
| 両者の関係 | 否定されるものではない | デジタル庁は「境界型セキュリティとネットワークベースのセキュリティ対策を否定するものではない」と書き、NIST は、ほとんどの企業の基盤が「hybrid zero trust/perimeter-based mode」(ゼロトラストと境界型が混在する形)で運用されることになると書く |
表の整理は筆者です。境界に置く機器の一つ、ファイアウォールはファイアウォールとはに書きました。
NISTの7つの原則(tenets)。原文の1文目と訳
NIST は第2.1節で、基本の原則の面からゼロトラストを定義しようとしています。原則は理想の目標で、「not all tenets may be fully implemented in their purest form for a given strategy」(すべての原則が純粋な形で完全に実装されるとは限らない)とも断っています。各原則の1文目の原文と筆者の訳です。
- All data sources and computing services are considered resources.(すべてのデータの出どころとコンピューティングのサービスは、リソースと見なす。)
- All communication is secured regardless of network location.(すべての通信は、ネットワーク上の場所にかかわらず保護する。)
- Access to individual enterprise resources is granted on a per-session basis.(個々の企業リソースへのアクセスは、セッション〔ひと続きの接続〕単位で付与する。)
- Access to resources is determined by dynamic policy—including the observable state of client identity, application/service, and the requesting asset—and may include other behavioral and environmental attributes.(リソースへのアクセスは、クライアントの身元、アプリケーション/サービス、要求する機器の観測できる状態を含む動的な方針で決まり、ほかの行動や環境の属性を含むこともある。)
- The enterprise monitors and measures the integrity and security posture of all owned and associated assets.(企業は、所有する機器と関連する機器すべての完全性とセキュリティの状態を監視し、測定する。)
- All resource authentication and authorization are dynamic and strictly enforced before access is allowed.(すべてのリソースの認証と認可は動的で、アクセスが許可される前に厳格に実施する。)一部または全部のリソースへのアクセスに多要素認証(MFA)を使うことを含む、と NIST は書く。
- The enterprise collects as much information as possible about the current state of assets, network infrastructure and communications and uses it to improve its security posture.(企業は、機器・ネットワーク基盤・通信の現在の状態について可能な限り多くの情報を集め、セキュリティの状態を改善するために使う。)
日本の行政の取り組み。デジタル庁の適用方針(2022年6月30日・初版)と政府統一基準
デジタル庁「ゼロトラストアーキテクチャ 適用方針」(DS-210)。 PDF は22ページで、表紙に「2022年(令和4年)6月30日 デジタル庁」、改定履歴の表は、2022年6月30日の「初版決定」の1行だけです。位置づけは本文に書かれています。
「本文書は、政府情報システムを適用対象として想定している。なお、本文書はゼロトラストアーキテクチャへの理解を深める参考文書であり、適用の遵守を求めるものではない。」
適用方針は6つで、(1)リソースの識別(2)主体の身元確認・当人認証(3)ネットワークの保護(4)リソースの状態の確認(5)アクセス制御ポリシーによる評価とアクセス管理(6)リソースとアクセスの観測、が並びます。NIST と同じく、「ゼロトラストアーキテクチャは特定の実装やソリューションを指すものではない。」と明記しています。2026年10月13日3時41分に開いた「デジタル社会推進標準ガイドライン」のページでも、DS-210 の「策定日または最終改定日」は2022年6月30日でした。
政府統一基準(サイバーセキュリティ戦略本部が決定し、国家サイバー統括室が掲載)。 ゼロトラストの節は令和5年度版(令和5年7月4日)で加わり、内閣サイバーセキュリティセンターの令和6年1月の資料は「ゼロトラストアーキテクチャに関する対策を加え」と書いています。最新の令和7年度版(令和7年6月27日決定、令和8年9月14日一部改定)の「7.3 ゼロトラストアーキテクチャ」は、次のように書きます。
「ゼロトラストアーキテクチャは、組織内外を問わずネットワークは常に侵害されているものであるとの前提のもと、情報資産を保護し、情報セキュリティリスクの最小化を図るための情報セキュリティ対策における論理的・構造的な考え方である。」
この節は、アクセスの要求ごとに継続的に認証・認可する仕組みの一部である「動的なアクセス制御」を実装する場合の対策を定めます。
国と地方のネットワーク。 デジタル庁の検討会は2024年5月31日に報告書を掲載し、概要に「国は、ゼロトラストアーキテクチャの考え方を導入したGSSに、原則移行し、柔軟な働き方とセキュリティの両立を実現。」と書きました(GSS は政府共通の標準的PC・ネットワーク環境)。2025年12月26日付の資料では、7つの自治体のプロジェクトが、地方のシステムへのゼロトラストアーキテクチャの考え方の導入を検証しています。
ゼロトラストとVPNはどう関係するのか
VPN の仕組みはVPN とは、警察庁の統計の VPN 機器と侵入経路の数字はランサムウェアとはに書いたので、ここでは繰り返しません。NIST SP 800-207 は、ネットワークの要件(3.4.1節)にこう書きます。
Remote enterprise assets should be able to access enterprise resources without needing to traverse enterprise network infrastructure first. For example, a remote subject should not be required to use a link back to the enterprise network (i.e., virtual private network [VPN]) to access services utilized by the enterprise and hosted by a public cloud provider (e.g., email).
(訳・筆者:社外にある企業の機器は、先に企業のネットワーク基盤を経由しなくても、企業のリソースにアクセスできるべきである。たとえば、社外の主体が、企業が使うパブリッククラウド上のサービス(メールなど)にアクセスするために、企業ネットワークへ戻るリンク〔VPN〕を使うことを求められるべきではない。)
前述の受講生の「ゼロトラスト移行のすゝめ」(2022年6月)は、VPN はネットワークに対するアクセス認証なので、一度攻撃を受けると社内ネットワークのさまざまな機器にアクセス可能になり、ゼロトラストの概念に「適していない」と書いていました。
IPA の中小企業向け事例集(2026年3月)は、VPN 装置の存在が外部から確認できる状態の事例(インターネットから見える機器を調べる ASM 診断を受けた126社のうち10社)のカードで、「より強固にする対策」に「VPNのログインに多要素認証(MFA)を必須にする」と「ゼロトラスト型のリモートアクセスへの移行を検討する」を並べています。
VPN は通信を暗号化してつなぐ仕組み、ゼロトラストは誰が何に触れてよいかを毎回確認する考え方で、比べる層が違います(筆者の整理)。本記事が取得した資料のうち、VPN をやめるべきだと書くものはありませんでした。
個人や小さな会社に関係はあるのか。資料が書いている範囲
- NIST は、文書を「intended to describe zero trust for enterprise security architects」(企業のセキュリティ設計者向け)とし、原則は組織の内部や提携先との協業の作業に当てはまり、「not to anonymous public or consumer-facing business processes」(匿名の一般向け・消費者向けの業務には当てはまらない)と書きます。
- デジタル庁 の適用方針の対象は政府情報システムです。
- 国家サイバー統括室 のハンドブック第6章(中小企業等向け)は、137ページで「ゼロトラストに即切り替えは難しいことが多いですが、将来を見据えるのであれば検討の価値はあります。」と書きます。
組織が設計として進めるもので、個人が自分の機器に入れる製品や設定の名前ではない、というのが筆者の整理です。個人向けの導入手順は、本記事が取得した資料には見つかりませんでした。NIST の原則6が挙げる多要素認証は二段階認証とはとパスキーとはに、原則7に近いログの分析はSIEM とはに書きました。これらを使えばゼロトラストになると書く資料は、確認した範囲にありません。
AIとの関係。国家サイバー統括室などの2026年5月18日の注意喚起
内閣官房国家サイバー統括室、内閣府政策統括官(経済安全保障担当)、警察庁、金融庁など9つの府省庁等は2026年5月18日、「AI 性能の高度化を踏まえたサイバーセキュリティ対策の強化について(重要インフラ事業者等に対する注意喚起)」を出しました。AI が攻撃に悪用されて速さと規模が増すおそれを挙げ、基本的な対策(脆弱性管理、アカウント管理・認証・アクセス制御、バックアップなど)の確実な実施を求めたうえで、ゼロトラストは次のように出てきます。
「加えて、更なるサイバーセキュリティ対策水準の向上のため、内部・外部を問わず全てのアクセスを信頼せず継続的に検証する「ゼロトラスト」の考え方に基づくシステム設計・運用への移行、侵害を前提として組織内の不審な活動や攻撃痕跡等を能動的に検知・分析する取組(脅威ハンティング等)の強化、高性能 AI を活用したサイバーセキュリティ対策の強化(例:脅威検知・インシデント対応・脆弱性発見等)等、更なる取組の検討・実施を推奨します。」
AI エージェントの安全に絡めて「ゼロトラスト」の語を使う記事は、同サイトに別にあります(Google「ゼロトラスト・エージェント」第2回)。本記事の公的な定義とは別の話題です。
筆者が公式ページとPDFを開いて確かめたこと(2026年10月13日3時34分から3時42分)
ログインせず、画面を表示しない設定のブラウザ(Playwright・headless)でページを開き、PDF は文字にして確かめました。
- 3時34分:NIST のページの履歴は、2019年9月と2020年2月の草案(Draft)のあと「08/11/20: SP 800-207 (Final)」で、「Planning Note (04/19/2024)」に非公式の翻訳の案内がありました。PDF の定義は印刷ページ4ページ、7つの原則は6〜7ページです。用語集の「Zero Trust」の項は、SP 800-207 と同じ文言でした。
- 3時37分:IPA の中小企業向け事例集(55ページ)で「ゼロトラスト」が出るのは、PDF の13・14ページ目(VPN 装置のカード)と50ページ目(用語集)の3か所でした。
- 3時41分:IPA の「ゼロトラストという戦術の使い方」のページの更新履歴は「2023年8月23日 利用上の注意を更新しました。」でした。IPA の事例集のページは「公開日:2026年3月27日」でした。
製品の機能・導入費用・日本の企業での導入状況は、この記事では確かめていない
- 特定の製品・サービスの機能、費用、比較。
- 日本の企業や自治体の導入率・成果の統計。受講生の「ゼロトラスト移行のすゝめ」は民間企業3社の調査を引いていますが、元の報告書は確かめていません。
- NIST の SP 800-207A や実装例の文書、デジタル庁の DS-211・DS-212 の本文、政府統一基準の遵守事項の全文。
- 本記事の訳と、NIST のページが案内する非公式の日本語訳(PwC が IPA 向けに作成)との照合。
本文で名指しした資料と、保存してある記録
本文で名指しした資料は、すべて出典欄に URL と取得時刻を載せ、取得した原文と撮影画像は時刻つきで保存しています。定義や日付は変わることがあるので、使う前に各機関の最新のページを見てください。
この記事でよく聞かれること
- ゼロトラストとは何ですか
- ネットワークの内側か外側かで信用を決めず、アクセスの要求ごとに確認して、必要最小限の権限だけを与えるセキュリティの考え方です。NIST SP 800-207(2020年8月)は、ネットワークが侵害されたものと見なす状況で、リクエストごとの最小権限のアクセス判断の不確実性を最小にする、概念と考え方の集まりと定義しています(筆者訳)。デジタル庁の適用方針(2022年6月30日)も、境界の内部が侵害されることも想定した概念と書いています。
- ゼロトラストセキュリティとゼロトラストアーキテクチャは同じ意味ですか
- NISTの使い方では別です。ゼロトラスト(ZT)は考え方で、ゼロトラストアーキテクチャ(ZTA)はその考え方を使った企業のサイバーセキュリティの計画です。デジタル庁の適用方針と政府統一基準は「ゼロトラストアーキテクチャ」を使い、「ゼロトラストセキュリティ」は、本記事が取得した範囲ではIPAの「トラスト入門」(2025年3月)の見出しなどに出てきます。
- ゼロトラストは「何も信用しない」という意味ですか
- 信用しないだけで終わらず、確認し続けることとセットで説明されています。国家サイバー統括室のハンドブックは「決して信用せず、常に検証せよ」という考え方にもとづき、端末へのアクセスは常に検証を行うモデルと説明しています。IPAの中核人材育成プログラムの受講生がまとめた「ゼロトラスト移行のすゝめ」(2022年6月)は「全てを確認した上で認証・認可を行う」概念と書いていますが、この資料はIPAの意見を代表するものではないと断り、有効期限を発行日から2年としています。
- ゼロトラストは製品を買えば実現できますか
- 資料は、そうではないと書いています。国家サイバー統括室のハンドブックは「特定の製品を購入すれば導入できるというものではない」、デジタル庁の適用方針はゼロトラストアーキテクチャを「特定の実装やソリューションを指すものではない」、NISTは移行が「cannot simply be accomplished with a wholesale replacement of technology」(技術を丸ごと入れ替えるだけでは成し遂げられない)と書いています。
- ゼロトラストを進めるとVPNは要らなくなりますか
- 本記事が取得した資料に、VPNをやめるべきだと書くものはありません。NISTは、クラウド上のサービスを使うために企業ネットワークへVPNで戻ることを求められるべきではない、という設計を挙げています。IPAの中小企業向け事例集(2026年3月)は、VPN装置が外から見える状態への「より強固にする対策」として、「VPNのログインに多要素認証(MFA)を必須にする」と「ゼロトラスト型のリモートアクセスへの移行を検討する」を並べています。
- 境界型のセキュリティはもう要らないのですか
- デジタル庁の適用方針は「境界型セキュリティとネットワークベースのセキュリティ対策を否定するものではない」と書いています。NISTは、ほとんどの企業の基盤が「hybrid zero trust/perimeter-based mode」(ゼロトラストと境界型が混在する形)で運用されることになると書いています。
- 個人のパソコンやスマホにもゼロトラストは必要ですか
- 本記事が取得した資料には、個人向けの導入手順は見つかりませんでした。NISTの文書は企業のセキュリティ設計者向けで、原則は組織の内部と提携先との作業に当てはまり、匿名の一般利用者や消費者向けの業務には当てはまらないと書いています。国家サイバー統括室のハンドブックの中小企業等向けの章は「ゼロトラストに即切り替えは難しいことが多いですが、将来を見据えるのであれば検討の価値はあります。」と書いています。
- NISTのゼロトラストの7つの原則とは何ですか
- NIST SP 800-207の第2.1節が挙げる、(1)すべてのデータとサービスをリソースと見なす(2)ネットワークの場所にかかわらず通信を保護する(3)アクセスはセッション単位で付与する(4)動的な方針でアクセスを決める(5)機器の状態を監視し測定する(6)認証と認可を動的かつ厳格に実施する(7)状態の情報を集めて改善に使う、の7つです(筆者による要約)。NISTは、すべてが純粋な形で実装されるとは限らない理想の目標と断っています。
出典・参照資料
- 一次資料NIST CSRC:SP 800-207 Zero Trust Architecture(Date Published: August 2020・文書の履歴・非公式の翻訳の案内。2026年10月13日3時34分に開いて撮影) ↗
- 一次資料NIST SP 800-207 Zero Trust Architecture(PDF・59ページ。第1章の序章・第2章の定義・2.1節の7つの原則・3.4.1節。2026年10月13日3時34分取得) ↗
- 一次資料NIST CSRC 用語集:Zero Trust(2026年10月13日3時34分に開いて撮影) ↗
- 一次資料NIST CSRC 用語集:Zero Trust Architecture(2026年10月13日3時35分に開いて撮影) ↗
- 一次資料デジタル庁:ゼロトラストアーキテクチャ 適用方針(DS-210・2022年6月30日・PDF22ページ。2026年10月13日3時35分取得) ↗
- 一次資料デジタル庁:デジタル社会推進標準ガイドライン(DS-210 の策定日または最終改定日・位置づけ。2026年10月13日3時35分に取得、3時41分に開いて撮影) ↗
- 一次資料デジタル庁:国・地方ネットワークの将来像及び実現シナリオに関する検討会(2024年5月31日の報告書掲載。2026年10月13日3時40分取得) ↗
- 一次資料デジタル庁:国・地方ネットワークの将来像及び実現シナリオに関する検討会 報告書【概要】(PDF。2026年10月13日3時39分取得) ↗
- 一次資料デジタル庁:R7年度 国・地方ネットワークの将来像の実現に向けた検証事業(経過報告・検証方針の概要・2025年12月26日。2026年10月13日3時39分取得) ↗
- 一次資料国家サイバー統括室:政府機関対策関連(統一基準群のページ。令和7年6月27日決定の記載。2026年10月13日3時36分に取得、3時41分に開いて撮影) ↗
- 一次資料政府機関等のサイバーセキュリティ対策のための統一基準(令和7年度版・令和8年9月14日一部改定・PDF85ページ・7.3 ゼロトラストアーキテクチャ。2026年10月13日3時36分取得) ↗
- 一次資料政府機関等のサイバーセキュリティ対策のための統一基準(令和5年度版・令和5年7月4日。2026年10月13日3時40分取得) ↗
- 一次資料統一基準群(令和5年度版)の改定のポイント(内閣サイバーセキュリティセンター・令和6年1月・PDF。2026年10月13日3時39分取得) ↗
- 一次資料AI 性能の高度化を踏まえたサイバーセキュリティ対策の強化について(重要インフラ事業者等に対する注意喚起・2026年5月18日・PDF。2026年10月13日3時35分取得) ↗
- 一次資料国家サイバー統括室:インターネットの安全・安心ハンドブック Ver 5.10(令和7年3月11日。2026年10月13日3時38分取得) ↗
- 一次資料インターネットの安全・安心ハンドブック Ver 5.10 用語集(PDF・「ゼロトラスト」の項。2026年10月13日3時38分取得) ↗
- 一次資料インターネットの安全・安心ハンドブック Ver 5.10 第6章【中小企業等向け】(PDF・29ページ。ゼロトラストの記述はハンドブックの137ページ。2026年10月13日3時38分取得) ↗
- 一次資料IPA:「ASM診断および事例集作成業務」報告書について(公開日 2026年3月27日。2026年10月13日3時40分に取得、3時41分に開いて撮影) ↗
- 一次資料IPA:中小企業のための実例で学ぶサイバーセキュリティリスク事例集(PDF・2026年3月・55ページ・用語集と VPN 装置のカード。2026年10月13日3時37分取得) ↗
- 一次資料IPA:ゼロトラストという戦術の使い方(中核人材育成プログラム4期生・2021年6月。利用上の注意と更新履歴。2026年10月13日3時37分に取得、3時41分に開いて撮影) ↗
- 一次資料IPA:ゼロトラスト導入指南書(PDF・2021年6月。2026年10月13日3時37分取得) ↗
- 一次資料IPA:ゼロトラスト移行のすゝめ(中核人材育成プログラム5期生・2022年6月・PDF。免責事項に作成者の見解・有効期限は発行日から2年。2026年10月13日3時37分取得) ↗
- 一次資料IPA:トラスト入門(デジタルアーキテクチャ・デザインセンター・2025年3月・PDF・補足 ゼロトラストセキュリティ。2026年10月13日3時37分取得) ↗

大きいニュースはYouTubeでも解説しています。Xでは新着記事をお知らせしています。
コメント
まだコメントはありません。最初のコメントを書いてみませんか?
AIについて聞きたいことはありますか?
質問箱で無料で受け付けています。回答は公開され、他の方の参考にもなります。
質問箱を見る →関連記事
VPN(ブイピーエヌ)とは インターネット上に仮想の専用トンネルを作り、通信を暗号化してやり取りする仕組み。Windows 11 は「設定」の「VPN」で接続を追加・変更でき、入力する値は会社か VPN サービスが決める【2026年10月版】
VPN(ブイピーエヌ)とはインターネット上に仮想の専用トンネルを作り、通信を暗号化してやり取りする仕組み。Windows 11 は「設定」の「VPN」で接続を追加・変更でき、入力する値は会社か VPN サービスが決める【2026年10月版】
ランサムウェア(ランサムウェア攻撃)とは データを暗号化して使えなくし、元に戻す対価を要求する不正プログラム。警察庁の2026年上半期の被害報告は123件で半期として最多、IPA「10大脅威 2026」の組織向け1位。対策はバックアップと更新、被害にあったら警察へ【2026年10月版】
ランサムウェア(ランサムウェア攻撃)とはデータを暗号化して使えなくし、元に戻す対価を要求する不正プログラム。警察庁の2026年上半期の被害報告は123件で半期として最多、IPA「10大脅威 2026」の組織向け1位。対策はバックアップと更新、被害にあったら警察へ【2026年10月版】
ファイアウォール(firewall・FW)とは 通信を規則に照らして許可・遮断する仕組み。Windowsは標準で有効、Macにも組み込み、多くのルーターにもある。確かめる手順と、ファイアウォールだけでは防ぎきれないものを公式資料で【2026年10月版】
ファイアウォール(firewall・FW)とは通信を規則に照らして許可・遮断する仕組み。Windowsは標準で有効、Macにも組み込み、多くのルーターにもある。確かめる手順と、ファイアウォールだけでは防ぎきれないものを公式資料で【2026年10月版】
SIEM(シーム)とは 各所のログを一か所に集め、つなげて分析し、異常を知らせる組織向けの仕組み。SOC・EDR・XDR・SOARとの違い、使う人、生成AIとの関係をIPA・NIST・ASD・CISAの原文で【2026年10月版】
SIEM(シーム)とは各所のログを一か所に集め、つなげて分析し、異常を知らせる組織向けの仕組み。SOC・EDR・XDR・SOARとの違い、使う人、生成AIとの関係をIPA・NIST・ASD・CISAの原文で【2026年10月版】
二段階認証・二要素認証とは 二段階は確認を2回に分ける方式、二要素は知っているもの・持っているもの・本人自身のうち種類の違う2つを使う方式で、二段階でも一要素の場合がある。Google(グーグル)の2段階認証プロセスの設定手順、SMSの強さ、バックアップコードまで【2026年10月版】
二段階認証・二要素認証とは二段階は確認を2回に分ける方式、二要素は知っているもの・持っているもの・本人自身のうち種類の違う2つを使う方式で、二段階でも一要素の場合がある。Google(グーグル)の2段階認証プロセスの設定手順、SMSの強さ、バックアップコードまで【2026年10月版】
パスキー(passkey)とは パスワードの代わりに指紋・顔・PINでログインする、FIDO標準に基づく認証情報(パスキー認証)。フィッシングに強いと説明される理由、iPhone・Android・Windows・Macの保存先、設定の入口、端末をなくした時の公式の説明【2026年10月版】
パスキー(passkey)とはパスワードの代わりに指紋・顔・PINでログインする、FIDO標準に基づく認証情報(パスキー認証)。フィッシングに強いと説明される理由、iPhone・Android・Windows・Macの保存先、設定の入口、端末をなくした時の公式の説明【2026年10月版】
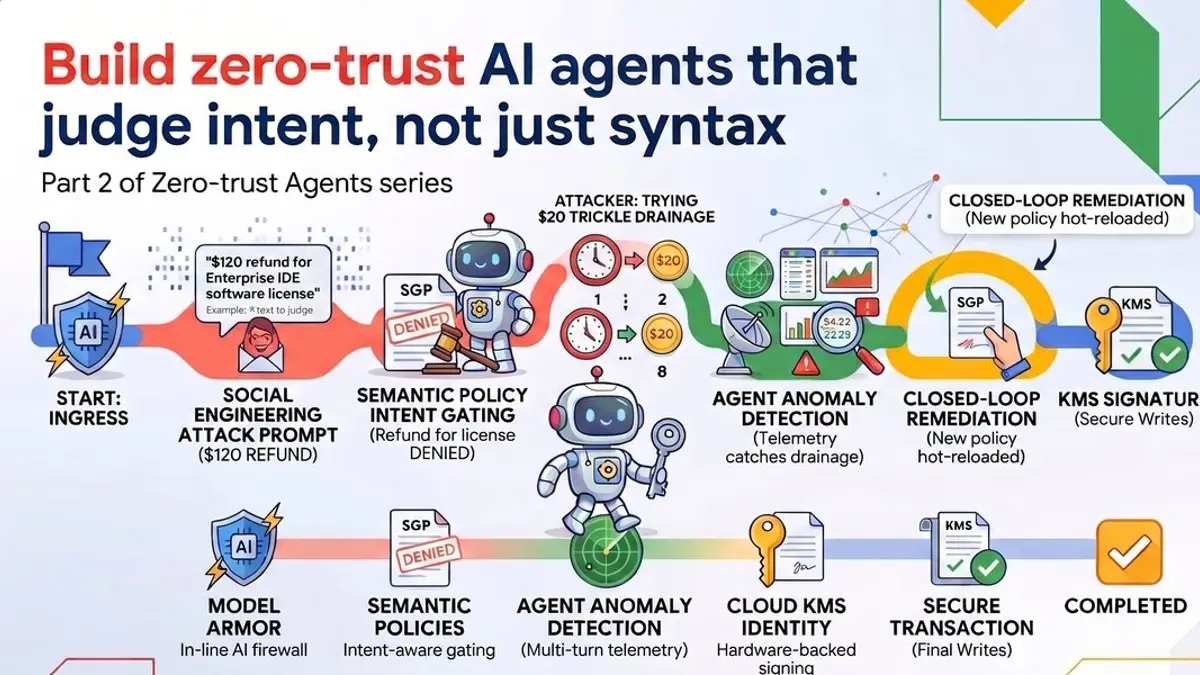
Google「ゼロトラスト・エージェント」第2回 構文でなく意図を判定する。正規表現の脱獄辞書をModel Armor(入口で403)に、「30ドル超のソフトライセンスは返金不可」を自然言語のポリシー(1判定2,576トークン)に、20ドル×8回で160ドルを抜く多ターン攻撃をAgent Anomaly Detectionに置き換え、再デプロイなしで新ポリシーを足して閉じる
Google「ゼロトラスト・エージェント」第2回構文でなく意図を判定する。正規表現の脱獄辞書をModel Armor(入口で403)に、「30ドル超のソフトライセンスは返金不可」を自然言語のポリシー(1判定2,576トークン)に、20ドル×8回で160ドルを抜く多ターン攻撃をAgent Anomaly Detectionに置き換え、再デプロイなしで新ポリシーを足して閉じる