Cloudflare OSとは「AIに社内の仕組みを覚えさせる」を、OSSで配り始めた理由
日刊AIニュース10月19日(月)号:前日のAIのニュース3本を短くまとめました(約5分)›
Cloudflareが2026年8月4日、オープンソースのAIエージェント基盤「Cloudflare OS」を発表した。全チームの数千人の従業員がすでに日常的に使っているという。Zero Trustベースの権限制御と、コードなしで作れる「Gadgets」という仕組みを一次資料から確認する。
目次
Cloudflareが2026年8月4日、「Cloudflare OS」というオープンソースのAIワークスペースを発表した。「OS」と名乗ってはいるがWindowsやmacOSのようなOSではなく、社員一人ひとりに「会社の内部システムにつながったAIワークスペース」を配るためのソフトウェアだ。公式プレスリリースを読むと、狙いは単なるチャットボットの追加ではなく、「AIに会社固有のやり方を一度覚えさせて、それを全員のワークスペースに持ち歩かせる」ことにある。
3行まとめ
- Cloudflareが2026年8月4日、社内で使ってきたAIワークスペース基盤「Cloudflare OS」をApache-2.0ライセンスでオープンソース公開。GitHub APIで確認したところ、リポジトリは2026年4月15日作成、2026年8月29日時点で9,353スター・1,086フォークを集めている。
- 中核は「Gatekeepers」(権限ゼロから始まるZero Trust型のアクセス制御)と「Gadgets」(ユーザーごとに専用サンドボックスで動く、AIが作る使い捨てアプリ)の2本柱。GitHub公式READMEには、通常のOSの構成要素とCloudflare OSの対応表も掲載されている。
- 実装パートナーとしてPresidio・Happy Cogなど複数社が名指しされ、Happy Cog共同創業者のMatt Weinberg氏がコメントを寄せている。ただしREADMEは「v2への全面書き直し直後のアーリーアクセス版で、荒削りな部分が残る」と明記しており、成熟したプロダクトではない。
何が公開されたか
米サンフランシスコで2026年8月4日付けの公式プレスリリースによれば、Cloudflareは自社のグローバルネットワーク上で動くオープンソースのAIワークスペース「Cloudflare OS」を発表した。原文の表現を借りれば、これは「新しいインフラも、何か月もかけたカスタム開発も要らずに、社内システムへのアクセス権とAIツールを備えたセキュアなワークスペースを全従業員に提供する」ものだという。
現時点(発表日)でCloudflare OSは、同社のオープンソースリポジトリ経由ですでに利用可能。今後は、Cloudflareのダッシュボードから直接使える形や、Presidio・Happy Cogを含む複数のグローバル実装パートナー経由でのカスタム導入も用意されるとしている。
Cloudflareが「自分たちのために作った」もの
プレスリリースの説明によれば、Cloudflare OSはもともと「Cloudflare自身がグローバルな従業員を動かすために作った基盤」として始まった。すでに全チームの数千人の従業員が日常的に使い、リサーチ、ライブデータに紐づいたドキュメント作成、定型作業の自動化、日々の業務のための簡易アプリ構築などに使っているという。
この「自社の道具をそのままOSSで公開する」という組み立てで、Cloudflare CEOのMatthew Prince氏はプレスリリースの中でこう述べている。
"Cloudflare OS is how we run Cloudflare. For AI to truly transform an enterprise, it can't live in a silo or behind a developer bottleneck. ... We built this because nothing else did what we needed. Now any company can start from where it took us years to get."
(Cloudflare OSは、私たちがCloudflareを動かしている方法そのものだ。企業を本当の意味で変えるには、AIがサイロの中や開発者のボトルネックの裏に閉じ込められていてはいけない。......必要なものが他になかったから自分たちで作った。どの会社も、私たちが何年もかけてたどり着いた場所からスタートできる。)
仕組み:Zero TrustとGatekeepers
Cloudflare OSの中核にあるのは、同社の既存プロダクトであるCloudflare Access(ゼロトラストのアクセス制御基盤)だ。プレスリリースの説明では、AIエージェントはデフォルトで「権限ゼロ」からスタートし、特定タスクに必要な範囲だけアクセスが与えられる。社内システムの持ち主が、AIが何を見られて、何を変更できて、いつ人間の承認が必要かを細かく制御できる仕組みは「Gatekeepers」と呼ばれている。
GitHub公式READMEをcurlで開くと、Gatekeepersの承認フローについて、プレスリリースより踏み込んだ説明があった。通常の「human-in-the-loop」設計では、エージェントが承認を要する操作を行うたびに処理を止めて人間の承認を同期的に待つ必要があり、その結果「コーヒーを取りに行って戻ってきたら、最初のステップの承認待ちで何も進んでいなかった」という事態が起きやすい。README原文はこの不便さが「危険を承知で--dangerously-skip-permissionsのような自動承認設定に人を追い込む」原因になっていると指摘したうえで、Gatekeepersの解決策を次のように説明している。
"When the agent (or Gadget) performs an action that requires approval, the Gatekeeper will simulate the outcome locally, allowing the agent to proceed and queue up more actions. ... Once the agent is done, the user may approve or reject the actions in bulk, or one-by-one, but either way, they can do it later, when it is convenient."
つまりGatekeepersは、承認待ちの操作をその場でブロックするのではなく、結果をローカルでシミュレートしてエージェントの処理を先に進めさせ、人間はあとからまとめて(または個別に)承認・却下できる。各Gatekeeperは個別のCloudflare Workerとして実装されており、README内では「MCPサーバーを強化したようなもの」とも表現されている。
もう一つの特徴が「Gadgets」だ。README原文の説明によれば、Cloudflare OS上でスライド資料などを作ると、クラウド上の共有SaaSソフトウェアを呼び出すのではなく、そのユーザー専用の「プライベートなインスタンス」が独立したサンドボックスの中に作られる。これにより(1) 他人のGadgetから自分のスライドが漏れるようなセキュリティ上の欠陥が構造的に起きにくくなる、(2) 機能が足りなければユーザー自身がAIに頼んでコードを自由に改造できる、という2つの効果があるという。GadgetのサーバーはインターネットアクセスをデフォルトでオフにしたDynamic Worker上で動き、クライアント側もサンドボックス化されたiframe内で、親フレームとのCap'n Web RPC通信以外はブロックされる。
さらに、Cloudflare AI Gatewayを介することで、特定のAIモデルベンダーにロックインされない。管理者は人・チーム・アプリ単位の支出を把握し、予算やレート制限を設定したり、トップティアのモデルが不要な定型タスクは安価な小型モデルに回したりできる、とされている。
READMEが示す「OSのアナロジー」
README原文には、通常のOSの構成要素とCloudflare OSの対応関係を示す表が掲載されている。日本語に訳して引用する。
| 通常のOS | Cloudflare OS |
|---|---|
| カーネル (kernel) | packages/workshop-backend |
| デバイスドライバ (device drivers) | packages/gatekeeper-* |
| シェル (shell) | packages/workshop-frontend |
| プロセス (processes) | Gadget |
| 実行ファイル (executables) | Blueprint(Gadgetのひな形) |
| ユーザー (users) | ユーザー |
| ACL | 共有パーミッション |
| (該当なし) | エージェント |
README自身が「従来のOSがまともに扱ってこなかったものが1つだけある。それがAIエージェントだ」と述べ、エージェントを単なる「ユーザー」として扱うのではなく、人間に説明責任を持ちながら独自の制限された権限を持つ主体として、capability-based securityで扱うべきだという考え方を、この表の「???」の行に込めている。
オープンソースであることの意味
Cloudflare OSはGitHub上の公式リポジトリ(cloudflare/cloudflare-os)で公開されている。GitHub APIで確認したところ、リポジトリは2026年4月15日に作成され、ライセンスはApache-2.0、2026年8月29日時点のスター数は9,353・フォーク数は1,086・未解決Issue数は105だった(いずれも変動する数値のスナップショット)。プレスリリースは「オープンソースで、自社のCloudflareアカウント上で動くため、組織は自分たちが構築したものを所有できる。会社のプロセス・コンテキスト・社内システムとの連携が、ベンダーのクローズドな製品に閉じ込められることはない」と説明している。裏を返せば、導入・運用・セキュリティ設計の責任は利用企業側が引き受ける必要があるということでもある。
プレスリリースは実装パートナーとしてPresidio・Happy Cogなど複数社を挙げており、Happy Cogの共同創業者兼社長Matt Weinberg氏は次のようにコメントしている。
"Security and governance can no longer be an afterthought when deploying autonomous agents and internal AI tools. By grounding Cloudflare OS in Cloudflare's Zero Trust network and capability-based security model, Cloudflare has created a standard for safe enterprise execution."
マネージド版がダッシュボードから使えるようになる「近日公開」の詳細時期は、プレスリリース内には明記されていない。
似た方向を向く動きとの比較
企業のAI基盤を「社内の仕組みを覚えさせた形」で全社員に配る発想自体は、2026年に複数のベンダーが同時多発的に打ち出している方向性の一つだ。Anthropicは同じ2026年8月に、Claude Codeを中心にしたAIネイティブな開発サイクルを公表しており、こちらはソフトウェア開発プロセスに焦点を当てている点がCloudflare OSの「業務全般向け」という守備範囲と異なる。AIエージェントに社内ツールへのアクセス権を持たせる際の権限設計という観点では、MCP(Model Context Protocol)の考え方とも重なりがある。
「効果」を測る数字は無く、「規模」を測る数字だけがある
- 本記事の数値・引用は、Cloudflare公式プレスリリース(2026年8月4日付け)、GitHub公式リポジトリのREADME、GitHub APIのリポジトリメタデータにもとづいている。第三者メディアによる検証記事、独立したセキュリティ監査、実際に導入した他社(Presidio・Happy Cog以外)の事例は本記事執筆時点(2026年8月29日)では確認できていない。
- スター数・フォーク数・Issue数はGitHub上での関心の高さを示す指標であり、実際の導入企業数や利用継続率を示す数字ではない。プレスリリースは「全チームの数千人の従業員が日常的に使っている」という定性的な利用実績には言及しているが、削減時間・生産性向上率・ROIといった定量的な効果測定の数値はプレスリリース・READMEのどちらにも見当たらなかった。
- マネージド版の一般提供時期、料金体系(Cloudflareの他プロダクトと同様に無料枠があるのか、従量課金かなど)は、プレスリリースにもGitHubリポジトリのREADMEにも明記が見当たらなかった。実際に使う場合は公式ドキュメントで最新の料金・提供形態を確認してほしい。
- 「OS」という呼称は比喩であり、Windows・macOS・Linuxのようなオペレーティングシステムを指すものではない。実体はCloudflare Workers上で動くアプリケーション基盤であり、README自身も「これは伝統的なコンピュータのOSではない」と明記している。
- 記事執筆にあたって
pnpm run-localによるローカル起動やGadgetの作成は実際には試していない。動作の再現性・READMEに書かれた挙動が実際にその通りに動くかは、本記事では検証していない。
まとめ
Cloudflare OSは、「AIに会社のやり方を一度覚えさせて、全社員のワークスペースに持ち歩かせる」というコンセプトを、Cloudflare自身の社内利用実績とともにオープンソースで配り始めた製品だ。Zero Trustベースの権限制御(Gatekeepers)とノーコードのアプリ化(Gadgets)が二本柱で、特定のAIモデルにロックインされない設計になっている。ただし現時点での情報源はCloudflare自身のプレスリリースとGitHubリポジトリに限られており、独立した効果検証はまだない。企業のAI活用が「チャットボットの追加」から「社内の仕組みそのものをAIに持たせる」段階に進みつつあることを示す一例として押さえておきたい。
出典・参照資料

大きいニュースはYouTubeでも解説しています。Xでは新着記事をお知らせしています。
コメント
まだコメントはありません。最初のコメントを書いてみませんか?
AIについて聞きたいことはありますか?
質問箱で無料で受け付けています。回答は公開され、他の方の参考にもなります。
質問箱を見る →関連記事
Sakana AIの9月10〜17日 Sakana ChatでFugu Maxが全ユーザーに+会話を覚える「メモリー」、Marlinに引用の裏取りができる「Interactive Reading」と編集可能なPowerPoint出力、SCSK・住友商事と包括提携(金融・製造の実案件、脆弱性診断〜修正のサービス、住商の連結900社・顧客10万社)
Sakana AIの9月10〜17日Sakana ChatでFugu Maxが全ユーザーに+会話を覚える「メモリー」、Marlinに引用の裏取りができる「Interactive Reading」と編集可能なPowerPoint出力、SCSK・住友商事と包括提携(金融・製造の実案件、脆弱性診断〜修正のサービス、住商の連結900社・顧客10万社)
Googleの「Agent Anomaly Detection」がプライベートプレビュー エージェントの推論の痕跡・ツール呼び出し・実行の流れを事後に読んで「境界の外の振る舞い」を見つける。OWASP Agentic Top 10の4項目+資源枯渇、応答は遅くしない、Security Command Centerに通知、APIで次のツール呼び出しを止められる
Googleの「Agent Anomaly Detection」がプライベートプレビューエージェントの推論の痕跡・ツール呼び出し・実行の流れを事後に読んで「境界の外の振る舞い」を見つける。OWASP Agentic Top 10の4項目+資源枯渇、応答は遅くしない、Security Command Centerに通知、APIで次のツール呼び出しを止められる
Google ADKにModel Armorガードレールが標準搭載 「スクリーニングに失敗したら通す」ではなく「失敗したら塞ぐ」を既定にした設計
Google ADKにModel Armorガードレールが標準搭載「スクリーニングに失敗したら通す」ではなく「失敗したら塞ぐ」を既定にした設計
社員全員に「エージェント1体」を配る YC S26採択OneCLIが解こうとしている問題
社員全員に「エージェント1体」を配るYC S26採択OneCLIが解こうとしている問題
MCPサーバーは最初だけ「良い子」でいる 信頼を積んでから裏切る攻撃『TrustShift』の実証攻撃成功率69.5%
MCPサーバーは最初だけ「良い子」でいる信頼を積んでから裏切る攻撃『TrustShift』の実証攻撃成功率69.5%
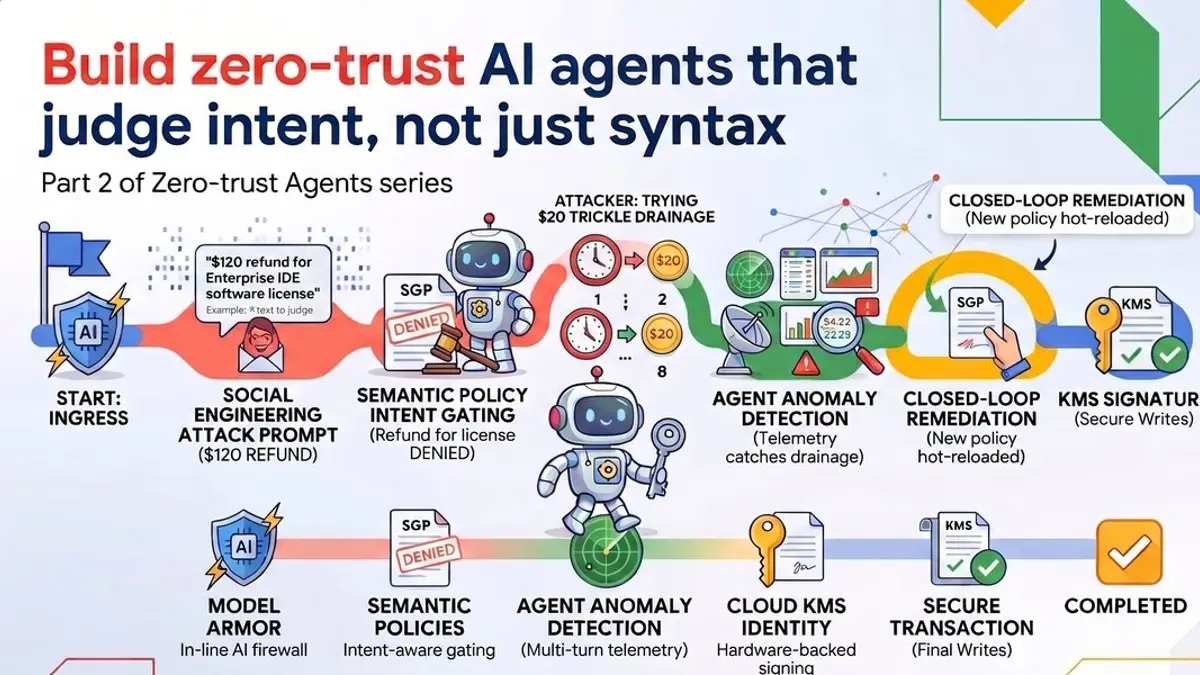
Google「ゼロトラスト・エージェント」第2回 構文でなく意図を判定する。正規表現の脱獄辞書をModel Armor(入口で403)に、「30ドル超のソフトライセンスは返金不可」を自然言語のポリシー(1判定2,576トークン)に、20ドル×8回で160ドルを抜く多ターン攻撃をAgent Anomaly Detectionに置き換え、再デプロイなしで新ポリシーを足して閉じる
Google「ゼロトラスト・エージェント」第2回構文でなく意図を判定する。正規表現の脱獄辞書をModel Armor(入口で403)に、「30ドル超のソフトライセンスは返金不可」を自然言語のポリシー(1判定2,576トークン)に、20ドル×8回で160ドルを抜く多ターン攻撃をAgent Anomaly Detectionに置き換え、再デプロイなしで新ポリシーを足して閉じる
CrowdStrikeとNVIDIA「SafeMind」 攻撃側と防御側のAIが同じ環境で互いに挑み合う「共進化ループ」を製品に。防御モデルはオープンなNemotronを脅威データで追加学習(Nemotron 3 Ultraが指揮)、社内評価では最前線モデルより高精度で費用99%減。NVIDIA自社ネットワークのデジタルツインで赤・青を対戦。AI攻撃は前年比89%増、最速侵入27秒
CrowdStrikeとNVIDIA「SafeMind」攻撃側と防御側のAIが同じ環境で互いに挑み合う「共進化ループ」を製品に。防御モデルはオープンなNemotronを脅威データで追加学習(Nemotron 3 Ultraが指揮)、社内評価では最前線モデルより高精度で費用99%減。NVIDIA自社ネットワークのデジタルツインで赤・青を対戦。AI攻撃は前年比89%増、最速侵入27秒